


In een dataretentiebeleid legt u vast welke gegevens uw bedrijf bewaart, waarom, hoe lang en wie ze daarna verwijdert. De AVG vraagt u persoonsgegevens niet langer te bewaren dan nodig is. Tegelijk verplicht de Belastingdienst u om uw administratie jaren te bewaren. Een goed beleid brengt die twee samen in één overzicht dat u ook echt kunt uitvoeren: in uw mailbox, op uw server, in de cloud en in uw back-ups. Hieronder leest u hoe u dat aanpakt, met de termijnen die voor de meeste Nederlandse mkb-bedrijven gelden.
Kort samengevat
- De AVG noemt geen vaste bewaartermijn. U bepaalt de termijn zelf per soort gegevens en legt vast waarom u voor die termijn kiest.
- Voor de basisgegevens van uw administratie geldt een fiscale bewaarplicht van 7 jaar. Voor gegevens over onroerende zaken is dat 10 jaar.
- Een beleid op papier is pas half werk. Verwijderen moet ook gebeuren in back-ups, cloudopslag en SaaS-pakketten.
- Hoe minder overbodige gegevens u bewaart, hoe kleiner de schade als er toch een datalek is.
- Controleer het beleid minstens één keer per jaar en altijd als u nieuwe software of een nieuwe leverancier in gebruik neemt.
Inhoudsopgave
- Wat een dataretentiebeleid is en waarom u het nodig hebt
- Wat de wet zegt: AVG en fiscale bewaarplicht
- Bewaartermijnen per soort gegevens
- Zo stelt u het beleid op in zes stappen
- Wat er in het document hoort
- Back-ups, cloud en SaaS: waar het in de praktijk misgaat
- Onze kijk: begin bij waar de data echt staat
- Hulp bij de technische uitvoering
- Controleren en herzien
- Veelgestelde vragen
- Bronnen
Wat een dataretentiebeleid is en waarom u het nodig hebt
Dataretentie betekent simpelweg het bewaren van gegevens. Een dataretentiebeleid is volgens privacyspecialist Justitia de verzameling afspraken over welke data u opslaat, wie die beheert, hoe lang u ze bewaart en welke wettelijke eisen daarbij gelden. Het is dus geen juridisch stuk voor in de la, maar een werkinstructie voor uw organisatie en uw ICT.
Waarom is dat nodig? Om drie redenen.
De wet vraagt het. Opslagbeperking is een van de beginselen van de AVG. De Handleiding AVG van het Ministerie van Justitie en Veiligheid koppelt daar de verantwoordingsplicht aan: u moet kunnen aantonen dat u zich aan de regels houdt. Zonder vastgelegd beleid kunt u dat niet.
Het beperkt de schade bij een incident. De Autoriteit Persoonsgegevens legt het verband zelf: wie minder overbodige persoonsgegevens bewaart, heeft bij een datalek minder gegevens die gelekt kunnen worden. Een oude map met cv’s van sollicitanten uit 2019 levert u niets op, maar wel een risico.
Het maakt uw ICT overzichtelijker. Minder data betekent kleinere back-ups, snellere zoekopdrachten en minder discussie over wat er weg mag. Dat merkt u direct in de kosten en in de tijd die het kost om bij een storing alles terug te zetten.
Wat de wet zegt: AVG en fiscale bewaarplicht
In Nederland bepalen vooral twee kaders hoe lang u bedrijfsgegevens bewaart. Ze werken in tegengestelde richting: de AVG zegt “niet te lang”, de fiscale regels zeggen “minstens zo lang”.
De AVG: zo kort als het kan
De AVG schrijft geen algemene bewaartermijn voor. Volgens de Autoriteit Persoonsgegevens mag u persoonsgegevens niet langer bewaren dan noodzakelijk voor het doel waarvoor u ze verzamelde. Andere wetten kunnen wel een concrete termijn voorschrijven. De AP benadrukt dat er geen formule bestaat: wat noodzakelijk is, hangt af van de situatie, van eventuele wettelijke termijnen, van uw doel en van de vraag of het korter kan.
Daarnaast hebben de mensen van wie u gegevens bewaart rechten. Zij kunnen u vragen hun gegevens te verwijderen als die niet meer nodig zijn of als een wettelijke bewaartermijn is verstreken. Ook geldt: voor elke verwerking hebt u een eigen grondslag nodig. De AP is daar duidelijk over: u mag gegevens niet verwerken alleen omdat dat handig is. “Misschien hebben we het later nog nodig” is dus geen reden om te bewaren.
De Belastingdienst: zeven jaar als uitgangspunt
Voor uw administratie geldt de fiscale bewaarplicht. De Belastingdienst stelt dat u de basisgegevens 7 jaar bewaart. Daaronder vallen onder meer het grootboek, de debiteuren- en crediteurenadministratie, de voorraad-, inkoop- en verkoopadministratie en de loonadministratie. Gegevens over onroerende zaken bewaart u 10 jaar. Voor andere gegevens geldt ook 7 jaar, tenzij u met de Belastingdienst een kortere termijn afspreekt.
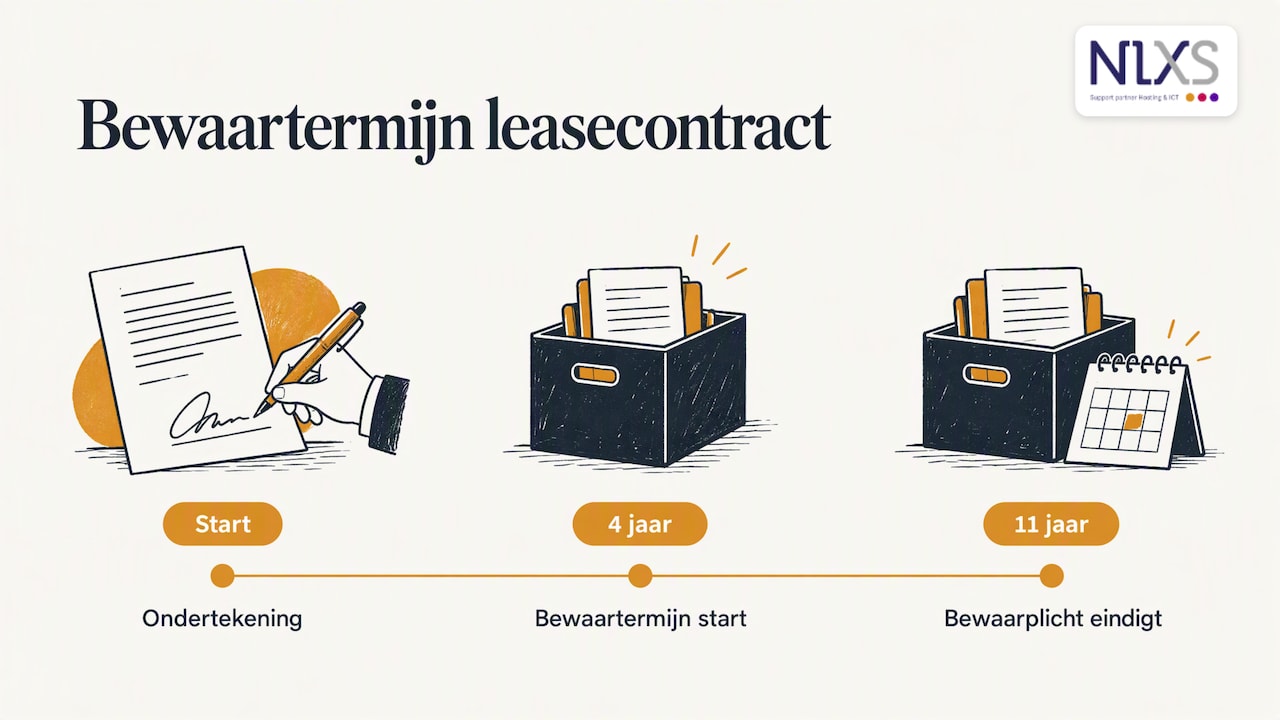
Een detail dat vaak wordt gemist: de termijn begint pas te lopen als een gegeven zijn actualiteitswaarde verliest. De Belastingdienst geeft het voorbeeld van een leasecontract van 4 jaar. Dat hoort gedurende de looptijd in uw administratie en pas daarna begint de termijn van 7 jaar. In de praktijk bewaart u zo’n contract dus 11 jaar vanaf de ondertekening.
Voor de btw gelden dezelfde hoofdlijnen: 7 jaar voor de btw-administratie en 10 jaar voor onroerende zaken. Hebt u een webshop die aan consumenten in andere EU-landen verkoopt en gebruikt u daarvoor de Unieregeling? Dan geldt volgens de Belastingdienst een bewaarplicht van 10 jaar voor de gegevens die daarbij horen.
Bewaartermijnen per soort gegevens
De tabel hieronder geeft de termijnen die wij bij mkb-klanten het vaakst tegenkomen. Gebruik hem als startpunt, niet als eindantwoord: uw branche, cao of contracten kunnen andere eisen stellen. Twijfelt u over personeelsgegevens of een specifieke sector, leg uw lijst dan voor aan uw accountant of een arbeidsrechtjurist.
| Soort gegevens | Termijn | Waar de termijn op rust |
|---|---|---|
| Grootboek, facturen, inkoop, verkoop, loonadministratie | 7 jaar | Fiscale bewaarplicht (Belastingdienst) |
| Gegevens over onroerende zaken | 10 jaar | Fiscale bewaarplicht (Belastingdienst) |
| Administratie voor de Unieregeling (webshops) | 10 jaar | Btw-regels (Belastingdienst) |
| Contracten met een looptijd, zoals lease | Looptijd plus 7 jaar | Termijn start bij einde actualiteitswaarde |
| Sollicitatiegegevens van afgewezen kandidaten | Tot 4 weken na de procedure, met toestemming tot 1 jaar | Advies van de AP |
| Kopie identiteitsbewijs en loonbelastingverklaring | 5 jaar na einde dienstverband | Fiscale regels voor loonheffingen |
| Camerabeelden ter beveiliging | Maximaal 4 weken, tenzij er een incident is | Richtlijn van de AP |
| Serverlogs, inloglogs en firewalllogs | Zelf te bepalen per doel | AVG: zo kort als het doel toelaat |
| Klantgegevens in CRM of nieuwsbrief | Zolang de relatie loopt, daarna opschonen | AVG: noodzakelijkheid en grondslag |
Een paar toelichtingen. Voor sollicitanten adviseert de AP volgens L&A Advocaten de gegevens uiterlijk 4 weken na het einde van de procedure te verwijderen. Wilt u een cv langer bewaren voor een volgende vacature, dan vraagt u de kandidaat eerst om toestemming. Voor het personeelsdossier geldt dat een kopie van het identiteitsbewijs en de loonbelastingverklaring 5 jaar bewaard moeten worden na het einde van het dienstverband. Voor zichtbaar cameratoezicht hanteert de AP een termijn van maximaal vier weken, tenzij u beelden nodig hebt om een concreet incident af te handelen.
Voor logbestanden bestaat geen wettelijke vaste termijn. U kiest er een die past bij het doel: incidenten onderzoeken, misbruik opsporen of storingen analyseren. In ons artikel over logbeheer voor het mkb leest u welke termijnen in de praktijk goed werken en waarom.

Zo stelt u het beleid op in zes stappen
Adviseurs van PwC raden aan te beginnen met het in kaart brengen van uw verwerkingen, doelen en opslaglocaties, met het verwerkingsregister als startpunt. Justitia deelt het werk op in drie fasen: wettelijke minimum- en maximumtermijnen onderzoeken, termijnen kiezen en onderbouwen, en ze invoeren in processen en systemen. Vertaald naar een gemiddeld mkb-bedrijf komt dat neer op deze stappen.
- Maak een lijst van uw gegevens. Pak uw verwerkingsregister erbij en vul het aan. Welke soorten gegevens hebt u: klanten, leveranciers, personeel, sollicitanten, websitebezoekers, camerabeelden, logs?
- Zoek uit waar alles staat. Denk verder dan de server op kantoor. Mailboxen, gedeelde mappen, laptops, uw boekhoudpakket, het CRM, de webshop, de telefooncentrale en natuurlijk de back-ups. Elke plek waar gegevens staan, is een plek waar ze ook weer weg moeten.
- Bepaal per soort gegevens het doel en de grondslag. Waarom bewaart u dit eigenlijk? Kunt u dat niet in één zin uitleggen, dan is de kans groot dat het weg kan.
- Kies de termijn en schrijf de onderbouwing op. Begin bij de wettelijke termijn als die er is. Is er geen, kies dan de kortste termijn waarmee u uw doel nog haalt. Noteer ook vanaf welk moment de termijn loopt: de datum van een factuur, het einde van een contract of het vertrek van een medewerker.
- Wijs een eigenaar aan. Per categorie is iemand verantwoordelijk: de administratie voor financiële gegevens, HR voor personeelsdossiers, de ICT-beheerder voor logs en back-ups.
- Regel het technisch. Stel automatische verwijdering of archivering in waar uw software dat kan. Waar dat niet kan, plant u een vast opschoonmoment in de agenda, met iemand die het uitvoert en afvinkt.
Neem de termijnen daarna over in uw privacyverklaring. De AP vraagt dat u bewaartermijnen en de onderbouwing ervan vastlegt, bijvoorbeeld in uw privacybeleid, en dat u de termijnen ook vermeldt in de privacyverklaring op uw website.
Wat er in het document hoort
Uw dataretentiebeleid hoeft geen dik rapport te zijn. Voor de meeste kleine bedrijven past het op een paar pagina’s met één overzichtstabel. Zorg dat in elk geval dit erin staat:
- Reikwijdte: voor welke systemen, afdelingen en soorten gegevens het beleid geldt.
- Het bewaarschema: per soort gegevens de termijn, het startmoment en de grondslag.
- Eigenaarschap: wie per categorie beslist en wie uitvoert.
- Wat er na de termijn gebeurt: verwijderen, anonimiseren of archiveren, en op welke manier.
- Back-ups en archieven: hoe lang back-ups bewaard blijven en hoe u omgaat met gegevens die daarin nog staan.
- Leveranciers: welke externe partijen gegevens voor u bewaren en welke afspraken daarover in de verwerkersovereenkomst staan.
- Verzoeken van betrokkenen: hoe u een verzoek tot verwijdering afhandelt.
- Uitzonderingen: bijvoorbeeld een lopend geschil of een incident waarvoor u gegevens langer nodig hebt, en wie daarover beslist.
- Herziening: wanneer u het beleid controleert en wie dat doet.
Justitia noemt de rechten van betrokkenen en het verwijderen van gegevens uitdrukkelijk als onderdeel van het beleid. Dat is terecht: juist die twee punten worden het vaakst vergeten.
Back-ups, cloud en SaaS: waar het in de praktijk misgaat
De meeste bedrijven die wij spreken, hebben hun termijnen wel ergens opgeschreven. Het lastige deel zit in de uitvoering. Een bestand verwijderen uit een gedeelde map is makkelijk. Maar dat bestand staat vaak ook nog in drie maanden aan back-ups, in een synchronisatiemap op een laptop en in de prullenbak van uw cloudopslag.
Back-ups horen erbij
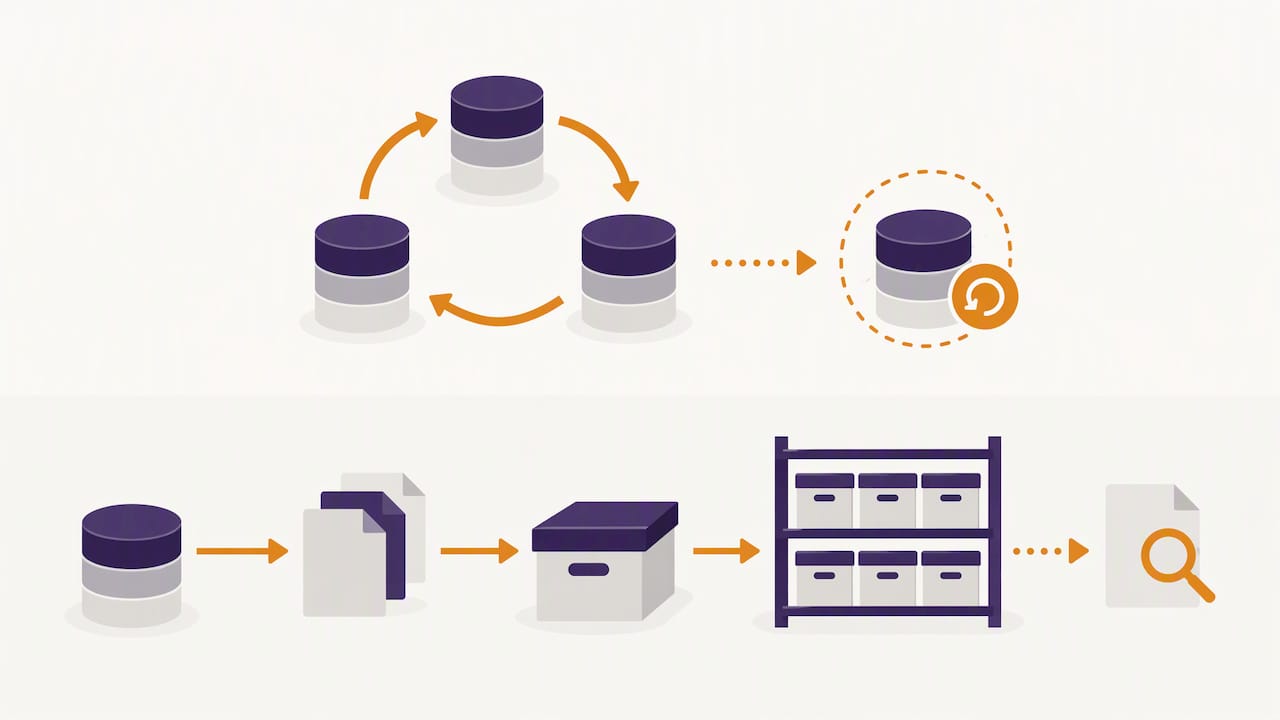
De AP adviseert om bij een opschoonactie te controleren of verwijderde persoonsgegevens nog in back-ups staan en ze daar ook te verwijderen. Dat vraagt om een back-upschema met een duidelijke bewaartijd, zodat oude kopieën vanzelf verdwijnen. Bewaart u dagelijkse back-ups 30 dagen, dan weet u dat een verwijderd bestand na een maand ook echt weg is. Hoe u zo’n schema opzet, leest u in onze gids over data back-up voor het mkb.
Back-up is geen archief
Een veelgemaakte fout is de back-up gebruiken als archief voor de fiscale bewaarplicht. Een back-up is bedoeld om snel terug te kunnen na een storing of ransomware-aanval. Een archief is bedoeld om gegevens jaren terug te kunnen vinden. Die twee hebben andere bewaartermijnen en andere eisen. Het verschil zetten we uiteen in back-up versus archivering. Wie dit scheidt, kan back-ups kort houden en de administratie toch 7 jaar netjes bewaren.
SaaS en cloud: maak afspraken met uw leverancier
Gebruikt u een online boekhoudpakket, een CRM of Microsoft 365, dan bewaart een leverancier gegevens namens u. Leg in de verwerkersovereenkomst vast hoe en wanneer gegevens worden verwijderd. De Data Pro Code, een gedragscode voor ICT-leveranciers die door de AP is goedgekeurd, vraagt dat een verwerker aangeeft hoe persoonsgegevens tijdens of na de dienstverlening verwijderd kunnen worden. Wijkt de leverancier af van de standaardtermijn van 3 maanden voor vernietiging, dan moet hij aangeven welke termijn wel geldt. Vraag daar dus naar bij het afsluiten of verlengen van een contract.
Oude systemen
Justitia wijst erop dat oudere systemen de uitvoering bemoeilijken. Een verouderd pakket kan vaak niet per record verwijderen of houdt gegevens vast in een database die niemand meer durft aan te raken. Neem retentie daarom mee als eis wanneer u nieuwe software kiest: kan het systeem gegevens opzoeken, aanpassen en automatisch verwijderen?
Onze kijk: begin bij waar de data echt staat
We zien het vaak bij een ICT-scan: het privacybeleid is keurig, maar niemand weet precies op hoeveel plekken klantgegevens staan. Een oude NAS in de meterkast, een mailbox van een oud-medewerker die nog doorloopt, een back-up op een externe schijf die ooit mee naar huis ging. Daar zit het risico, niet in het document.

Daarom draaien wij de volgorde om. Eerst brengen we in kaart waar gegevens werkelijk staan en hoe ze worden geback-upt. Pas daarna kijken we welke termijnen u hebt afgesproken en of uw systemen die termijnen kunnen uitvoeren. Vaak blijkt dan dat een paar technische aanpassingen het meeste opleveren: een back-upschema met een vaste bewaartijd, automatisch opschonen van logs en één centrale plek voor de administratie in plaats van vijf.
We geloven ook dat dit niet ingewikkeld hoeft te zijn. Een ondernemer moet zich bezig kunnen houden met zijn eigen vak. Als uw ICT goed is ingericht, gebeurt het verwijderen vanzelf en hoeft u er alleen nog één keer per jaar naar te kijken.
— Ken
Hulp bij de technische uitvoering
Wilt u weten of uw back-ups, servers en werkplekken uw bewaartermijnen al ondersteunen? Met een ICT-scan brengen wij uw omgeving in kaart en laten we zien waar gegevens langer blijven staan dan u denkt. Daarnaast verzorgen we hosted online back-up, serverbeheer en werkplekbeheer tegen een vast maandbedrag zonder verrassingen, en lossen we problemen binnen één dag op. U belt ons gewoon direct. Bekijk onze ICT-diensten voor het mkb of neem contact met ons op voor een vrijblijvend gesprek.
Controleren en herzien
Een beleid dat niemand controleert, veroudert snel. Plan daarom minstens één keer per jaar een korte controle en doe dit ook bij elke grote wijziging: nieuwe software, een nieuwe leverancier, een fusie of een nieuw soort klantgegevens.
Kijk bij die controle naar deze punten:
- Steekproef: kies een paar categorieën en kijk of gegevens van voorbij de termijn echt weg zijn, ook in de back-ups.
- Logbestanden: de AP adviseert logbestanden periodiek te controleren op onrechtmatige inzage. Combineer dat met de retentiecontrole.
- Leveranciers: schakel alleen leveranciers in die garanties bieden voor passende beveiliging en controleer of de afspraken in de verwerkersovereenkomst nog kloppen.
- Eigenaren: zijn de verantwoordelijken nog in dienst en weten ze wat er van hen wordt verwacht? Meer daarover leest u in wie verantwoordelijk is voor back-ups.
- Herstel: test of u wat u moet bewaren ook echt kunt terughalen. Een archief dat niet te openen is, voldoet niet aan de bewaarplicht. Neem dit mee in uw disaster recovery plan.
Noteer de uitkomst en de datum. Zo hebt u bij een vraag van een klant of de toezichthouder direct bewijs dat u het beleid niet alleen hebt, maar ook uitvoert.
Veelgestelde vragen
Is een dataretentiebeleid verplicht voor een klein bedrijf?
De AVG schrijft geen document met die naam voor. Wel moet u bewaartermijnen bepalen, onderbouwen en kunnen aantonen dat u zich eraan houdt, en de termijnen vermelden in uw privacyverklaring. Een kort dataretentiebeleid is de eenvoudigste manier om dat te doen.
Mag ik gegevens langer bewaren dan 7 jaar voor de zekerheid?
Voor persoonsgegevens niet zonder goede reden. De fiscale termijn is een minimum voor uw administratie, maar de AVG vraagt dat u persoonsgegevens niet langer bewaart dan nodig. Hebt u een concrete reden, zoals een lopend geschil, leg die dan vast als uitzondering.
Wat doe ik met persoonsgegevens die nog in oude back-ups staan?
De AP adviseert bij een opschoonactie ook de back-ups te controleren en gegevens daar te verwijderen. In de praktijk lost u dit op met een back-upschema met een vaste bewaartijd, zodat oude kopieën automatisch verlopen. Scheid daarnaast back-ups van uw archief.
Is anonimiseren hetzelfde als verwijderen?
Als gegevens echt niet meer tot een persoon te herleiden zijn, vallen ze niet meer onder de AVG en mag u ze bewaren, bijvoorbeeld voor statistieken. Alleen een naam weghalen is vaak niet genoeg, omdat iemand via andere gegevens nog herkenbaar kan zijn. Twijfelt u, verwijder dan.
Hoe lang moet ik serverlogs bewaren?
Daar is geen vaste wettelijke termijn voor. Kies een termijn die past bij het doel, zoals het onderzoeken van incidenten, en leg die met onderbouwing vast. Logs met IP-adressen of inloggegevens zijn persoonsgegevens, dus langer dan nodig bewaren mag niet.
Bronnen
- Autoriteit Persoonsgegevens: Bewaren van persoonsgegevens
- Autoriteit Persoonsgegevens: Datalek voorkomen en voorbereid zijn
- Autoriteit Persoonsgegevens: Bepaal of u deze gegevens mag gebruiken
- Data Pro Code Nederland ICT
- Belastingdienst: Hoelang moet u gegevens bewaren?
- Belastingdienst: Administratie bewaren voor de btw
- Belastingdienst: Unieregeling, administratie
- Ministerie van Justitie en Veiligheid: Handleiding AVG
- Justitia: Dataretentie
- PwC: In vijf stappen naar een verantwoorde dataretentie
- L&A Advocaten: De privacy van de sollicitant
- MKB Servicedesk: Bewaartermijn personeelsdossier
- De Koning Security: Hoe lang camerabeelden bewaren
