


Netwerk audit checklist: risicogebaseerd en direct uitvoerbaar
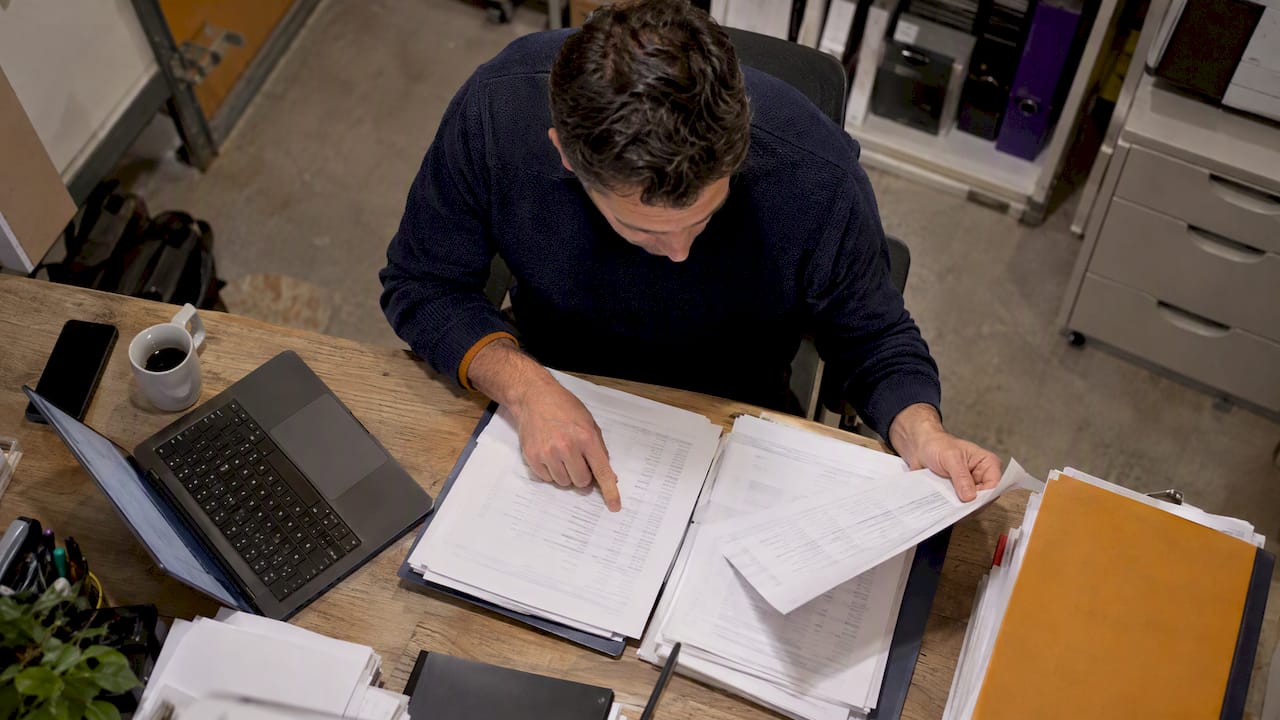
Deze netwerk audit checklist geeft u een risicogebaseerde, uitvoerbare set controles voor inventaris, edge devices, patching, logging en incidentresponse. We baseren de aanpak op het ITGC-kader en de NCSC-handleidingen, met PDCA als proceskader. Zo verzamelt u per controlegebied snel bewijs en volgt u bevindingen aantoonbaar op.
Kort samengevat:
- Leg vooraf de locaties, netwerkzones en systemen vast, benoem voor elk beschermd belang een eigenaar en plan tests die de productie niet verstoren.
- Koppel elk apparaat op het netwerkdiagram aan het adresseringsplan en bewaar versies met datum, wijzigingsreden en configuratiebestanden als bewijs.
- Controleer beheerdersaccounts op eigenaarschap en multifactorauthenticatie, schakel inactieve accounts uit en toets wijzigingen op akkoord en testresultaat; geef bevindingen prioriteit op basis van risico.
- Beoordeel het patchbeleid, de testprocedure en vaste termijnen naast scanrapporten; kritieke kwetsbaarheden moeten binnen de afgesproken termijn worden opgelost, met bewijs uit patchlogs.
- Koppel elke bevinding aan risico, eigenaar en hersteltermijn, bewaar bewijs met datum en hertoets herstelacties na afloop van de afgesproken herstelperiode.
Inhoudsopgave
- Hoe bepaal je scope, TBB en auditteam voordat je begint?
- Welke inventaris en netwerkplannen heb je nodig?
- Hoe toets je gebruikers, authenticatie en wijzigingsbeheer?
- Wat controleer je bij routers, firewalls en VPN-gateways?
- Hoe beoordeel je patch- en kwetsbaarheidsbeheer?
- Welke logs en monitoring moet je controleren?
- Hoe meet je netwerkprestaties als baseline?
- Hoe controleer je wifi-beveiliging en segmentatie?
- Werken je incidentplaybooks en back-ups echt?
- Hoe koppel je bevindingen aan ITGC, BIO2, NIS2 en ISO?
- Welke stappen volg je van planning tot follow-up?
- Waarom werkt deze combinatie van techniek en governance?
- Wil je de checklist laten uitvoeren of ondersteunen?
- Veelgestelde vragen
- Bronnen
Hoe bepaal je scope, TBB en auditteam voordat je begint?
Een audit zonder duidelijke grenzen levert losse bevindingen op. De Readiness Checklist adviseert daarom te starten met scope en het in kaart brengen van de Te Beschermen Belangen (TBB). Werk in een multidisciplinair team: techniek, beleid, proces en management kijken elk vanuit een eigen hoek. Laat de PDCA-cyclus bepalen wanneer u SOC- en incidentbehoeften meeneemt in de planning.
- Leg vast welke locaties, netwerkzones en systemen binnen de scope vallen.
- Documenteer per TBB wat het beschermt en wie eigenaar is.
- Wijs een auditleider aan en benoem per discipline een vertegenwoordiger.
- Plan testmomenten zo dat productie veilig blijft.
Welke inventaris en netwerkplannen heb je nodig?
Een audit zonder netwerkplan leidt vaak tot onvolledige dekking, omdat kritieke assets niet gelokaliseerd zijn. Voor een operationele audit is een visueel netwerkplan gekoppeld aan een IP-nummerplan de basis voor monitoring en incidentrespons. Heeft u nog geen overzicht van uw adressering, dan helpt onze gids over IP-adresbeheer.
- Het diagram toont minimaal zones, switches, routers, firewalls, VPN-koppelingen en wifi-accesspoints.
- Elk apparaat verwijst naar een regel in het IP-nummerplan.
- Bewaar diagramversies met datum en wijzigingsreden.
- Sla IP-lijsten en configuratie-exports op als bewijs.
Hoe toets je gebruikers, authenticatie en wijzigingsbeheer?
Het vernieuwde ITGC-kader toetst minimaal wijzigingsbeheer, gebruikersbeheer en authenticatiebeheer, met risicomanagement als centraal element. Loop deze punten in volgorde af:
- Maak een overzicht van alle beheerdersaccounts en controleer of elk account een eigenaar heeft.
- Zoek inactieve accounts en toets of ze tijdig zijn uitgeschakeld.
- Vergelijk het wachtwoordbeleid met de feitelijke instellingen in het systeem.
- Controleer of MFA actief is voor beheerders en externe toegang.
- Trek een steekproef uit de change tickets en toets of elke wijziging een akkoord en een testresultaat heeft.
Vraag als bewijs gebruikersexports, policy-instellingen en wijzigingslogs op. Geef bevindingen een prioriteit op basis van risico: een actief beheerdersaccount zonder MFA weegt zwaarder dan een verlopen wachtwoord op een testaccount.
Pro-tip: Vraag de export van gebruikers en de change-lijst op dezelfde datum op, dan kun je wijzigingen aan accounts direct aan tickets koppelen.
Wat controleer je bij routers, firewalls en VPN-gateways?
Edge devices worden vaak onderschat en verdienen daarom aandacht in de audit. Het NCSC biedt een beheerlijst voor edge devices die u als startpunt gebruikt.
- Zet alle firewalls, routers en VPN-gateways in één lijst, met model, locatie en eigenaar.
- Controleer of de firmware actueel is en of beheerwachtwoorden zijn gewijzigd.
- Toets of er recente configuratiebackups bestaan.
- Verzamel configuratie-extracten en beheerlogs als bewijs.
- Let op typische fouten: open beheerinterfaces vanaf internet, ongebruikte regels en standaardaccounts.
Hoe beoordeel je patch- en kwetsbaarheidsbeheer?
Toets eerst het proces, daarna de feitelijke status. Een patchpolicy zonder testprocedure of interval is een bevinding op zichzelf.
- Beoordeel de patchpolicy, de testprocedure en de afgesproken intervallen.
- Controleer recente scanrapporten en de lijst met openstaande CVE’s.
- Toets of kritieke kwetsbaarheden binnen de afgesproken termijn zijn opgelost.
- Bewijs bestaat uit scanrapporten, change tickets en patchlogs.
Welke logs en monitoring moet je controleren?
Bruikbare logs kunnen helpen bij detectie en reconstructie. Het NCSC levert sjablonen voor log-audit policies in de SOC-voorbereiding, waaronder OR10.
- Verifieer dat firewall-, VPN-, Active Directory- en serverlogs centraal binnenkomen.
- Controleer de bewaartermijn en de integriteitsbescherming van de logs.
- Test of alertingregels daadwerkelijk een melding geven bij een gesimuleerde gebeurtenis.
Het NCSC levert voor SOC-voorbereiding sjablonen voor netwerkplan, IP-nummerplan en log-audit policies. Gebruik ze als toetsingskader voor uw eigen logbeleid, en lees ook waarom netwerkmonitoring loont.
Hoe meet je netwerkprestaties als baseline?
Met een baseline scheidt u prestatieproblemen van beveiligingsproblemen.
- Meet doorvoersnelheid, latency en packet loss op vaste punten en tijdstippen.
- Sla zowel gemiddelde als piekwaarden op, met datum en meetlocatie.
- Analyseer verder zodra metingen structureel van de baseline afwijken of onverklaard verkeer opduikt.
Een IP-conflict kan wisselende prestaties veroorzaken. Onze stappen tegen IP-conflicten helpen u dat uit te sluiten.
Hoe controleer je wifi-beveiliging en segmentatie?
Het NCSC beschrijft in het stappenplan voor draadloze bedrijfsnetwerken concrete maatregelen. Loop ze als volgt af:
- Controleer of WPA2 of WPA3 met AES is ingesteld.
- Toets of het wifi-wachtwoord sterk is en het beheerwachtwoord van de accesspoints is gewijzigd.
- Verifieer dat gastnetwerken gescheiden zijn van het interne netwerk.
- Verzamel SSID-configuraties en een segmentatiediagram als bewijs.
Werken je incidentplaybooks en back-ups echt?
Een playbook dat nooit is geoefend, is een aanname. Toets daarom wat er aantoonbaar is uitgevoerd.
- Controleer of er playbooks zijn, wie verantwoordelijk is en hoe vaak ze worden getest.
- Verifieer de integriteit van back-ups en de uitkomst van restore-oefeningen.
- Vraag testrapporten, backuplogs en de onderbouwing van RTO- en RPO-afspraken op.
Voor het opstellen van afspraken kunt u onze handleiding voor een IT-continuïteitsplan gebruiken.
Hoe koppel je bevindingen aan ITGC, BIO2, NIS2 en ISO?
Technische bevindingen krijgen pas gewicht als ze aan governance gekoppeld zijn. ISO/IEC-richtlijnen benadrukken dat Annex A-controles geen uitputtende lijst vormen en dat uitsluitingen risicogebaseerd moeten worden gerechtvaardigd in een Statement of Applicability. Voor de technische beoordeling bieden de richtlijnen voor het beoordelen van beveiligingsmaatregelen een bruikbaar kader.
- Koppel gebruikersaccounts en MFA aan het ITGC-onderwerp authenticatiebeheer.
- Koppel change tickets aan wijzigingsbeheer.
- Rapporteer per bevinding risico, eigenaar en termijn.
- Volg bevindingen op via PDCA, met een hertoets na de herstelperiode.
Welke stappen volg je van planning tot follow-up?
Houd één vaste werkwijze aan, zodat elke audit herhaalbaar is.
- Bepaal de scope en leg de TBB’s vast.
- Verzamel informatie: netwerkplan, IP-nummerplan, beleidsstukken en accountlijsten.
- Voer de technische tests uit per controlegebied.
- Schrijf het rapport met bevindingen, risico en aanbevolen maatregel.
- Volg de herstelacties op en toets ze opnieuw.
Sla per gebied de relevante exports, scanrapporten en logs op met datum. Gebruik een centrale, versiebeheerde opslag en noteer elke wijziging aan een artefact.
Waarom werkt deze combinatie van techniek en governance?
We pleiten voor een gecombineerde aanpak, omdat techniek alleen geen audit maakt. Een scanrapport zegt iets over een systeem, maar pas een koppeling aan risico, eigenaar en opvolging maakt er een beheersmaatregel van. Wie alleen governance toetst, mist de open beheerpoort. Wie alleen test, mist het ontbrekende wijzigingsproces. Onze ervaring is dat een audit die beide invalshoeken combineert, de bevindingen oplevert waar een beheerder daadwerkelijk iets mee kan.
— Ken
Wil je de checklist laten uitvoeren of ondersteunen?

Liever niet zelf alle controles doen? Wij voeren de checklist met u uit: eerst een ICT-scan, daarna een rapport met prioriteiten en hulp bij de opvolging. Voor doorlopende borging nemen we netwerkbeheer, hosted wifi en ICT-beheer uit handen, zodat bevindingen niet blijven liggen. Bekijk onze ICT-diensten of het ICT-beheer abonnement en neem contact met ons op voor een eerste gesprek.
Veelgestelde vragen
Wat moet een netwerk audit minimaal omvatten?
Een systematische audit toetst minimaal wijzigingsbeheer, gebruikersbeheer en authenticatiebeheer. Het ITGC-kader is vernieuwd en omvat nu ook securitymanagement, incidentbeheer en continuïteitsbeheer, met risicomanagement als centraal element.
Waarom begin je met een netwerkplan?
Zonder netwerkplan weet je niet welke assets bestaan en waar ze staan. Een netwerkplan met IP-nummerplan voorkomt onvolledige dekking en is het fundament voor monitoring en incidentrespons.
Hoe vaak voer je een netwerk audit uit?
Dat hangt af van het risico en de wijzigingssnelheid van uw omgeving. Werk volgens PDCA: voer de audit periodiek uit, toets herstelacties opnieuw en herhaal na grote wijzigingen in de infrastructuur.
Bronnen
- Checklist: hoe digitaal weerbaar is jouw organisatie? – Digitale Overheid
- Testen van je beveiliging | NCSC
Reacties0
Nog geen reacties
Deel als eerste uw gedachten.
Meld u aan of registreer u om een reactie te plaatsen.