


ICT beveiliging voor Nederlandse organisaties: direct starten
De snelste manier om je ICT-beveiliging op orde te krijgen is een combinatie van vier basismaatregelen: zet multifactorauthenticatie (MFA) aan, activeer automatische patching, maak dagelijkse back-ups op een externe locatie en geef medewerkers een korte phishing-training. Samen dekken deze vier acties de meest voorkomende aanvalsvectoren af.
Drie acties die je deze week kunt uitvoeren:
- Inventariseer welke systemen, accounts en data je organisatie heeft (een eenvoudige spreadsheet volstaat als start).
- Activeer MFA op alle zakelijke accounts, te beginnen met e-mail en clouddiensten.
- Controleer back-ups: zijn ze recent, extern opgeslagen en getest op herstel?
Tldr voor management: Zonder MFA, actuele patches en geteste back-ups is een datalek of ransomware-aanval een kwestie van tijd. Plan binnen 30 dagen een ICT-scan om de volledige risicopositie in kaart te brengen.
Inhoudsopgave
- Wat is ICT-beveiliging en waarom is het onmisbaar?
- Welke vier pijlers maken ICT-beveiliging compleet?
- Technische maatregelen: checklist voor IT-beheerteams
- Hoe regel je governance en compliance in je organisatie?
- Hoe beoordeel je je huidige beveiligingssituatie?
- Wat moet er geregeld zijn voor detectie en incident response?
- Waarom is de menselijke factor zo bepalend bij beveiligingsincidenten?
- Wanneer is uitbesteden van beveiliging de juiste keuze?
- Hoe ontzorgt NLXS organisaties in ICT-beveiliging?
- Concreet 30/60/90-dagen plan om te starten
- Belangrijkste inzichten
- Wat ik organisaties altijd adviseer over ICT-beveiliging
- NLXS helpt je direct verder met een ICT-scan
- Nuttige bronnen en standaarden voor verdere lezing
Wat is ICT-beveiliging en waarom is het onmisbaar?
ICT-beveiliging, ook wel IT-beveiliging of informatieveiligheid genoemd, omvat alle maatregelen die een organisatie neemt om haar systemen, netwerken en data te beschermen tegen onbevoegde toegang, uitval en misbruik. Het begrip overlapt met informatiebeveiliging (dat breder gaat over alle informatie, ook op papier) en cybersecurity (dat specifiek internetdreigingen adresseert). Wie deze drie begrippen als aparte silo’s behandelt, mist samenhang; een professionele aanpak integreert ze in één strategie.
De zakelijke risico’s zijn concreet. Een datalek leidt tot meldplicht bij de Autoriteit Persoonsgegevens, mogelijke boetes onder de AVG/GDPR, en reputatieschade die klanten kost. Downtime door ransomware treft de omzet direct: elke uur dat systemen stilliggen, lopen orders, productie en klantenservice vast. Organisaties die NIS2-plichtig zijn, riskeren bovendien toezichtmaatregelen als ze aantoonbaar tekortschieten in hun beveiligingsplicht.
Feit: Ongeveer 74% van beveiligingsinbreuken bevat een menselijke component, zoals een medewerker die op een phishing-link klikt of een zwak wachtwoord gebruikt.
Dat getal maakt duidelijk dat technische maatregelen alleen nooit voldoende zijn. Beleid, training en cultuur zijn net zo bepalend als firewalls en encryptie.
Welke vier pijlers maken ICT-beveiliging compleet?
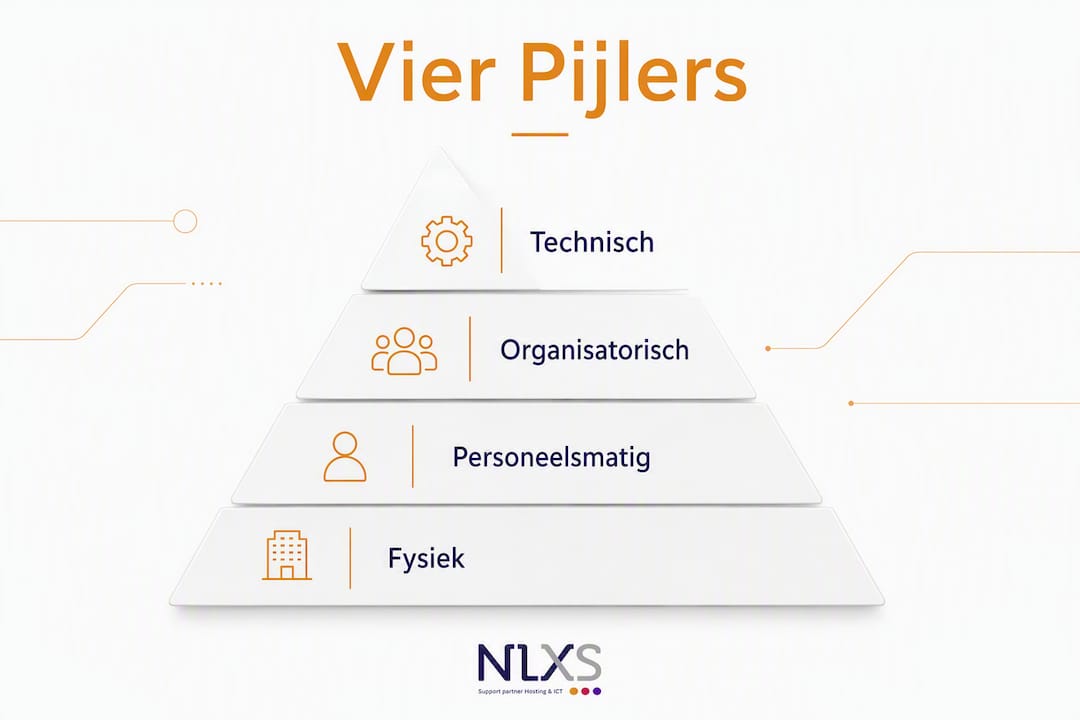
Beveiligingsmaatregelen vallen in vier categorieën: technisch, organisatorisch, personeelsmatig en fysiek. Wie één pijler verwaarloost, ondermijnt de andere drie.
- Technisch: firewalls, MFA, encryptie, patchmanagement en centrale logging. Dit is de laag die aanvallen detecteert en blokkeert.
- Organisatorisch: beveiligingsbeleid, rollen en verantwoordelijkheden, incidentprocedures en compliancevereisten. Zonder beleid weet niemand wat te doen bij een incident.
- Personeelsmatig (mens): awareness-trainingen, phishing-simulaties en een cultuur waarin medewerkers verdachte situaties durven te melden.
- Fysiek: toegangscontrole tot serverruimtes, pasuitgifte en camerabewaking. Fysieke beveiliging wordt vaak onderschat, maar een onbeveiligde serverruimte maakt alle digitale maatregelen kwetsbaar.
De vier pijlers versterken elkaar. Een sterke technische laag zonder beleid leidt tot inconsistente configuraties. Goed beleid zonder training leidt tot medewerkers die het negeren. En de beste digitale beveiliging helpt niet als een onbevoegde persoon fysiek toegang krijgt tot de server. Een gelaagde aanpak waarbij alle vier de pijlers als complementair geheel worden ingericht, is aantoonbaar effectiever dan losse maatregelen.
Technische maatregelen: checklist voor IT-beheerteams
Prioriteer op basis van impact en uitvoerbaarheid. De indeling hieronder helpt je te bepalen wat direct moet, wat binnen drie maanden geregeld moet zijn en wat daarna volgt.
Must (direct uitvoeren):
- MFA op alle accounts, met prioriteit voor e-mail, VPN en beheerderstoegang
- Automatische patchcyclus voor besturingssystemen en kritieke applicaties
- Dagelijkse back-ups, extern opgeslagen, wekelijks getest op herstel
- Endpointbescherming (antivirussoftware met gedragsdetectie) op alle apparaten
Should (binnen drie maanden):
- Netwerksegmentatie: scheid kantoornetwerk, servernetwerk en gasten-wifi
- Encryptie van schijven op laptops en mobiele apparaten
- Toegangsbeheer via het principe van minimale rechten (IAM/RBAC)
- Zero-trust en PAM (Privileged Access Management) voor beheerdersaccounts
- Centrale logging van systeemgebeurtenissen
Can (nice-to-have, na de basis):
- Geheimenbeheer (secrets management) voor API-sleutels en wachtwoorden in code
- Wachtwoordloze authenticatie via hardware-tokens of passkeys
- Cloudbeveiligingsconfiguraties voor SaaS-omgevingen
Pro-tip: Automatiseer patches, maar test ze eerst in een acceptatieomgeving voordat ze naar productie gaan. En test back-ups niet alleen op aanmaken, maar ook op daadwerkelijk terugzetten: een back-up die je niet kunt herstellen, is geen back-up.
Cloudmigratie en thuiswerken vergroten het aanvalsoppervlak. Veilige externe toegang via VPN of zero-trust network access (ZTNA) is daardoor geen luxe meer, maar een basisvereiste. Bekijk ook de beveiligingstips voor ICT in jouw bedrijf voor een praktische aanvulling op deze checklist.
Hoe regel je governance en compliance in je organisatie?
Technische maatregelen zonder beleid zijn als een slot zonder sleutel. Governance geeft structuur aan wie waarvoor verantwoordelijk is en hoe de organisatie aantoonbaar compliant blijft.
| Standaard | Wat het vraagt | Eerste concrete stap |
|---|---|---|
| ISO 27001 | Informatiebeveiligingsmanagementsysteem (ISMS) met risicoanalyse, beleid en audits | Stel een eigenaar informatiebeveiliging aan en voer een nulmeting uit |
| NIS2 | Meldplicht bij incidenten, risicobeheer en leveranciersbeveiliging voor aangewezen sectoren | Controleer of je organisatie NIS2-plichtig is en documenteer je beveiligingsmaatregelen |
| AVG/GDPR | Bescherming van persoonsgegevens, verwerkersovereenkomsten en datalekmelding | Stel een register van verwerkingsactiviteiten op en benoem een Functionaris Gegevensbescherming (FG) indien verplicht |
Governance-rollen die je minimaal moet beleggen:
- Eigenaar informatiebeveiliging: eindverantwoordelijk voor beleid en naleving
- Functionaris Gegevensbescherming (FG): verplicht bij bepaalde verwerkingen onder de AVG
- Incident-eigenaar: coördineert respons bij een beveiligingsincident
Minimale beleidsdocumenten en bewijslast:
- Informatiebeveiligingsbeleid (vastgesteld door directie)
- Toegangsbeheerbeleid en wachtwoordbeleid
- Incident response-plan met communicatieprocedures
- Verwerkersovereenkomsten met alle leveranciers die persoonsgegevens verwerken
- Logboeken van audits, patchcycli en back-uptests
Hoe beoordeel je je huidige beveiligingssituatie?
Vier typen assessments geven elk een ander perspectief op je risicopositie.
Een risicoanalyse brengt in kaart welke bedreigingen relevant zijn voor jouw organisatie, hoe groot de kans is dat ze optreden en wat de impact is. Dit is het vertrekpunt voor elk beveiligingsprogramma. Een kwetsbaarheidsscan scant systemen automatisch op bekende zwakheden in software en configuraties. Een penetratietest gaat een stap verder: een ethisch hacker probeert actief in te breken, wat realistische inzichten geeft die een scan mist. Een ICT-scan combineert technische en organisatorische aspecten en is bij uitstek geschikt voor mkb-organisaties die snel een totaalbeeld willen.
Voor mkb-organisaties is een jaarlijkse ICT-scan of kwetsbaarheidsscan een realistisch startpunt. Middelgrote organisaties met hogere risicoprofielen plannen idealiter elk jaar een penetratietest en elke twee jaar een volledige risicoanalyse. Kosten voor een penetratietest variëren sterk op basis van scope; een gerichte test op een beperkt aantal systemen is toegankelijker dan een volledige red-team oefening.
Pro-tip: Definieer de scope van een pentest vooraf zo concreet mogelijk: welke systemen, welke aanvalsvectoren en welke tijdsperiode. Een brede scope zonder focus levert een dik rapport op dat niemand leest. Een scherpe scope levert bruikbare bevindingen op die je direct kunt oppakken.
Wil je weten waar je organisatie nu staat? Een ICT-scan voor mkb geeft snel inzicht in kosten en risico’s zonder dat je daar een groot project voor hoeft op te starten.
Wat moet er geregeld zijn voor detectie en incident response?
Preventie is nooit waterdicht. De vraag is niet óf er een incident komt, maar wanneer, en hoe snel je het ontdekt en beheerst.
Essentiële elementen voor detectie en respons:
- Centrale logging: alle systeemgebeurtenissen, inlogpogingen en netwerkverkeer worden op één plek verzameld en bewaard.
- SIEM of managed monitoring: een Security Information and Event Management-systeem (SIEM) of een externe SOC-dienst analyseert logdata en geeft alerts bij afwijkingen.
- Alerting en escalatie: duidelijke drempelwaarden voor wanneer een alert een incident wordt en wie dan gebeld wordt.
- Incident response-playbooks: gedocumenteerde stappen per type incident (ransomware, datalek, DDoS), inclusief communicatielijnen naar klanten, toezichthouders en de pers.
IT-security vraagt preventie, detectie, response én herstel; SIEM-functies en logcentralisatie verminderen de impact van APT’s en ransomware aantoonbaar.
Voor herstelplanning zijn twee begrippen leidend. De RTO (Recovery Time Objective) is de maximale tijd die je organisatie kan verdragen zonder een systeem. De RPO (Recovery Point Objective) is het maximale dataverlies dat acceptabel is. Een mkb-organisatie met een RTO van vier uur en een RPO van 24 uur heeft andere back-up- en herstelinfrastructuur nodig dan een organisatie die real-time continuïteit vereist. Stel deze waarden vast voordat je een incident meemaakt, niet erna.
Test je incident response-plan minimaal één keer per jaar met een tabletop-oefening: bespreek een fictief scenario met alle betrokkenen en ontdek waar de gaten zitten.
Waarom is de menselijke factor zo bepalend bij beveiligingsincidenten?
Ongeveer 74% van beveiligingsinbreuken bevat een menselijke component. Dat maakt awareness-training de maatregel met het hoogste rendement per geïnvesteerde euro, zeker voor organisaties die nog geen volledig beveiligingsprogramma hebben.
Een effectief trainingsprogramma bevat meer dan een jaarlijkse e-learning. Concrete checklist:
- Frequentie: minimaal kwartaalgewijs, met maandelijkse korte updates (nieuwsbrief, tip van de week)
- Phishing-simulaties: stuur nep-phishing-mails en meet wie klikt; gebruik de resultaten als leermoment, niet als straf
- Opvolging: medewerkers die klikken krijgen direct een korte uitleg, geen reprimande
- KPI’s: bijhoud het klikpercentage op phishing-simulaties per kwartaal en stel een doelstelling (bijv. onder de 5%)
- Onderwerpen: wachtwoordhygiëne, herkennen van social engineering, veilig thuiswerken en meldprocedures
Investeren in een “digiveilige cultuur” waarbij gedragsverandering centraal staat, vermindert de incidentsnelheid significant. Een organisatie die medewerkers traint om verdachte e-mails te melden, ontdekt aanvallen eerder dan een organisatie die alleen op technische detectie vertrouwt. Bekijk voor concrete programma’s de top 10 awareness-trainingen voor kleine bedrijven.
Wanneer is uitbesteden van beveiliging de juiste keuze?
Uitbesteden is zinvol als je organisatie intern niet de expertise, capaciteit of beschikbaarheid heeft om beveiliging continu te bewaken. Drie signalen dat uitbesteden de betere keuze is: je hebt geen fulltime IT-medewerker, je kunt geen 24/7 monitoring garanderen, of je mist de kennis om compliancevereisten zoals NIS2 zelf te vertalen naar beleid.
Uitbesteden is minder geschikt als je organisatie sterk gereguleerd is en regie op beleid intern moet houden, of als de leverancier onvoldoende transparantie biedt over wat hij precies doet.
Vragen die je aan een managed security-leverancier stelt:
- Wat is de gegarandeerde responstijd bij een incident, en staat dat in een SLA?
- Bieden jullie 24/7 monitoring, of alleen tijdens kantooruren?
- Hoe rapporteren jullie over compliance (ISO 27001, NIS2, AVG)?
- Wie is eigenaar van het beveiligingsbeleid: wij of jullie?
- Voeren jullie periodieke penetratietests uit, en wie is verantwoordelijk voor de bevindingen?
- Wat is de contractuele aansprakelijkheid bij een incident dat door jullie nalatigheid ontstaat?
Besliscriteria:
- Vraag naar aantoonbare referenties bij vergelijkbare organisaties
- Controleer of de leverancier ISO 27001-gecertificeerd is of werkt volgens een vergelijkbare norm
- Beoordeel transparantie in rapportage: maandelijkse rapportages zijn een minimum
- Vergelijk kosten niet alleen op prijs, maar op wat er in de SLA staat bij uitval of incident
Bij uitbesteding is aantoonbare regie en verantwoordelijkheid van de leverancier cruciaal. Vraag altijd naar beleidsmanagement en compliance-rapportage als onderdeel van het contract. Meer over de voordelen van systeembeheer uitbesteden lees je op de NLXS-website.
Hoe ontzorgt NLXS organisaties in ICT-beveiliging?
NLXS biedt een praktische aanpak voor organisaties die hun ICT-beveiliging willen verbeteren zonder er een groot intern project van te maken. De dienstverlening omvat ICT-scans, managed hosting, systeembeheer, netwerkbeheer en continue monitoring, afgestemd op de specifieke situatie van mkb-bedrijven en middelgrote organisaties.
NLXS werkt gericht op NIS2- en AVG-compliance en hanteert een responstijd van één werkdag als standaard. Dat is concreet vastgelegd in de serviceafspraken, niet alleen een belofte op de website. Voor organisaties die willen weten waar ze staan, is de gratis ICT-scan een laagdrempelige eerste stap: geen grote investering, wel direct inzicht in de risico’s en verbeterpunten.
Concreet 30/60/90-dagen plan om te starten
-
Dag 1–30: de basis op orde
Inventariseer alle systemen, accounts en data. Activeer MFA op alle zakelijke accounts. Controleer of back-ups extern worden opgeslagen en test herstel. Start een automatische patchcyclus. Voer een korte risico-evaluatie uit: welke systemen zijn kritiek en wat is de impact bij uitval? -
Dag 31–60: structuur aanbrengen
Centraliseer logging van alle systemen op één platform. Verbeter toegangsbeheer: verwijder ongebruikte accounts en pas minimale rechten toe (IAM/RBAC). Plan de eerste kwetsbaarheidsscan of ICT-scan. Start een awareness-campagne met een phishing-simulatie en een korte training voor alle medewerkers. -
Dag 61–90: beleid en continuïteit
Stel een informatiebeveiligingsbeleid op en laat het vaststellen door de directie. Leg SLA’s vast met alle ICT-leveranciers, inclusief responstijden en complianceverplichtingen. Herhaal de phishing-simulatie en meet de verbetering. Richt doorlopende monitoring in, intern of via een managed service-partner. Plan een jaarlijkse herhaling van de ICT-scan en een tabletop-oefening voor incident response.
Belangrijkste inzichten
Effectieve ICT-beveiliging vraagt een combinatie van technische maatregelen, beleid, training en continue monitoring, waarbij geen enkele pijler gemist mag worden zonder de rest te verzwakken.
| Punt | Details |
|---|---|
| Vier pijlers zijn onlosmakelijk | Technisch, organisatorisch, personeelsmatig en fysiek versterken elkaar; één zwakke schakel ondermijnt de rest. |
| Menselijke factor is dominant | Circa 74% van beveiligingsinbreuken heeft een menselijke component; awareness-training geeft het hoogste rendement. |
| Basis is snel te realiseren | MFA, back-ups, patching en een korte training zijn binnen 30 dagen te implementeren zonder groot budget. |
| Compliance vraagt documentatie | ISO 27001, NIS2 en AVG vereisen aantoonbaar beleid, logboeken en vastgelegde rollen, niet alleen technische maatregelen. |
| NLXS als uitvoerbare optie | Een gratis ICT-scan via NLXS geeft direct inzicht in risico’s en verbeterpunten, zonder langdurig voortraject. |
Wat ik organisaties altijd adviseer over ICT-beveiliging
Veel organisaties wachten met beveiliging tot er iets misgaat. Dat begrijp ik, want de urgentie voelt abstract zolang er geen incident is. Maar de praktijk leert dat de schade van één ransomware-aanval of datalek vrijwel altijd groter is dan de kosten van een jaar preventief beheer.
Wat ik ook zie: organisaties investeren in dure eenmalige projecten, een grote pentest of een uitgebreide ISO-traject, maar vergeten daarna de basis op orde te houden. Patches worden niet meer bijgehouden, back-ups worden niet getest en trainingen worden overgeslagen. Beveiliging is geen project met een einddatum. Het is een doorlopend proces waarbij kleine, consistente maatregelen meer opleveren dan grote incidentele inspanningen.
Mijn advies is altijd hetzelfde: begin met de basis, maak die meetbaar en herhaal het kwartaalgewijs. Wie dat doet, bouwt een weerbaarheid op die ook bij een incident standhoudt. En als je niet zeker weet waar je staat, is een onafhankelijke ICT-scan de eerlijkste manier om dat te ontdekken.
NLXS helpt je direct verder met een ICT-scan
Weten waar je organisatie staat op het gebied van digitale beveiliging is de eerste stap. NLXS biedt een gratis ICT-scan die in korte tijd een helder beeld geeft van je risico’s, kwetsbaarheden en verbeterpunten, zonder technisch jargon en zonder verrassingen achteraf.

Klanten zoals TU Eindhoven en JCI Breda kozen voor NLXS omdat de aanpak persoonlijk, transparant en snel is. Responstijd binnen één werkdag is geen marketingbelofte, maar een concrete afspraak in de serviceovereenkomst. Of je nu volledig wilt uitbesteden of alleen een second opinion wilt op je huidige situatie: NLXS denkt mee zonder je te overstelpen met onnodige diensten.
Plan je gratis ICT-scan of bekijk het volledige aanbod van ICT-diensten uitbesteden en ontdek wat NLXS voor jouw organisatie kan betekenen.
Nuttige bronnen en standaarden voor verdere lezing
| Bron | Type | Waarom relevant |
|---|---|---|
| De vier pijlers van cybersecurity, ICTMagazine.nl | Artikel | Praktische uitleg van het vier-pijlermodel voor Nederlandse organisaties |
| IT-beveiliging en informatiebeveiliging, Greenbone | Kennisartikel | Verduidelijkt het verschil tussen IT-beveiliging, informatiebeveiliging en cybersecurity |
| IT-security uitgelegd, Cyberlab | Kennisartikel | Overzicht van dreigingen, SIEM/SOC en incident response voor Nederlandse context |
| Top 10 IT best practices voor security, Splashtop | Best practices | Concrete maatregelen inclusief statistieken over menselijke factor en cloudbeveiliging |
| Wat zijn de 4 soorten beveiligingsmaatregelen, Atalian | Kennisbank | Voorbeelden per categorie, inclusief fysieke beveiliging die vaak wordt onderschat |
| Wat is IT-beveiliging, Keeper Security | Kennisartikel | Diepgaande uitleg van IAM, PAM, zero-trust en geheimenbeheer |
Voor organisaties die ISO 27001-certificering overwegen, is de officiële NEN-website het vertrekpunt voor de Nederlandse norm. Voor NIS2-verplichtingen verwijst het Nationaal Cyber Security Centrum (NCSC) naar de meest actuele implementatierichtlijnen voor aangewezen sectoren.
Reacties0
Nog geen reacties
Deel als eerste uw gedachten.
Meld u aan of registreer u om een reactie te plaatsen.