


Shadow IT aanpakken: zo krijgt u als mkb weer grip
Shadow IT pakt u niet aan met een verbod. Wat wel werkt: u brengt eerst in kaart welke apps, clouddiensten en apparaten er echt in gebruik zijn. Daarna vraagt u medewerkers waarom ze die gebruiken en biedt u voor de handige tools een veilig, beheerd alternatief. Wat overblijft, sluit u netjes af. In dit artikel leest u hoe dat in zes stappen gaat, welke risico’s u ermee afdekt en waarom ongecontroleerd AI-gebruik, shadow AI, er in 2026 vanzelf bij hoort.
TL;DR
- Shadow IT is alle hard- en software die medewerkers gebruiken zonder medeweten of toestemming van de organisatie. Meestal komt het voort uit de wens om sneller te werken, niet uit kwade wil.
- De risico’s zijn concreet: geen back-ups, datalekken via onbekende apps, gegevens buiten de EU en problemen met de AVG.
- Verbieden werkt averechts. Medewerkers gaan hun tools dan alleen beter verbergen. Inventariseren, in gesprek gaan en betere alternatieven aanbieden werkt wel.
- Shadow AI is de snelst groeiende vorm. Sinds 2 februari 2025 moet uw organisatie zorgen voor voldoende AI-geletterdheid bij medewerkers die met AI werken.
- Grip houden is een doorlopend proces, geen eenmalige opruimactie. Een ICT-scan is een goed startpunt.
Inhoudsopgave
- Wat is shadow IT precies?
- Waarom medewerkers om de ICT heen werken
- De risico’s van shadow IT op een rij
- Shadow IT aanpakken in zes stappen
- Shadow AI: de variant die nu het hardst groeit
- Waarom een verbod meestal mislukt
- Onze kijk op shadow IT
- Beginnen met een ICT-scan
- Veelgestelde vragen over shadow IT
- Bronnen
Wat is shadow IT precies?
Het Nationaal Cyber Security Centrum omschrijft schaduw-IT als alle vormen van hard- of softwaregebruik waar de organisatie geen weet van heeft, niet bij betrokken was of geen toestemming voor gaf. Dat klinkt abstract, maar in een gemiddeld mkb-bedrijf ziet het er heel herkenbaar uit:
- een verkoper die offertes via een gratis e-handtekeningdienst laat tekenen;
- een projectleider die een eigen planningstool met een persoonlijk account heeft aangemaakt;
- bestanden die via een privé-cloudopslag met een klant worden gedeeld, omdat de bijlage te groot was voor de mail;
- een wifi-versterker die een medewerker zelf in de vergaderruimte heeft geprikt;
- een collega die klantmails in een gratis AI-chatbot plakt om sneller een antwoord te schrijven.
Geen van deze mensen wil de organisatie schade toebrengen. Ze willen gewoon hun werk doen. Juist daarom is shadow IT zo hardnekkig: het lost een echt probleem op, alleen buiten het zicht van wie verantwoordelijk is voor de ICT.
Shadow IT en shadow AI
Shadow AI is een deelverzameling van shadow IT: het ongecontroleerde gebruik van generatieve AI-toepassingen zoals chatbots, schrijfassistenten en vertaaltools. Het verschil met een gewone app is dat u bij AI niet alleen bestanden uit handen geeft. Medewerkers voeren er ook vaak letterlijk klantgegevens, contracten of interne cijfers in. Verderop in dit artikel gaan we daar apart op in.
Waarom medewerkers om de ICT heen werken
Wie shadow IT wil aanpakken, moet eerst begrijpen waar het vandaan komt. Het NCSC ziet schaduw-IT vaak als een signaal dat de bestaande IT-voorzieningen niet goed aansluiten op wat mensen nodig hebben. Medewerkers willen efficiënter werken en omzeilen daarbij, vaak onbedoeld, trage of omslachtige procedures.
In de praktijk komen we steeds dezelfde oorzaken tegen:
- Het officiële alternatief ontbreekt. Er is geen goede manier om grote bestanden te delen, dus zoekt iemand er zelf een.
- Het officiële alternatief is te traag. Een aanvraag voor nieuwe software blijft dagen liggen, terwijl een gratis account in twee minuten klaar is.
- Niemand weet wat er al is. Het bedrijf betaalt voor een pakket met een prima planningsmodule, maar niemand heeft dat ooit uitgelegd.
- Er is geen vast aanspreekpunt. Als niemand duidelijk over de ICT gaat, beslist iedereen zelf.
Dat laatste punt speelt vooral in kleine bedrijven. Er is geen IT-afdeling, de “handige collega” doet het erbij en de externe leverancier is lastig bereikbaar. Dan is zelf iets regelen de logische keuze.
De risico’s van shadow IT op een rij
Shadow IT is niet per definitie gevaarlijk. Het probleem is dat u niet weet wat er speelt, en dus ook niet kunt beveiligen wat u niet kent. Het NCSC noemt onder meer het verlies van grip op databeveiliging, back-ups en privacywetgeving als gevolg.
| Voorbeeld | Risico | Wat het u kan kosten |
|---|---|---|
| Bestanden in een privé-cloudaccount | Geen back-up onder uw beheer, data verdwijnt als de medewerker vertrekt | Kwijtgeraakte klantdossiers, uren herstelwerk |
| Gratis app met onbekende kwetsbaarheden | Ingang voor aanvallers, datalek | Meldplicht bij de AP, reputatieschade |
| Tool die data buiten de EU opslaat | Onbedoelde doorgifte van persoonsgegevens | Problemen met de AVG |
| Zelf aangesloten netwerkapparatuur | Onbeveiligd toegangspunt tot uw netwerk | Storingen, ongeautoriseerde toegang |
| Dubbele SaaS-abonnementen | Meerdere tools voor hetzelfde werk, op verschillende creditcards | Onnodige kosten die niemand ziet |
| Klantgegevens in een AI-chatbot | Gevoelige informatie bij een externe partij | AVG-risico, verlies van vertrouwelijkheid |
Het kostenaspect wordt vaak onderschat. Losse abonnementen van een paar tientjes per maand vallen niemand op, maar tellen over een jaar flink op. In ons artikel over verborgen ICT-kosten en overbodige SaaS-abonnementen leest u hoe u die zichtbaar maakt.
Voor back-ups geldt hetzelfde. Data die buiten uw beheerde omgeving staat, valt buiten uw back-upplan. Wilt u weten hoe dat goed geregeld wordt, lees dan onze praktische gids over data back-up voor het mkb.
Shadow IT aanpakken in zes stappen
De aanpak die werkt, volgt grofweg de lijn die het NCSC beschrijft bij exposuremanagement: in kaart brengen wat er is, bepalen hoe kwetsbaar het is en dat opnemen in uw vaste risicomanagement. Voor een mkb-bedrijf vertalen wij dat naar zes concrete stappen.
1. Breng in kaart wat er werkelijk gebruikt wordt
Begin met een eerlijke inventarisatie. Kijk verder dan de software op de laptops: neem ook clouddiensten, browserextensies, gedeelde accounts, telefoons, printers en netwerkapparatuur mee. Handige bronnen zijn:
- de bankafschriften en creditcardoverzichten (terugkerende afschrijvingen van softwarediensten);
- de beheeromgeving van uw kantoorpakket, waar u ziet welke externe apps toegang hebben tot accounts;
- het netwerk zelf: welke apparaten zijn aangesloten die niemand kent?
- en vooral: uw medewerkers.
2. Vraag medewerkers wat ze nodig hebben
Het NCSC adviseert nadrukkelijk om het gesprek met medewerkers aan te gaan, in plaats van alleen vanuit de techniek te kijken. Maak het veilig om eerlijk te zijn: wie een tool meldt, krijgt geen standje. Stel twee vragen: welke tools gebruik je die niet van de zaak zijn, en welk probleem lossen die voor je op? Het antwoord op die tweede vraag is goud waard, want het vertelt u waar uw ICT tekortschiet.
3. Beoordeel het risico per tool
Niet elke tool is even gevaarlijk. Een gratis kleurenkiezer voor de marketeer is iets anders dan een app die toegang heeft tot alle klantmails. Beoordeel per tool:
- Welke gegevens gaan erin? Zitten daar persoonsgegevens tussen?
- Waar worden die gegevens opgeslagen, binnen of buiten de EU?
- Is de tool bereikbaar vanaf internet en hoe is de toegang beveiligd?
- Wat gebeurt er met de data als de medewerker vertrekt?
De Autoriteit Persoonsgegevens raadt ondernemers aan om bij clouddiensten niet blind te vertrouwen op standaardcontracten en waar nodig zelf afspraken te maken. Bij verwerkingen met een hoog privacyrisico kan een Data Protection Impact Assessment (DPIA) nodig zijn. Twijfelt u of dat voor uw situatie geldt, bijvoorbeeld omdat u gezondheids- of financiële gegevens van klanten verwerkt? Leg het dan voor aan uw functionaris gegevensbescherming of een privacyjurist voordat u de tool goedkeurt.
4. Kies: goedkeuren, vervangen of uitfaseren
Met de risicobeoordeling in de hand maakt u per tool een keuze:
- Goedkeuren: de tool is veilig en nuttig. Zet hem onder zakelijk beheer, met een zakelijk account en een vaste eigenaar.
- Vervangen: de behoefte is echt, maar de tool is niet veilig. Bied een beheerd alternatief dat minstens zo makkelijk werkt.
- Uitfaseren: de tool is overbodig of te riskant. Haal de data er netjes uit, zet die in uw eigen omgeving en sluit het account af.
Een beheerde cloudwerkplek maakt het vervangen een stuk eenvoudiger, omdat bestanden delen, samenwerken en thuiswerken dan al goed geregeld zijn. In onze review van zakelijke cloudwerkplek-software voor het mkb zetten we de opties op een rij.
5. Leg eenvoudige afspraken vast
Geen beleidsdocument van veertig pagina’s, maar één A4 dat iedereen begrijpt. Daarin staat in elk geval:
- welke tools standaard zijn goedgekeurd;
- bij wie u een nieuwe tool aanvraagt en hoe snel u antwoord krijgt;
- welke gegevens nooit in externe tools of AI-chatbots mogen;
- wat er gebeurt met accounts als iemand uit dienst gaat.
Die belofte over de reactietijd is cruciaal. Als een aanvraag weken duurt, is shadow IT binnen een maand terug.
6. Maak er een doorlopend proces van
Shadow IT is nooit in één keer weg. Er komen elke maand nieuwe tools bij, medewerkers wisselen en werkprocessen veranderen. Plan daarom een vast moment, bijvoorbeeld elk kwartaal, om de inventaris bij te werken en nieuwe aanvragen te bespreken. Het NCSC beschrijft in zijn publicatie over exposuremanagement waarom zichtbaarheid van uw digitale middelen een continu proces is en geen eenmalige scan.
Shadow AI: de variant die nu het hardst groeit
AI-chatbots zijn de ultieme shadow IT: gratis, binnen een minuut in gebruik en echt nuttig. Juist daarom gebruiken medewerkers ze vaak al lang voordat de directie er beleid voor heeft.
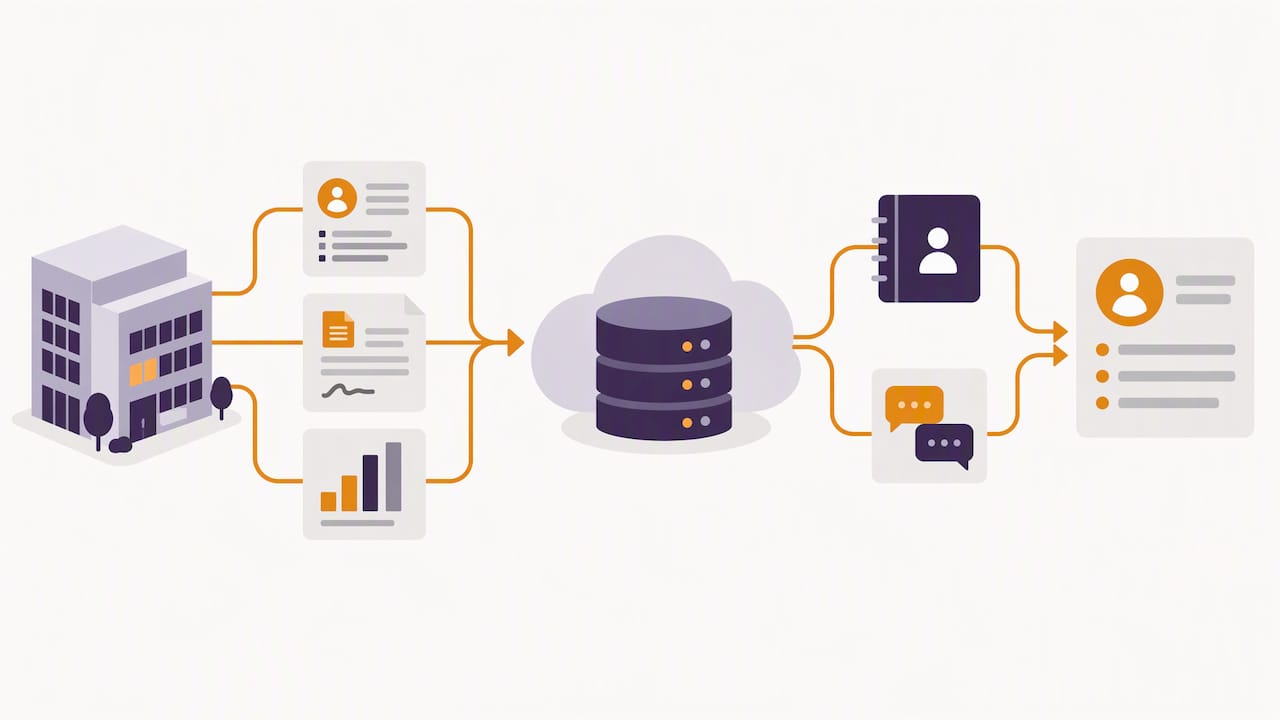
De risico’s gaan verder dan bij een gewone app. De Autoriteit Persoonsgegevens wijst in haar visie op generatieve AI, Verantwoord vooruit, op de snelle centralisatie van gevoelige data bij AI-aanbieders. Ook noemt zij het risico dat een AI-leverancier profielen opbouwt door koppelingen met adresboeken en berichtenverkeer. Uw organisatie blijft daarbij onder de AVG verantwoordelijk voor de persoonsgegevens die medewerkers invoeren.
Daar komt Europese regelgeving bij. De AI-verordening is in augustus 2024 in werking getreden en stelt regels voor de ontwikkeling en het gebruik van AI-systemen. Een concreet onderdeel daarvan: sinds 2 februari 2025 moeten organisaties die AI gebruiken ervoor zorgen dat hun medewerkers voldoende AI-geletterd zijn. Ze moeten dus genoeg kennis en vaardigheden hebben om AI verantwoord te gebruiken. De AP laat het aan organisaties zelf over om te bepalen wat daarvoor nodig is binnen hun eigen processen.
Voor shadow AI betekent dat in de praktijk:
- Kies bewust een of twee AI-tools met zakelijke voorwaarden en duidelijke afspraken over wat er met ingevoerde gegevens gebeurt.
- Spreek af wat er niet in mag: persoonsgegevens van klanten, medische of financiële gegevens, wachtwoorden en vertrouwelijke contracten.
- Leg uit waarom. Een korte sessie waarin medewerkers zien wat er met hun invoer gebeurt, werkt beter dan een verbod per mail.
- Wees transparant naar klanten als u AI inzet in uw klantcontact, bijvoorbeeld in een chatbot.
AI invoeren is net zo goed verandermanagement als techniek. Een mensgerichte aanpak van AI-verandermanagement laat zien hoe u medewerkers meeneemt in die verandering en wanneer het verstandig is gevoelige toepassingen volledig binnen uw eigen omgeving te houden. Hoe AI juist kan helpen om ICT-vragen sneller op te lossen, leest u in ons artikel over AI voor ICT-support.
Waarom een verbod meestal mislukt
De eerste reactie van veel ondernemers is begrijpelijk: alles wat niet is goedgekeurd, gaat eruit. Toch werkt dat zelden. Wie een tool verbiedt zonder alternatief, haalt het probleem niet weg. De medewerker heeft nog steeds een groot bestand te versturen of een planning te maken. Het gebruik verschuift naar plekken waar u het nog minder ziet, zoals een privételefoon of een privé-mailadres. Daarmee bent u verder van huis dan voorheen.
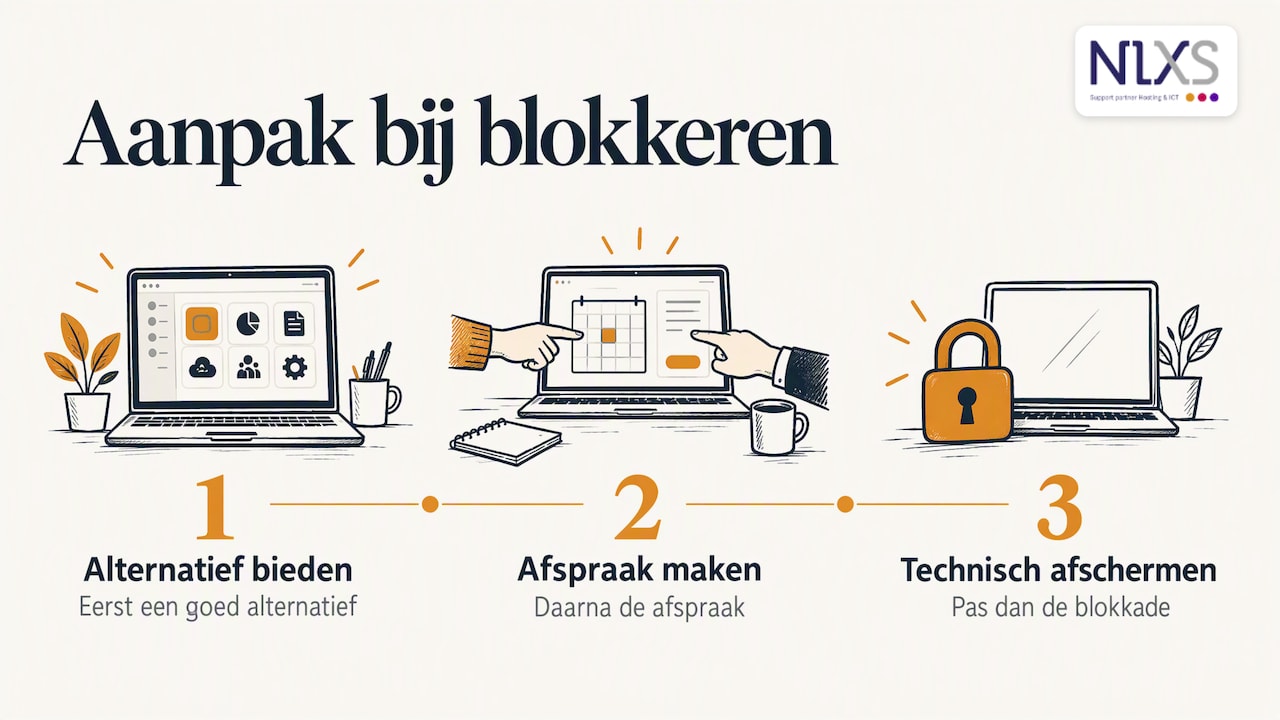
Blokkeren heeft wel zin als sluitstuk. Voor tools die echt te riskant zijn en waarvoor u een goed alternatief hebt neergezet, is technisch afschermen een logische laatste stap. Maar altijd in die volgorde: eerst het alternatief, dan de afspraak, dan pas de blokkade.
Bewustwording speelt daarbij een grote rol. Medewerkers die begrijpen waarom een gratis tool een risico kan zijn, maken zelf betere keuzes. In onze 7 tips voor cybersecurity awareness in kleine bedrijven vindt u praktische ideeën om dat bewustzijn op te bouwen zonder te preken. Het is geen overbodige luxe: volgens het NCSC blijft het mkb achter bij het nemen van ICT-veiligheidsmaatregelen.
Onze kijk op shadow IT
Als we bij een nieuwe klant de ICT doorlichten, vinden we vrijwel altijd tools waar de directie niets van wist. Dat zien we niet als een teken van onwil. Het laat ons precies zien waar de ICT de mensen niet goed genoeg helpt.
De meeste shadow IT ontstaat volgens ons op het moment dat iemand vastloopt en niemand snel kan helpen. Als je een ICT-vraag hebt en pas over drie dagen antwoord krijgt, ga je zelf iets regelen. Dat zouden wij ook doen. Daarom geloven we meer in bereikbaarheid dan in verboden. Wij zijn persoonlijk en telefonisch bereikbaar en we lossen problemen bij voorkeur binnen één dag op. Daardoor blijft de drempel om “even zelf iets te installeren” laag, omdat er simpelweg geen reden voor is.
Het tweede wat we leren: shadow IT en verborgen kosten gaan bijna altijd samen. Dubbele abonnementen, licenties van oud-medewerkers die nog doorlopen, losse opslagdiensten op verschillende creditcards. Bij een ICT-scan kijken we daarom naar beide tegelijk: wat is er in gebruik, wat is het risico en wat kost het. Vaak levert dat een eenvoudiger en veiliger omgeving op die ook nog goedkoper is.
Onze les na al die jaren: grip op ICT begint niet met strengere regels, maar met een omgeving waarin de veilige weg ook de makkelijkste weg is.
— Ken
Beginnen met een ICT-scan
Wilt u weten hoeveel shadow IT er in uw organisatie speelt, zonder dat u zelf alle afschrijvingen en accounts hoeft na te lopen? Met de gratis ICT-scan van NLXS brengen we uw ICT-omgeving in kaart: apparaten, clouddiensten, back-ups, netwerk en kosten. U krijgt een helder overzicht van de risico’s en concrete voorstellen om te besparen en te vereenvoudigen. Besluit u daarna om uw ICT uit te besteden, dan regelen we werkplekbeheer, serverbeheer, wifi en online back-up tegen een vast maandbedrag, zonder verrassingen. Neem gerust contact met ons op.
Veelgestelde vragen over shadow IT
Wat betekent shadow IT?
Shadow IT, of schaduw-IT, is alle hard- en software die medewerkers gebruiken zonder dat de organisatie ervan weet of toestemming heeft gegeven. Denk aan privé-cloudopslag voor werkbestanden, gratis online tools of zelf aangesloten apparaten. Meestal ontstaat het omdat medewerkers sneller willen werken.
Wat zijn de grootste risico’s van shadow IT?
De belangrijkste risico’s zijn datalekken via onbekende kwetsbaarheden, ontbrekende back-ups en persoonsgegevens die onbedoeld buiten de EU terechtkomen. Dat kan leiden tot problemen met de AVG. Daarnaast lopen de kosten op door dubbele en vergeten abonnementen.
Wat is shadow AI?
Shadow AI is het gebruik van generatieve AI-tools, zoals chatbots en schrijfassistenten, zonder goedkeuring of afspraken van de organisatie. Het risico zit vooral in de gegevens die medewerkers invoeren, zoals klantinformatie of vertrouwelijke documenten. Uw organisatie blijft verantwoordelijk voor wat er met die persoonsgegevens gebeurt.
Moet ik als klein bedrijf iets met de AI-verordening?
Ja, als uw medewerkers AI-systemen gebruiken voor hun werk. Sinds 2 februari 2025 moet u zorgen voor voldoende AI-geletterdheid bij die medewerkers. Hoe u dat invult, mag u afstemmen op uw eigen bedrijf en de manier waarop AI daar wordt gebruikt.
Hoe vaak moet ik controleren op shadow IT?
Minimaal eens per kwartaal is een goed ritme, plus telkens wanneer iemand in of uit dienst gaat. Shadow IT ontstaat doorlopend, dus een eenmalige opruimactie is na een paar maanden alweer achterhaald. Een vast moment in de agenda voorkomt dat het weer uit de hand loopt.
Bronnen
- NCSC: Hoe om te gaan met schaduw-IT?
- NCSC: Wat is exposuremanagement?
- NCSC: Publication Exposure Management
- NCSC: Wat doet het mkb aan digitale weerbaarheid?
- Autoriteit Persoonsgegevens: Stap 4, maak de beveiliging in orde
- Autoriteit Persoonsgegevens: Verantwoord vooruit, visie op generatieve AI
- Autoriteit Persoonsgegevens: AI literacy
- Digitale Overheid: AI-verordening
- Forge AI Deployment: AI change management
Reacties0
Nog geen reacties
Deel als eerste uw gedachten.
Meld u aan of registreer u om een reactie te plaatsen.