


Logbeheer MKB: praktische aanpak zonder gedoe
Start vandaag met centrale logging en een kleine set bedrijfsgerichte use cases, of kies voor Managed Logging als intern security-expertise ontbreekt. Toets uw aanpak direct aan de AVG, want logs bevatten vaak persoonsgegevens en vereisen een onderbouwde bewaartermijn. MKB-bedrijven schieten het meest op met een risicogestuurde start in plaats van alles in één keer te willen loggen.
Kort samengevat:
- Voor het effectief inzetten van logbeheer begint een riskogestuurde aanpak met een beperkte set use cases, zoals mislukte inlogpogingen of ongeautoriseerde data-overdracht.
- Logbestanden bevatten vaak persoonsgegevens en vereisen een onderbouwde bewaartermijn die past bij het verwerkingsdoel, conform de AVG-regelgeving.
- Een centrale logserver is essentieel voor het snel en veilig verzamelen, bewaren en doorzoeken van logs, terwijl een SIEM meer actief zoekt naar afwijkingen en verdachte patronen.
- Bedrijven kunnen kiezen voor eenvoudige opslag of een uitgebreider SIEM met actieve detectie, afhankelijk van het risico en de kritikaliteit van hun systemen.
- Managed Logging biedt praktische voordelen als voorspelbare kosten, directe incidentondersteuning en forensische expertise, vooral voor MKB’s zonder interne security-specialist.
Inhoudsopgave
- Wat is logbeheer en waarom is het belangrijk voor het MKB
- AVG en bewaartermijnen: wat u moet regelen voordat u begint met loggen
- Basisarchitectuur: centrale logserver, SIEM en wat elk onderdeel doet
- Stap-voor-stap: hoe een MKB begint met effectief, beheersbaar logbeheer
- Kosten, prijsmodellen en welke vragen u leveranciers moet stellen
- Managed logging: wanneer uitbesteden de beste keuze is
- Redactioneel perspectief: pragmatische aanpak voor het MKB
- Hoe wij helpen met logbeheer en managed monitoring
- Veelgestelde vragen
- Bronnen
Wat is logbeheer en waarom is het belangrijk voor het MKB
Logbeheer is het verzamelen, bewaren en analyseren van logbestanden: de digitale aantekeningen die systemen, netwerken en applicaties automatisch bijhouden. Elke login, elk bestand dat wordt geopend en elke mislukte toegangspoging laat een spoor achter. Loganalyse is het proces waarbij we die sporen doorzoeken op afwijkingen of patronen die wijzen op een probleem.
Voor een MKB-bedrijf is dat spoor vaak het enige bewijs dat iets is misgegaan, en wanneer. Zonder logs weet u na een incident niet wie toegang had, wat er is gewijzigd of hoe lang een indringer binnen was.
Logs leveren concrete waarde op drie vlakken:
- Detectie: ongebruikelijke inlogpogingen of dataverkeer vallen sneller op bij centrale logging.
- Forensisch onderzoek: na een incident toont het logboek de tijdlijn en omvang van de schade.
- Compliance: toezichthouders en verzekeraars vragen steeds vaker om aantoonbare logregistratie.
Reguliere monitoring kijkt naar de actuele status van systemen, zoals uptime of CPU-gebruik. Logbeheer kijkt terug en legt vast wat er historisch is gebeurd, wat het een onmisbare aanvulling maakt op monitoring, niet een vervanging ervan.
AVG en bewaartermijnen: wat u moet regelen voordat u begint met loggen
Logbestanden bevatten vaak persoonsgegevens, denk aan IP-adressen of gebruikersnamen, waardoor de AVG direct van toepassing is. Volgens de Autoriteit Persoonsgegevens is logging van toegang tot persoonsgegevens in de meeste gevallen een noodzakelijke beveiligingsmaatregel, waarbij u wel moet afwegen of de maatregel proportioneel is voor uw situatie.
Een vaste wettelijke bewaartermijn voor logs bestaat niet. De Autoriteit Persoonsgegevens stelt dat organisaties zelf moeten onderbouwen en vastleggen waarom een gekozen bewaartermijn passend is bij het verwerkingsdoel. Dat betekent dat “we bewaren alles voor altijd” geen beleid is, maar een risico.
Voordat u begint met loggen, regelt u het volgende:
- Breng in kaart welke systemen persoonsgegevens verwerken en dus onder de AVG vallen.
- Stel een bewaartermijn vast per logtype en leg de onderbouwing schriftelijk vast.
- Voer een DPIA uit wanneer logging gevoelige gegevens raakt, zoals gezondheids- of financiële data.
- Neem logverwerking op in uw register van verwerkingen en in verwerkersovereenkomsten met leveranciers.
Sectoren die gevoelige persoonsgegevens verwerken hebben vaak strengere verplichtingen rond logging en toegangscontrole. Wie meer wil weten over het praktisch onderbouwen van bewaartermijnen, vindt verdieping in onze gids over bewaartermijnen voor het MKB.
Basisarchitectuur: centrale logserver, SIEM en wat elk onderdeel doet
Een centrale logserver vormt de basis van elk logbeheertraject. Deze verzamelt logbestanden van servers, firewalls en applicaties op één plek, normaliseert de formaten en slaat ze veilig op. Zonder die centralisatie blijven logs verspreid over losse systemen, wat onderzoek na een incident vertraagt of zelfs onmogelijk maakt.
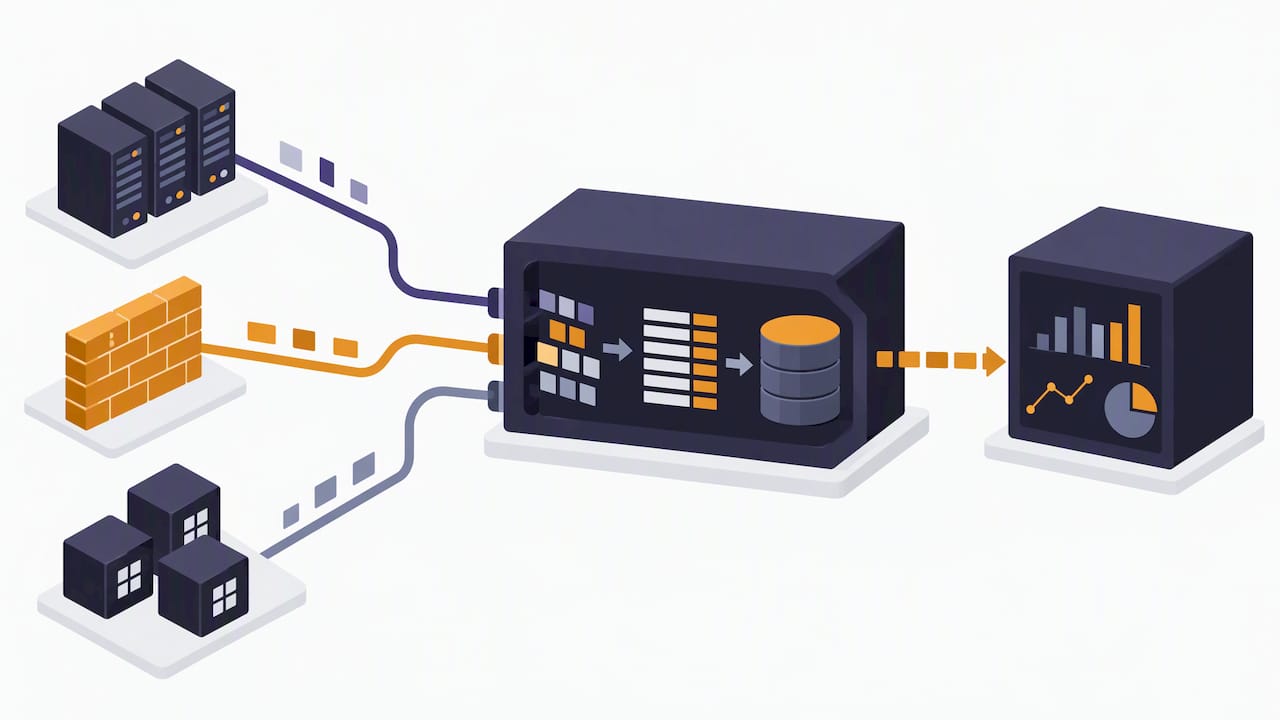
Een SIEM (Security Information and Event Management) bouwt daarop voort met actieve analyse: correlatie tussen gebeurtenissen, automatische detectie van verdachte patronen en realtime alerts. Waar een logserver vooral opslaat en doorzoekbaar maakt, zoekt een SIEM zelf naar afwijkingen.
Niet elk MKB-bedrijf heeft direct een volwaardig SIEM nodig. De keuze hangt af van risico en omvang:
- Alleen centrale opslag volstaat vaak voor bedrijven met beperkt risico die vooral achteraf willen kunnen onderzoeken.
- SIEM met actieve detectie is zinvol zodra u kritische systemen heeft die continue bewaking vereisen, zoals een webshop met klantgegevens.
- Managed SIEM of Logging-as-a-Service is een praktische tussenweg wanneer interne capaciteit ontbreekt om alerts zelf te beoordelen.
Een centrale logserver dient niet alleen als opslag, maar als veilige, doorzoekbare bron die het mogelijk maakt om incidentdata snel te exporteren voor onderzoek of toezichthouders, zoals Security-Insider beschrijft. Voor bedrijven die server- en netwerkbeheer liever uitbesteden, sluit dit aan op onze servermonitoring voor MKB.
Stap-voor-stap: hoe een MKB begint met effectief, beheersbaar logbeheer
Logbeheer opzetten hoeft geen maandenlang project te zijn. De meeste MKB-bedrijven boeken binnen enkele weken resultaat door klein en gericht te beginnen.
- Voer een eenvoudige risicoanalyse uit. Bepaal welke systemen het meeste schade kunnen veroorzaken bij uitval of misbruik, zoals de klantendatabase, het e-mailplatform of de financiële administratie.
- Kies drie tot vijf hoogwaardige use cases. Denk aan mislukte inlogpogingen op kritische accounts, ongebruikelijke dataoverdracht of wijzigingen in beheerdersrechten. Configureer alleen regels voor deze scenario’s.
- Richt veilige, centrale opslag in. Zorg voor encryptie, strikte toegangscontrole tot de logs zelf en een vastgelegd retentiebeleid per logtype.
- Documenteer alles. Leg vast welke systemen loggen, waarom, hoelang de gegevens bewaard blijven en wie toegang heeft.
- Plan tuningcycli in. Beoordeel elke maand welke alerts relevant waren en welke ruis veroorzaakten, en stel de regels bij.
- Train medewerkers. Zorg dat het team dat alerts beoordeelt, weet wat normaal gedrag is binnen uw omgeving en wanneer escalatie nodig is.
Pro-tip: begin met de use case die het makkelijkst te meten is, zoals mislukte admin-logins, zodat u snel ziet of de configuratie werkt voordat u uitbreidt.
Security-Insider beschrijft dat veel kant-en-klare regelsets alarm-overload veroorzaken: te veel meldingen die niemand meer serieus bekijkt. Een kleine set regels die daadwerkelijk aansluit op uw bedrijfsrisico’s werkt beter dan honderden generieke triggers. Wie structuur zoekt om deze stappen te koppelen aan een breder beveiligingsplan, vindt aanknopingspunten in onze basismaatregelen voor cybersecurity in het MKB.
Kosten, prijsmodellen en welke vragen u leveranciers moet stellen
Prijzen voor logbeheer en SIEM-diensten variëren sterk en de meeste leveranciers hanteren niet dezelfde rekeneenheid. Dat maakt offertes lastig vergelijkbaar als u niet weet waarop u moet letten.
Drie factoren bepalen doorgaans de prijs:
- Data-ingestie: het volume aan logdata dat per dag of maand wordt verwerkt.
- Aantal events: sommige leveranciers rekenen per gebeurtenis in plaats van per gigabyte.
- Aantal aangesloten systemen: elke extra server, firewall of applicatie kan een opslag verhogen.
Volgens Security-Insider rekenen veel leveranciers op basis van data-ingestie of events, wat betekent dat kosten snel kunnen oplopen zodra uw bedrijf groeit of meer systemen aansluit. Een retentietermijn van een jaar in plaats van drie maanden kan het opslagvolume en daarmee de rekening fors opstuwen.
Stel bij elke offerte deze vragen:
- Wat is de prijs per gigabyte of per event, en is dat lineair of trapsgewijs?
- Welke retentieperiode is inbegrepen en wat kost verlenging?
- Wordt data gecomprimeerd voor opslag, en telt dat mee in het volume waarop wordt gefactureerd?
- Welke SLA en responstijd gelden bij een beveiligingsincident?
- Zijn supporttijden beperkt tot kantooruren of 24/7 beschikbaar?
Wie deze vragen vooraf scherp heeft, voorkomt de meest voorkomende valkuil: een aanbieding die in de eerste maanden goedkoop lijkt maar bij groei van het datavolume onvoorspelbaar duur wordt.
Managed logging: wanneer uitbesteden de beste keuze is
Logging-as-a-Service, ook wel Managed Logging genoemd, verschuift de technische last van logbeheer naar een externe partij die logservers, SIEM-regels en alertopvolging beheert. Voor MKB-bedrijven zonder interne security-specialist is dit vaak een realistischer pad dan zelf een volledig team optuigen.
De voordelen zijn concreet:
- Voorspelbare kosten: een vast maandbedrag in plaats van schommelende infrastructuurkosten.
- Directe ondersteuning bij incidenten: een team dat al klaarstaat wanneer een alert binnenkomt.
- Forensische expertise: toegang tot kennis die intern vaak ontbreekt bij het reconstrueren van een incident.
Security-Insider wijst erop dat managed diensten niet alleen technische ontzorging bieden, maar vooral forensische meerwaarde leveren zodra zich daadwerkelijk een incident voordoet.
Er zijn ook aandachtspunten. Uitbesteden creëert afhankelijkheid van één partij, dus de contractuele details en privacyvoorwaarden verdienen aandacht voordat u tekent.
Pro-tip: vraag expliciet naar de responstijd bij een beveiligingsincident en naar de ondersteuning bij forensisch onderzoek, dat verschilt sterk tussen aanbieders.
Let bij de keuze van een partij op:
- De afgesproken SLA en gegarandeerde responstijd bij incidenten.
- De mate van ondersteuning bij forensisch onderzoek na een beveiligingsincident.
- De flexibiliteit in retentieopties, zodat deze aansluit op uw eigen AVG-onderbouwing.
Redactioneel perspectief: pragmatische aanpak voor het MKB
De grootste misvatting over logbeheer is dat meer logging altijd beter is. In de praktijk werkt het tegenovergestelde: bedrijven die met honderden regels tegelijk beginnen, verdrinken binnen weken in meldingen en negeren uiteindelijk alles, ook de signalen die er echt toe doen.
Een risicogestuurde start met een handvol scherp gekozen use cases levert sneller bruikbare inzichten op dan een ambitieus platform dat nooit wordt getuned. Snelheid van reactie weegt daarbij zwaarder dan perfecte tooling: een eenvoudig systeem dat binnen een dag een melding oppakt, is waardevoller dan een geavanceerd platform waar niemand naar omkijkt. Dat is ook waarom wij inzetten op korte responstijden in plaats van op complexiteit.
— Ken
Hoe wij helpen met logbeheer en managed monitoring
Logbeheer opzetten en onderhouden kost tijd die de meeste MKB-bedrijven liever in hun eigen werk steken. Daarom nemen wij dat technische stuk uit handen, met heldere afspraken en transparante prijzen.

Met ons hosted serverbeheer regelen we centrale logging en monitoring van uw infrastructuur, terwijl hosted ICT werkplekbeheer dezelfde aanpak doortrekt naar werkplekken en netwerk. Problemen lossen we doorgaans binnen één dag op, en u weet vooraf precies wat u betaalt. Twijfelt u waar u moet beginnen? Onze ICT-scan brengt in kaart welke systemen prioriteit verdienen en wat een passende aanpak voor uw situatie kost, zonder verplichtingen vooraf.
Veelgestelde vragen
Moet elk MKB-bedrijf verplicht logs bijhouden?
Er bestaat geen algemene wettelijke plicht om alles te loggen, maar de AVG verplicht passende beveiligingsmaatregelen wanneer u persoonsgegevens verwerkt. Volgens de Autoriteit Persoonsgegevens is logging van toegang tot persoonsgegevens in de meeste gevallen een noodzakelijke maatregel.
Hoelang moeten we logbestanden bewaren?
De AVG schrijft geen vaste bewaartermijn voor, dus u bepaalt zelf een termijn die passend is bij het doel van de verwerking. Die keuze moet u onderbouwen en schriftelijk vastleggen, zoals de Autoriteit Persoonsgegevens aangeeft.
Is een SIEM nodig voor een klein bedrijf?
Niet altijd: bij beperkt risico volstaat vaak centrale logopslag met goede toegangscontrole. Zodra u kritische systemen heeft die continue bewaking vereisen, wordt actieve detectie via een SIEM of Managed Logging zinvoller.
Wat kost logbeheer voor een MKB-bedrijf ongeveer?
De kosten hangen af van data-ingestie, aantal events en het aantal aangesloten systemen, waardoor prijzen tussen leveranciers sterk verschillen. Vraag bij elke offerte naar de prijsstructuur per gigabyte of event en naar wat verlenging van de retentieperiode kost. Voor een overzicht van NLXS-diensten rond ICT-beheer en de bijbehorende tarieven kunt u een gratis ICT-scan aanvragen.
Wat is het verschil tussen logbeheer en reguliere monitoring?
Monitoring toont de actuele status van systemen, zoals uptime of prestaties, terwijl logbeheer historische gebeurtenissen vastlegt voor onderzoek achteraf. Beide vullen elkaar aan: monitoring signaleert een probleem nu, logs tonen wat eraan voorafging.
Bronnen
- Toegang tot persoonsgegevens | Autoriteit Persoonsgegevens
- Log-Server & SIEM-as-a-Service für mehr IT-Sicherheit
Reacties0
Nog geen reacties
Deel als eerste uw gedachten.
Meld u aan of registreer u om een reactie te plaatsen.