


Least privilege principe: zo beperk je toegangsrechten écht
Het least privilege principe betekent dat elke gebruiker, elk proces en elke service alleen de rechten krijgt die strikt nodig zijn om de eigen taak uit te voeren, niets meer. Bij een gecompromitteerd account blijft de schade zo beperkt tot wat dat account mag doen, in plaats van tot wat het hele netwerk toelaat. De eerste stap is nuchter: begin met een inventaris van bestaande accounts en rechten, want zonder overzicht kun je niets afbouwen.
Kort samengevat:
- Alleen de minimaal noodzakelijke rechten worden toegekend aan gebruikers, processen en systemen om schade bij een inbraak te beperken.
- Het periodiek beoordelen en beperken van rechten voorkomt opstapeling van onbehoorlijke bevoegdheden, vooral bij gedeelde en oude accounts.
- Het combineren van RBAC, ABAC, JIT en scheiding van taken stelt organisaties in staat om flexibel en effectief least privilege te implementeren.
- Een volledige inventarisatie, rollenmatrix en automatische rechtenbeheerprocessen vormen de kern van een robuust toegangsbeleid.
- Het uitbesteden van toegangsbeheer aan specialisten zoals NLXS zorgt voor continuïteit en vermindert menselijke fouten in het beheer.
Inhoudsopgave
- Wat is het principe van minimale rechten?
- Waarom least privilege belangrijk is voor jouw organisatie
- RBAC, ABAC, JIT en scheiding van taken: de bouwstenen
- Stapsgewijze implementatie: van inventaris tot automatisering
- IAM, PAM, MFA en monitoring: de technische invulling
- Veelgemaakte valkuilen bij het invoeren van least privilege
- Praktische checklist voor directe invoering
- Praktijkvoorbeeld: hoe NLXS helpt bij de uitvoering
- Wanneer bouw je zelf en wanneer besteed je uit?
- Toegangsbeheer uitbesteden aan NLXS
- Bronnen
- Veelgestelde vragen
Wat is het principe van minimale rechten?
Het principe van minimale rechten, in het Engels “principle of least privilege” of afgekort PoLP, schrijft voor dat elke identiteit, of dat een medewerker, een applicatie of een script is, uitsluitend toegang krijgt tot de data en functies die noodzakelijk zijn voor de taak van dat moment. Niet meer, niet “voor de zekerheid”, niet “omdat het handig is bij toekomstige projecten”. Het NCSC noemt dit basisprincipe 4 uit de eigen basisprincipes voor digitale weerbaarheid: beheer toegang tot data en diensten door rechten actief te beperken tot wat noodzakelijk is.
Mensen verwarren least privilege vaak met “need to know”. Dat laatste gaat specifiek over informatietoegang: wie mag welke gegevens inzien. Least privilege is breder. Het gaat over alle bevoegdheden, dus ook schrijfrechten, systeembeheer, netwerktoegang en de mogelijkheid om instellingen te wijzigen. Need to know is in feite een deelverzameling van least privilege, toegepast op data specifiek.
Ook “privacy by design” wordt vaak in één adem genoemd, maar dat principe stuurt op het beschermen van persoonsgegevens al bij het ontwerp van een systeem. Least privilege is een operationeel toegangsmodel dat je continu toepast, ook lang na de ontwerpfase. De twee versterken elkaar, maar ze lossen een ander probleem op.
Belangrijk detail: least privilege stopt niet bij menselijke gebruikers. Het geldt evengoed voor:
- Processen en applicaties die op een server draaien en alleen toegang nodig hebben tot specifieke mappen of databases.
- Services en API’s die met elkaar communiceren, waarbij elke service alleen de eindpunten mag aanroepen die functioneel relevant zijn.
- Code en scripts, waaronder automatiseringstaken die met een servicetoken werken en niet met een volledig beheerdersaccount.
- Externe partners en leveranciers die tijdelijk toegang krijgen tot een specifiek systeemonderdeel.
NIST SP 800-53 legt dit vast onder de control AC-6 Least Privilege, met aanvullende eisen voor het autoriseren van toegang, het periodiek beoordelen van privileges en het loggen van het gebruik van bevoorrechte functies. Die drie elementen, autoriseren, beoordelen en loggen, vormen in de praktijk de ruggengraat van elk volwassen toegangsbeleid.
Waarom least privilege belangrijk is voor jouw organisatie
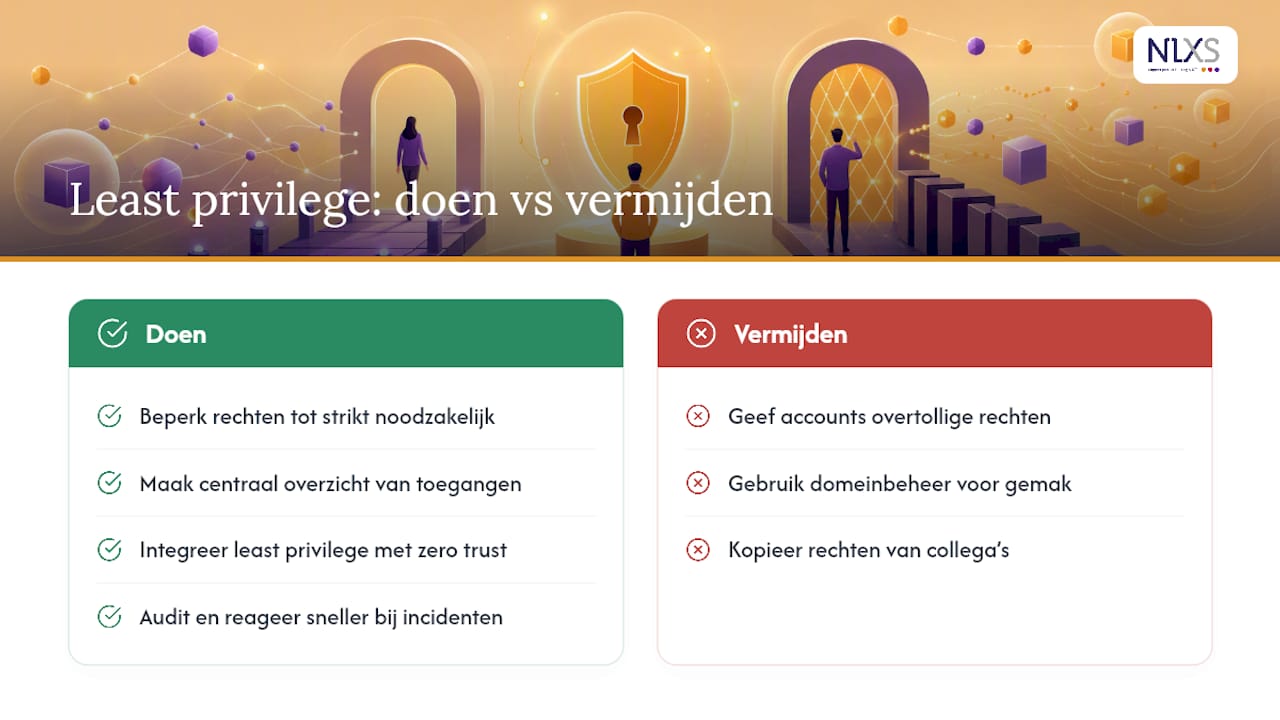
Het directe voordeel is schadebeperking. Stel dat een medewerker van de financiële administratie phishing-slachtoffer wordt en zijn wachtwoord wordt buitgemaakt. Als dat account alleen toegang heeft tot het facturatiesysteem, blijft de aanvaller daar ook steken. Heeft dat account echter, zoals in veel organisaties nog gebeurt, ook domeinbeheerrechten “omdat het ooit handig was”, dan kan de aanvaller binnen minuten door het hele netwerk bewegen.
Dat scenario is geen uitzondering. Ransomware-groepen zoeken juist naar accounts met overtollige rechten, omdat die de snelste route bieden naar domeincontrollers en backupsystemen. Elk recht dat niet nodig is, is in feite een extra deur die je aanvaller niet had mogen krijgen.
Least privilege is ook een van de bouwstenen van zero trust. Waar zero trust draait om het voortdurend verifiëren van identiteit (“vertrouw niets automatisch, verifieer altijd”), regelt least privilege wat die geverifieerde identiteit vervolgens mag doen. Beide werken samen: verificatie zonder rechtenbeperking is een halve maatregel, want een correct geverifieerde gebruiker met te veel rechten is nog steeds een risico.
In cijfers: de NCSC benadrukt dat toegangsbeheer een fundamenteel basisprincipe is voor digitale weerbaarheid, juist omdat overtollige rechten in de praktijk vaak de sleutel vormen tot laterale beweging bij een inbraak.
Er is ook een operationeel voordeel dat vaak onderbelicht blijft: overzicht. Een organisatie die weet wie waartoe toegang heeft, kan sneller reageren op incidenten, sneller auditen voor certificeringen zoals ISO 27001, en maakt minder configuratiefouten. Beheerders die precies weten welke rechten een rol vereist, hoeven niet te gokken bij het aanmaken van nieuwe accounts. Dat scheelt tijd en voorkomt de meest voorkomende fout in toegangsbeheer: rechten kopiëren van een collega “die ongeveer dezelfde functie heeft”.
RBAC, ABAC, JIT en scheiding van taken: de bouwstenen
Least privilege is een principe, geen kant en klaar mechanisme. Om het daadwerkelijk af te dwingen, gebruik je een combinatie van modellen. Elk model heeft een eigen sterkte, en de meeste organisaties combineren er meerdere.
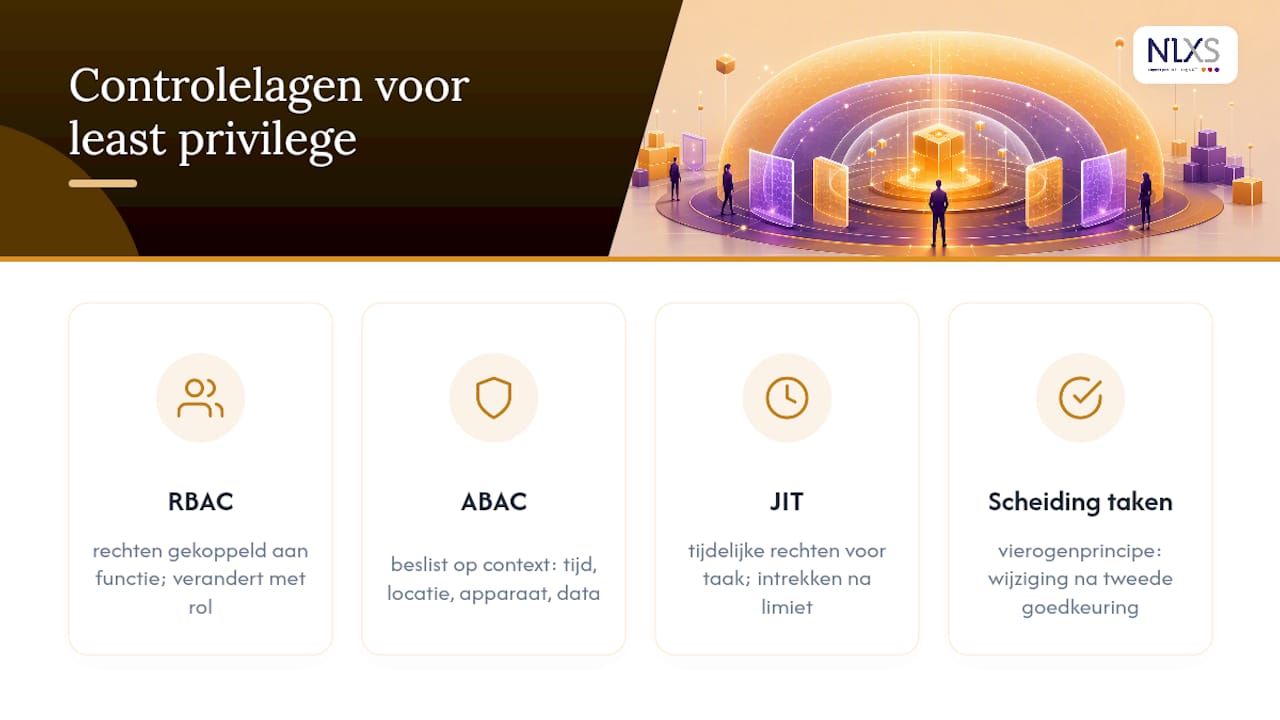
Rolgebaseerde toegangscontrole (RBAC) koppelt rechten aan een functie in plaats van aan een individu. Een medewerker in de rol “helpdesk niveau 1” krijgt automatisch het rechtenpakket dat bij die rol hoort, niet meer. Verandert die persoon van functie, dan verandert het rechtenpakket mee. RBAC werkt uitstekend in organisaties met een beperkt aantal duidelijk afgebakende functies, zoals een klantenservice-afdeling of een productieomgeving met vaste operatorrollen.
Attribuutgebaseerde toegangscontrole (ABAC) gaat een stap verder en kijkt naar context: tijdstip, locatie, apparaat, gevoeligheid van de data. Een medewerker die vanuit het kantoornetwerk inlogt tijdens werktijd krijgt andere rechten dan diezelfde persoon die om 3 uur ’s nachts vanaf een onbekend IP-adres inlogt. ABAC is geschikter dan RBAC wanneer rollen te grofmazig zijn, bijvoorbeeld bij organisaties met veel projectmatig werk waarbij toegang per project of per klant moet variëren.
Just-in-time toegang (JIT) kent rechten alleen tijdelijk toe, voor de duur van een specifieke taak. Een beheerder die een databasepatch moet uitvoeren, vraagt verhoogde rechten aan, voert de taak uit, en de rechten worden automatisch weer ingetrokken na afloop of na een vaste tijdslimiet. Dit is precies het model dat Microsoft aanbeveelt voor beheerderswerkzaamheden: rechten permanent laten staan is onnodig risico, terwijl JIT die blootstelling tot minuten of uren beperkt.
Scheiding van taken (separation of duties) voorkomt dat één persoon een volledig kritiek proces alleen kan uitvoeren. Bij financiële transacties betekent dit bijvoorbeeld dat de persoon die een betaling aanmaakt niet dezelfde persoon mag zijn die de betaling goedkeurt. In de ICT-praktijk vertaalt dit zich naar het vierogenprincipe: een wijziging in een productieomgeving wordt pas doorgevoerd na goedkeuring van een tweede persoon.
De vier modellen sluiten elkaar niet uit. Een typische opzet voor een mkb-organisatie combineert RBAC als basis, JIT voor beheerderstaken en separation of duties voor financiële en kritieke systeemwijzigingen. ABAC voeg je toe zodra de organisatie groeit en rollen alleen niet meer fijnmazig genoeg zijn.
Stapsgewijze implementatie: van inventaris tot automatisering
Least privilege invoeren is geen project dat je in een weekend afrondt. Het is een doorlopend proces met een duidelijk startpunt en een aantal terugkerende beheertaken. De volgorde hieronder werkt in de praktijk het best, ook voor organisaties die vanaf nul beginnen.
- Inventariseer alle accounts en hun huidige rechten. Maak een volledig overzicht van menselijke accounts, servicaccounts, API-sleutels en gedeelde inloggegevens. Vergeet hierbij niet de vergeten hoekjes: oude testaccounts, accounts van voormalige medewerkers die nooit zijn opgeruimd, en integraties die jaren geleden zijn ingesteld en nooit meer zijn herzien.
- Stel een rechtenmatrix op. Zet functies of rollen uit tegen systemen en bepaal per combinatie welk toegangsniveau noodzakelijk is. Deze matrix wordt je referentiepunt bij elke toekomstige rechtentoekenning en bij ISO 27001-conforme toegangscontrole is dit vaak een verplicht onderdeel van de documentatie.
- Definieer rollen op basis van daadwerkelijke taken, niet op basis van bestaande rechten. Een veelgemaakte fout is rollen baseren op wat mensen nu al hebben. Ga uit van wat de functie werkelijk vereist, en bouw daarna de rechten daar strak omheen.
- Richt lifecycle-beleid in voor onboarding, rolwissel en offboarding. Rechten moeten automatisch worden toegekend bij indiensttreding, aangepast bij interne overstap, en volledig ingetrokken bij vertrek. Handmatige offboarding is een van de grootste lekken in toegangsbeheer: een account dat “nog even actief blijft staan” is een onnodig open deur.
- Implementeer Privileged Access Management (PAM) voor beheerdersrechten. PAM-oplossingen centraliseren en beperken bevoorrechte toegang, vaak in combinatie met JIT-workflows waarbij verhoogde rechten alleen tijdelijk en na goedkeuring worden verleend.
- Plan periodieke access reviews en zorg voor logging. Standaardaccounts controleer je ieder kwartaal, bevoorrechte accounts minimaal maandelijks of direct na een rolwijziging of vertrek. Elke actie met verhoogde rechten leg je vast, zodat je bij een incident precies kunt herleiden wie wat heeft gedaan.
Pro-tip: Begin niet bij de eenvoudigste systemen, maar bij de meest kritieke. Financiële systemen, domeincontrollers en systemen met persoonsgegevens leveren de grootste risicoreductie op als je daar als eerste de rechtenmatrix toepast. De rest volgt daarna in een tweede en derde fase.
Een punt dat vaak wordt onderschat: de rechtenmatrix is geen document dat je één keer opstelt en daarna in een la legt. Elke reorganisatie, elke nieuwe applicatie en elke wijziging in werkprocessen vraagt om een update. Organisaties die dit als vast agendapunt in hun beheerkalender opnemen, houden hun rechtenstructuur schoon. Organisaties die het als eenmalig project behandelen, zien binnen een jaar dezelfde rechtenopbouw terugkeren die ze net hadden opgeruimd.
Voor servicaccounts en niet-menselijke identiteiten geldt precies dezelfde discipline als voor mensen, misschien zelfs strenger. Een API-sleutel die toegang geeft tot een productiedatabase moet even zorgvuldig worden beheerd als het account van een systeembeheerder: met een vaste vervaldatum, rotatie van de sleutel, en een duidelijke eigenaar binnen het team die verantwoordelijk is voor de levenscyclus ervan. Bij developer-toegang tot hostingomgevingen speelt dit expliciet: een ontwikkelaar die alleen aan een specifiek project werkt, hoort geen toegang te hebben tot de volledige serveromgeving.
IAM, PAM, MFA en monitoring: de technische invulling
Beleid zonder technische afdwinging blijft een goed voornemen. De volgende bouwstenen zetten least privilege daadwerkelijk om in praktijk.
Identity and Access Management (IAM) vormt de basis: het systeem waarin je identiteiten beheert, rollen toewijst en authenticatie regelt. IAM bepaalt wie is wie en welke basisrechten daarbij horen. Privileged Access Management (PAM) is specifieker gericht op de kleine groep accounts met verhoogde rechten, zoals systeembeheerders en databasebeheerders. Waar IAM de brede laag van gebruikersbeheer dekt, richt PAM zich specifiek op het beperken, monitoren en tijdelijk verlenen van bevoorrechte toegang.
Bij het selecteren van tooling voor least privilege zijn een aantal functies onmisbaar:
- Just-in-time verhoging, zodat verhoogde rechten automatisch verlopen na een vastgestelde periode.
- Tijdelijke rollen (temporary roles) die per taak worden toegekend in plaats van permanent aan een account te hangen.
- Sessieopname (session recording) bij bevoorrechte sessies, zodat elke actie met verhoogde rechten achteraf te herleiden is.
- Geautomatiseerde intrekking van rechten bij het verlopen van een taak, project of dienstverband.
- Integratie met bestaande identiteitsbronnen, zodat rechten centraal beheerd blijven in plaats van verspreid over losse systemen.
Multifactor-authenticatie (MFA) is de logische aanvulling op elk toegangsbeleid, maar niet elke vorm van MFA is even sterk. Sms-codes en app-gebaseerde eenmalige codes zijn beter dan een wachtwoord alleen, maar blijven gevoelig voor phishing. Geef daarom waar mogelijk de voorkeur aan phishing-resistente methoden, zoals hardware-sleutels op basis van FIDO2 of certificaatgebaseerde authenticatie voor bevoorrechte accounts.
Geheimbeheer is het onderdeel dat organisaties het vaakst verwaarlozen. API-sleutels die jaren ongewijzigd in configuratiebestanden staan, gedeelde databasewachtwoorden die niemand meer durft te wijzigen omdat “niemand weet wat er dan stopt met werken”: dit zijn precies de zwakke plekken die Cisco Duo benoemt als vaak vergeten bronnen van privilege. Een geheimbeheersysteem met automatische rotatie en kortlevende credentials waar mogelijk, voorkomt dat een gelekte sleutel jarenlang bruikbaar blijft voor een aanvaller.
Logging en monitoring sluiten de cirkel. Elke bevoorrechte actie hoort vastgelegd te worden, idealiter met integratie in een SIEM-systeem dat automatisch afwijkend gedrag signaleert: een beheerdersaccount dat plotseling op een ongebruikelijk tijdstip vanaf een nieuwe locatie inlogt, of een servicaccount dat opeens veel meer data opvraagt dan normaal. NIST SP 800-53 stelt loggen van bevoorrechte functies expliciet als vereiste binnen de AC-6-control, precies omdat detectie zonder registratie onmogelijk is.
Veelgemaakte valkuilen bij het invoeren van least privilege
De meeste organisaties falen niet op de techniek, maar op de discipline errond. Een paar patronen komen telkens terug.
- Permission creep. Rechten stapelen zich op naarmate iemand langer in dienst is, van functie wisselt of tijdelijk aan een project werkt. Zonder periodieke reviews groeit elk account langzaam uit tot een verzameling bevoegdheden die niemand meer volledig kan verklaren. Microsoft noemt dit expliciet de grootste uitdaging bij het handhaven van least privilege: niet de eerste inrichting, maar het voorkomen van geleidelijke opbouw.
- Gedeelde beheerdersaccounts. Eén generiek “admin”-account dat door meerdere mensen wordt gebruikt, maakt het onmogelijk om acties aan een specifiek persoon toe te wijzen. Elke beheerder hoort een eigen, persoonsgebonden bevoorrecht account te hebben, gescheiden van het account dat diezelfde persoon voor dagelijks werk gebruikt.
- Vergeten servicaccounts. API-integraties, geplande taken en automatiseringsscripts krijgen bij aanmaak vaak ruime rechten “om het maar werkend te krijgen”, en die rechten worden daarna nooit meer herzien. Dit soort accounts verdwijnt makkelijk uit het zicht van reguliere access reviews.
- Zwakke offboarding-procedures. Een medewerker die vertrekt, maar wiens accounts pas weken later worden gedeactiveerd, is een onnodig open risico. Hetzelfde geldt voor externe partners na afronding van een project.
Pro-tip: Voer elk kwartaal een steekproef uit op vijf willekeurige accounts en vraag jezelf af: waarom heeft deze persoon precies deze rechten? Kun je die vraag niet meteen beantwoorden, dan is dat account rijp voor herziening.
Praktische checklist voor directe invoering
Wie vandaag wil starten, hoeft niet te wachten op een volledig uitgewerkt beleidsdocument. De volgende stappen vormen een werkbaar startpunt dat je in fasen kunt opschalen.
- Maak een volledige lijst van alle accounts, inclusief servicaccounts, API-sleutels en gedeelde inloggegevens.
- Groepeer functies in rollen en koppel elke rol aan het minimale rechtenpakket dat die rol nodig heeft.
- Verwijder direct alle rechten die niet aansluiten bij de gedefinieerde rol, ook als iemand ze “misschien ooit nog nodig heeft”.
- Richt PAM in voor alle bevoorrechte accounts, met verplichte JIT-verhoging voor beheertaken.
- Plan een vast reviewritme: standaardaccounts elk kwartaal, bevoorrechte accounts maandelijks, en altijd direct bij rolwijziging of vertrek.
- Leg vast wie verhoogde toegang mag goedkeuren en onder welke voorwaarden die toegang automatisch weer vervalt.
Voor tijdelijke rechtenverhoging geldt één harde regel: elke verhoging vraagt om een concrete reden, een vastgestelde einddatum en een goedkeurder die niet de aanvrager zelf is. Zonder die drie elementen ontstaat opnieuw dezelfde permission creep die je met het beleid net probeerde te voorkomen.
Praktijkvoorbeeld: hoe NLXS helpt bij de uitvoering
Least privilege invoeren vraagt tijd die niet elke IT-afdeling structureel heeft naast dagelijks beheer en storingen. NLXS ondersteunt organisaties hierbij met een gratis ICT-scan die precies blootlegt welke accounts, servers en systemen op dit moment welke rechten hebben, en waar de grootste risico’s zitten. Die scan levert een concrete roadmap op: welke rechten je direct kunt afbouwen, welke servicaccounts aandacht nodig hebben, en welke beheerprocessen ontbreken.
Bij managed hosting en managed services past NLXS het vierogenprincipe toe op wijzigingen in kritieke omgevingen: een aanpassing in een productiesysteem wordt pas doorgevoerd na controle door een tweede specialist. Dat is dezelfde scheiding van taken die eerder in dit artikel als kernmodel is beschreven, nu toegepast in de dagelijkse praktijk van serverbeheer.
Klanten zoals TU Eindhoven en JCI Breda werken met infrastructuur waarbij toegangsbeheer geen eenmalige exercitie is, maar een doorlopend onderdeel van het beheer. Voor organisaties die zelf niet de capaciteit hebben om rechtenmatrices, PAM-oplossingen en access reviews structureel te onderhouden, is uitbesteding van dat beheer vaak de meest praktische route om het principe daadwerkelijk vol te houden, in plaats van het bij goede intenties te laten.
Wanneer bouw je zelf en wanneer besteed je uit?
Kleine IT-teams onderschatten vaak hoeveel tijd doorlopend rechtenbeheer kost. Een rechtenmatrix opstellen is één middag werk. Die matrix maandelijks actueel houden, reviews plannen en servicaccounts bewaken, is een structurele taak die blijft terugkomen. Intern bouwen werkt goed zodra je een dedicated beheerder hebt die dit als vast onderdeel van zijn takenpakket ziet, niet als iets dat “er nog even bij moet”.
Voor kleinere organisaties zonder die capaciteit is uitbesteden vaak de nuchterste keuze. Niet omdat interne kennis ontbreekt, maar omdat de tijd voor consistente uitvoering er simpelweg niet is. Wat daarbij vaak wordt onderschat, is het menselijke element: een strakker rechtenbeleid voelt voor medewerkers soms als vertragend of als wantrouwen. Communiceer daarom vooraf waarom rechten worden beperkt en wat de winst is, anders loop je vast op weerstand in plaats van op techniek. Mijn advies aan kleine organisaties: begin klein, begin bij de kritieke systemen, en bouw pas daarna uit. Perfectie op dag één is geen doel, consistentie over maanden wel.
— Ken
Toegangsbeheer uitbesteden aan NLXS
Toegangsbeheer structureel op orde houden vraagt continue aandacht die naast dagelijkse IT-storingen vaak blijft liggen. NLXS is de partner die dat werk overneemt zodat rechtenbeheer geen jaarlijks achterstallig project meer is, maar een vast onderdeel van beheer dat gewoon gebeurt. Via een gratis ICT-scan brengt NLXS binnen korte tijd in kaart welke accounts, servers en rechten risico vormen, zonder dat je daar zelf uren in moet steken.

Bij managed hosting en managed services wordt het vierogenprincipe als vaste werkwijze gehanteerd, met heldere afspraken en een transparante prijsstructuur zonder verrassingen achteraf. Sommige klanten geven aan dat problemen doorgaans binnen één dag worden opgepakt, wat sneller kan zijn dan gemiddeld. Wil je weten waar jouw organisatie op dit moment staat op het gebied van toegangsrechten en beveiliging? Vraag een gratis ICT-scan aan en ontvang binnen korte tijd een concreet overzicht van de risico’s en de te nemen stappen.
Bronnen
Wie het onderwerp verder wil uitdiepen, doet er goed aan om terug te grijpen op de originele normen en richtlijnen in plaats van secundaire samenvattingen.
- Basic principle 4: Limit access to data and services | NCSC-NL
- Implementing Least-Privilege Administrative Models | Microsoft Learn
- NIST SP 800-53 (AC-6 Least Privilege)
- Concept of Least Privilege (PoLP): how it works and how to enforce it | Cisco Duo
Veelgestelde vragen
Wat betekent “privilege” in IT-beveiliging?
In IT-beveiliging betekent “privilege” de bevoegdheid van een gebruiker, proces of systeem om een specifieke actie uit te voeren, zoals data lezen, bestanden wijzigen of systeeminstellingen aanpassen. Het least privilege principe beperkt die bevoegdheden tot exact wat nodig is voor de taak.
Wat is het verschil tussen least privilege en zero trust?
Zero trust draait om het continu verifiëren van identiteit voordat toegang wordt verleend, terwijl least privilege bepaalt wat die geverifieerde identiteit vervolgens mag doen. De twee principes vullen elkaar aan binnen dezelfde beveiligingsstrategie.
Hoe vaak moet je access reviews uitvoeren?
Standaardaccounts controleer je doorgaans elk kwartaal, terwijl bevoorrechte accounts minimaal maandelijks of direct na een rolwijziging of vertrek beoordeeld moeten worden. Dit ritme voorkomt dat rechten ongemerkt blijven opstapelen.
Welke rol speelt PAM bij least privilege?
Privileged Access Management centraliseert en beperkt toegang voor accounts met verhoogde rechten, vaak in combinatie met just-in-time-verhoging waarbij rechten alleen tijdelijk en na goedkeuring worden toegekend. Zonder PAM blijven bevoorrechte rechten vaak permanent staan, wat het risico bij misbruik vergroot.
Kan een ICT-scan helpen bij het invoeren van least privilege?
Een ICT-scan brengt bestaande accounts, servers en rechten in kaart en laat direct zien waar de grootste risico’s zitten. NLXS biedt zo’n scan gratis aan als eerste, concrete stap richting een werkbaar toegangsbeleid.
Reacties0
Nog geen reacties
Deel als eerste uw gedachten.
Meld u aan of registreer u om een reactie te plaatsen.