


Developer toegang hosting configureren voor bedrijven
De meest effectieve keuze is om developer-toegang door uw managed hostingpartner te laten inrichten. Dat levert direct meervoudige verificatie (MFA) op alle toegangspunten, rolgebaseerde accounts per developer en een gecontroleerde onboarding- en offboardingprocedure. Zelf configureren kost uren tot dagen en laat beveiligingsgaten open die een ervaren provider standaard dicht.
Wat u minimaal mag verwachten van uw hostingpartner:
- MFA op elk toegangspunt: SSH, SFTP, controlepanelen en API’s.
- Unieke accounts per developer: geen gedeelde beheeraccounts, zodat u één persoon kunt afsluiten zonder de rest te raken.
- Minimale rechten (least privilege): elke developer krijgt alleen toegang tot wat strikt nodig is voor zijn taak.
- Onboarding- en offboardingprocedure: vastgelegd bij projectstart, inclusief einddatum en intrekkingsproces.
- SLA met 1-dags reactietijd: problemen worden de volgende werkdag opgelost, niet ergens volgende week.
Pro-tip: Vraag uw provider bij de eerste kennismaking om een voorbeeld-offboardingproces. Een provider die dat niet direct kan laten zien, heeft het waarschijnlijk ook niet.
Wilt u weten of uw huidige hostingomgeving aan deze eisen voldoet? Plan een gratis ICT-scan bij NLXS en u krijgt binnen één dag een helder beeld.
Inhoudsopgave
- Wat valt er allemaal onder developer-toegang?
- Welke beveiligingsmaatregelen moeten direct worden ingesteld?
- Hoe ziet een veilige deployment- en toegangsworkflow eruit?
- Hoeveel tijd en kosten zijn er gemoeid met een managed setup?
- Welke vragen stelt u vóór de overdracht aan uw hostingpartner?
- Hoe richt NLXS developer-toegang in voor zakelijke klanten?
- Belangrijkste inzichten
- Waarom managed inrichting de verstandigste keuze is
- NLXS regelt uw developer-toegang van begin tot eind
- Bronnen en verdere informatie
Wat valt er allemaal onder developer-toegang?
“Developer-toegang” is breder dan alleen een FTP-wachtwoord. In een professionele hostingomgeving gaat het om meerdere lagen die elk apart beheerd moeten worden.
De meest voorkomende toegangspunten:
- SSH (Secure Shell): directe toegang tot de server voor bestandsbeheer, configuratiewijzigingen en probleemoplossing.
- SFTP/FTPS: veilige bestandsoverdracht voor het uploaden van code, media en configuratiebestanden.
- Controlepaneel en API: toegang tot het hostingdashboard (bijv. voor DNS-beheer, domeinconfiguratie en serverinstellingen) via een grafische interface of geautomatiseerde API-aanroepen.
- Database-accounts: directe toegang tot MySQL, PostgreSQL of vergelijkbare databases, vaak met aparte gebruikersnamen per omgeving.
- Deployment keys en CI/CD-credentials: sleutels die geautomatiseerde pipelines (zoals GitHub Actions of GitLab CI) gebruiken om code naar de server te sturen.
- DNS- en domeinbeheer: relevant wanneer developers ook domeinverificatie of subdomein-configuratie uitvoeren.
Naast de toegangspunten zelf is het onderscheid tussen tijdelijke projecttoegang en permanente serviceaccounts cruciaal. Een externe developer die een website bouwt, heeft tijdelijke toegang nodig. Een geautomatiseerd deploymentproces heeft een permanent serviceaccount. Die twee door elkaar laten lopen is een veelgemaakte fout.
Minstens zo belangrijk is de scheiding tussen productie- en stagingomgevingen. Staging heeft ruimere rechten voor testen; productie vereist strikte controle en een rollbackprocedure. Wie een developer in productie laat werken met dezelfde rechten als in staging, neemt onnodig risico.
Welke beveiligingsmaatregelen moeten direct worden ingesteld?
Goede beveiliging rond developer-toegang is geen eenmalige actie. Het is een set maatregelen die samen de aanvalsoppervlakte klein houden.
- MFA op alle toegangspunten: MFA voorkomt ongeautoriseerde toegang zelfs wanneer inloggegevens zijn gestolen. Pas dit toe op SSH, FTP/SFTP én controlepanelen. De Microsoft Authenticator instellen voor uw bedrijf is een concrete eerste stap.
- Rolgebaseerde toegang (RBAC) en least privilege: geef developers alleen de rechten die strikt noodzakelijk zijn voor hun specifieke taken. Maak voor iedere externe developer een uniek account.
- SSH-sleutelgebaseerde verificatie: schakel wachtwoordauthenticatie uit (
PasswordAuthentication no), verbied root-login (PermitRootLogin no) en beperk het aantal verificatiepogingen. Dit is de aanbevolen SSH-basislijn voor elke professionele omgeving. - Bastionhost en IP-whitelisting: laat beheertoegang verlopen via een bastionhost met ProxyJump. Beperk SSH tot bekende IP-adressen en gebruik VPN voor gevoelig beheer. Dit beperkt laterale bewegingen bij een inbraak.
- Logging en centrale auditregistratie: centrale logging legt vast wie wat wanneer deed. Stel bewaartermijnen in die voldoen aan de AVG/GDPR en maak forensisch onderzoek mogelijk.
- Patch- en sleutelrotatiebeleid: update SSH-software en hostingplatforms regelmatig. Roteer deployment keys na elk project en na elke medewerkerswisseling.
Moderne omgevingen gaan een stap verder met kortstondige SSH-certificaten en just-in-time-toegang. Gestolen inloggegevens worden hiermee snel onbruikbaar, omdat certificaten na korte tijd automatisch verlopen.
Pro-tip: Stel korte geldigheidsduur in voor deployment- en CI/CD-credentials. Implementeer automatische intrekking zodra een project wordt afgesloten. Dit is effectiever dan handmatige sleutelrotatie.
Hoe ziet een veilige deployment- en toegangsworkflow eruit?
Een herhaalbare workflow voorkomt dat toegang langer blijft bestaan dan nodig. Hier is de aanbevolen aanpak:
- Aanvraag: de projectverantwoordelijke dient een toegangsverzoek in met omschrijving van taken, omgeving en einddatum.
- Minimale roltoekenning: de beheerder kent alleen de benodigde rechten toe op de juiste omgeving (staging of productie).
- Tijdelijke sleutel of certificaat: de developer ontvangt een unieke SSH-sleutel of kortstondig certificaat, nooit een gedeeld wachtwoord.
- Uitvoering en documentatie: alle acties worden gelogd; de developer documenteert wijzigingen in het projectdossier.
- Intrekking: na projectafsluiting worden account, sleutels en rechten direct ingetrokken.
Voor CI/CD-pipelines gelden aanvullende regels:
- Gebruik deploy-keys per omgeving, nooit persoonlijke SSH-sleutels in een pipeline.
- Sla geheimen op in een secrets manager (zoals HashiCorp Vault of de ingebouwde secrets van GitHub/GitLab), nooit als platte tekst in de code.
- Pin host-sleutels om man-in-the-middle-aanvallen te voorkomen.
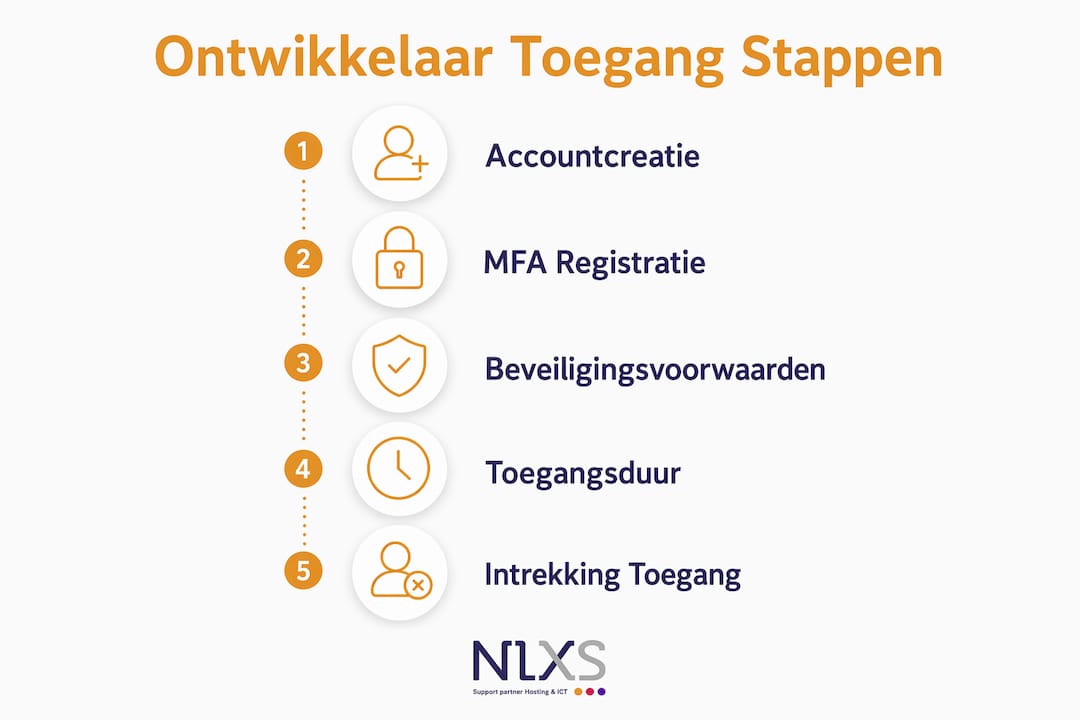
Onboarding omvat: accountcreatie, MFA-registratie, uitleg over toegangsvoorwaarden en vastleggen van de einddatum. Credentials worden nooit via e-mail of chat gedeeld; gebruik een wachtwoordmanager of een eenmalige geheime link.
Offboarding vereist een vaste checklist: accounts intrekken, SSH-sleutels verwijderen, wachtwoorden van gedeelde systemen wijzigen en logs bewaren voor audit. Onboarding en offboarding horen bij elk project, niet alleen bij grote trajecten.
Hoeveel tijd en kosten zijn er gemoeid met een managed setup?
Een managed provider richt developer-toegang in binnen enkele uren tot maximaal 3 werkdagen, afhankelijk van de complexiteit van de omgeving en het aantal developers.
Kostencategorieën om te vragen bij uw provider:
- Initiële configuratie: eenmalig uurloon voor het inrichten van RBAC, MFA, SSH-hardening en logging.
- Toolinglicenties: kosten voor SSO- en MFA-oplossingen (zoals Microsoft Entra ID of vergelijkbare identiteitsbeheerplatforms).
- Maandelijkse beheerkosten: doorlopend beheer, sleutelrotatie, patchbeheer en incidentrespons.
- SLA-toeslag: hogere reactietijdgarantie (bijv. 1-dags oplossing) kan een aparte post zijn.
Intern regelen lijkt goedkoper op papier. Maar de werkelijke kosten liggen hoger: een interne medewerker besteedt uren aan configuratie, updates en incidentafhandeling die hij niet aan zijn kernwerk besteedt. Bij een beveiligingsincident komen daar nog herstelkosten en mogelijke AVG-boetes bij. Managed hosting verdeelt die overhead over meerdere klanten, wat de prijs per klant drukt.
Welke vragen stelt u vóór de overdracht aan uw hostingpartner?
Overdracht van developer-toegang is een vertrouwenskwestie. Stel deze vragen voordat u tekent:
- SLA en reactietijd: wat is de gegarandeerde reactietijd bij een toegangsincident? Vraag expliciet naar een 1-dags oplossingstermijn.
- Verantwoordelijkheden: wie voert credential-rotatie, patching en incidentrespons uit? Leg dit contractueel vast.
- Authenticatiemethoden: biedt de provider MFA, SSH-certificaten en just-in-time-toegang? Of alleen basiswachtwoorden?
- Datalocatie en bewaartermijnen: waar worden logs en back-ups opgeslagen? Hoe lang blijven auditlogs beschikbaar voor AVG-compliance?
- Referenties en klantcases: vraag om concrete voorbeelden van vergelijkbare organisaties die de provider beheert.
- Offboardingproces: vraag om een voorbeeld-offboardingprocedure voordat u akkoord gaat.
Pro-tip: Schrijf in het contract welke toegang tijdelijk is en eis periodieke hercertificering van rechten. Zo voorkomt u dat accounts jarenlang actief blijven zonder dat iemand er nog gebruik van maakt.
Hoe richt NLXS developer-toegang in voor zakelijke klanten?
NLXS hanteert een vaste aanpak bij het inrichten van developer-toegang: intake en scope bepalen, RBAC opzetten, MFA implementeren op alle toegangspunten, CI/CD-integratie configureren en periodieke toegangsreviews inplannen. Dat is geen eenmalig project, maar doorlopend beheer.
De aanpak in de praktijk:
- Onboarding: NLXS maakt unieke accounts per developer, registreert MFA en legt toegangsvoorwaarden en einddatum vast.
- Technische inrichting: SSH-hardening, bastionhost-configuratie, logging naar een centrale locatie en back-upverificatie.
- CI/CD: deploy-keys per omgeving, secrets management en geen persoonlijke sleutels in pipelines.
- Periodieke review: rechten worden regelmatig gecheckt en ingetrokken zodra ze niet meer nodig zijn.
De hostingcriteria voor developers die NLXS hanteert, zijn openbaar beschikbaar als checklist. Zo weet u precies wat u krijgt, zonder verrassingen achteraf.
Pro-tip: Start met een gratis ICT-scan. NLXS brengt uw huidige toegangsstructuur in kaart en geeft een concreet voorstel met scope en kosten. Dat gesprek kost u niets en levert direct inzicht op.
Belangrijkste inzichten
Veilige developer-toegang vereist MFA op elk toegangspunt, unieke accounts per developer en een contractueel vastgelegde onboarding- en offboardingprocedure bij elke managed hostingpartner.
| Punt | Details |
|---|---|
| MFA is de eerste prioriteit | Pas meervoudige verificatie toe op SSH, SFTP, controlepanelen én API’s om toegang bij gestolen inloggegevens te blokkeren. |
| Unieke accounts per developer | Gedeelde beheeraccounts maken gerichte intrekking onmogelijk; individuele accounts ondersteunen audit en snelle afsluiting. |
| Onboarding en offboarding contractueel | Leg bij projectstart de einddatum en intrekkingsprocedure vast; zo blijven accounts nooit onnodig actief. |
| Setup-doorlooptijd | Een managed provider richt developer-toegang in binnen enkele uren tot maximaal 3 werkdagen, afhankelijk van de scope. |
| NLXS als managed partner | NLXS levert RBAC, MFA, SSH-hardening en 1-dags reactietijd SLA voor zakelijke klanten zoals TU Eindhoven en JCI Breda. |
Waarom managed inrichting de verstandigste keuze is
Veel organisaties onderschatten hoe snel een onbeheerde toegangsstructuur uit de hand loopt. Een developer vertrekt, maar zijn account blijft actief. Een CI/CD-pipeline gebruikt een persoonlijke SSH-sleutel die niemand meer beheert. Een stagingomgeving heeft dezelfde rechten als productie. Elk van deze situaties is een reëel risico, en ze ontstaan bijna altijd niet door nalatigheid, maar door gebrek aan een vaste procedure.
Wat mij opvalt: organisaties die developer-toegang zelf proberen te beheren, besteden meer tijd aan het oplossen van toegangsproblemen dan aan hun kernwerk. De overhead zit niet in de initiële configuratie, maar in alles wat daarna komt: sleutelrotatie, offboarding, patchbeheer, incidentrespons. Een managed provider absorbeert die last structureel.
De tegenwerpingen ken ik ook: “wij willen controle houden” en “wij kennen onze omgeving het best.” Beide zijn begrijpelijk. Maar controle houden betekent niet alles zelf doen. Het betekent weten wie toegang heeft, wanneer die toegang verloopt en wat er is gelogd. Dat levert een goede managed provider u op een presenteerblaadje aan.
NLXS regelt uw developer-toegang van begin tot eind
Zakelijke klanten die developer-toegang willen inrichten zonder er zelf uren in te steken, vinden in NLXS een partner die dat volledig uit handen neemt. Geen losse configuraties die later problemen geven, maar een doordachte opzet met MFA, rolgebaseerde accounts, centrale logging en een SLA die u kunt vasthouden.

NLXS verzorgt de volledige inrichting: van de eerste intake en ICT-scan tot doorlopend beheer van toegangsrechten, credential-rotatie en incidentrespons. Klanten zoals TU Eindhoven en JCI Breda werken al op deze manier. De webhosting van NLXS is gebouwd op precies deze aanpak: betrouwbaar, transparant en zonder verrassingen op de factuur.
Wilt u weten wat dit voor uw organisatie betekent? Vraag een gratis ICT-scan aan en ontvang binnen één werkdag een concreet voorstel.
Bronnen en verdere informatie
Voor technische verdieping en beleidsonderbouwing:
- SSH-hardening en configuratie: Geoptimaliseerde SSH-configuratie voor ontwikkelaars behandelt bastionhosts, kortstondige certificaten en sshd_config-instellingen.
- Onboarding, offboarding en auditlogs: Veilige toegang voor externe webdevelopers geeft een praktische procedure voor het verlenen en intrekken van toegang, inclusief AVG-overwegingen.
- Meerlaagse beveiliging (defense in depth): Defense in Depth in webhosting legt uit hoe firewalls, RBAC, encryptie en monitoring samenwerken.
- NLXS checklist voor hostingkeuze: Checklist hostingprovider kiezen helpt u de juiste vragen te stellen aan elke provider.
Over AVG/GDPR en auditlogs: centrale logging van developer-acties is niet alleen een beveiligingsmaatregel, maar ook een compliance-vereiste. Bewaar auditlogs minimaal conform de bewaartermijnen die uw verwerkersovereenkomst voorschrijft. Bij twijfel over de juiste termijn raadpleegt u de Autoriteit Persoonsgegevens of uw juridisch adviseur.
Reacties0
Nog geen reacties
Deel als eerste uw gedachten.
Meld u aan of registreer u om een reactie te plaatsen.