


Endpoint beveiliging voor IT-teams: complete gids 2026
Endpoint beveiliging beschermt alle apparaten die op uw netwerk verbinden en voorkomt dat één gecompromitteerd apparaat uw hele organisatie platgooit. De drie directe acties die u nu kunt nemen: inventariseer elk apparaat in uw omgeving, activeer een basislaag preventie via een EPP-agent met centrale beheerconsole, en plan een EDR-pilot op uw meest kritieke endpoints.
- Inventariseer endpoints per categorie: desktops, laptops, servers, mobiele apparaten, printers en IoT-apparaten.
- Activeer EPP-preventie met een centrale agent die Windows, macOS, Linux, iOS en Android ondersteunt.
- Plan een EDR-pilot op een beperkte scope, koppel telemetrie aan uw SIEM en tune alerts vóór brede uitrol.
Frameworks zoals NIST Cybersecurity Framework, MITRE ATT&CK en de ENISA-richtlijnen bieden de structuur om uw aanpak te toetsen. NLXS ondersteunt organisaties bij elke stap, van inventarisatie tot beheerde monitoring.
Inhoudsopgave
- Wat is endpoint beveiliging precies? EPP, EDR en XDR uitgelegd
- Waarom één onbeveiligd apparaat uw organisatie kan platleggen
- Welke apparaten tellen als endpoints in uw omgeving?
- Hoe werkt endpoint beveiliging technisch? Detectie, telemetrie en respons
- Welke features zijn echt noodzakelijk bij de selectie van een oplossing?
- Hoe rolt u endpoint beveiliging gefaseerd en beheersbaar uit?
- Wat kost endpoint beveiliging en hoe lang duurt een uitrol?
- Wanneer kiest u voor een beheerde dienst en wanneer beheert u zelf?
- Wat moet u weten over GDPR en data residency in Europa?
- Belangrijkste inzichten
- Waarom gefaseerde EPP+EDR werkt voor het Nederlandse MKB
- NLXS helpt u verder met endpoint beveiliging
- Handige bronnen en standaarden voor verdere verdieping
Wat is endpoint beveiliging precies? EPP, EDR en XDR uitgelegd
Endpoint beveiliging is de overkoepelende categorie van technologieën en processen die individuele apparaten beschermen tegen aanvallen, datalekken en misbruik. Drie termen komen steeds terug, en het verschil tussen hen bepaalt welke oplossing uw organisatie nodig heeft.
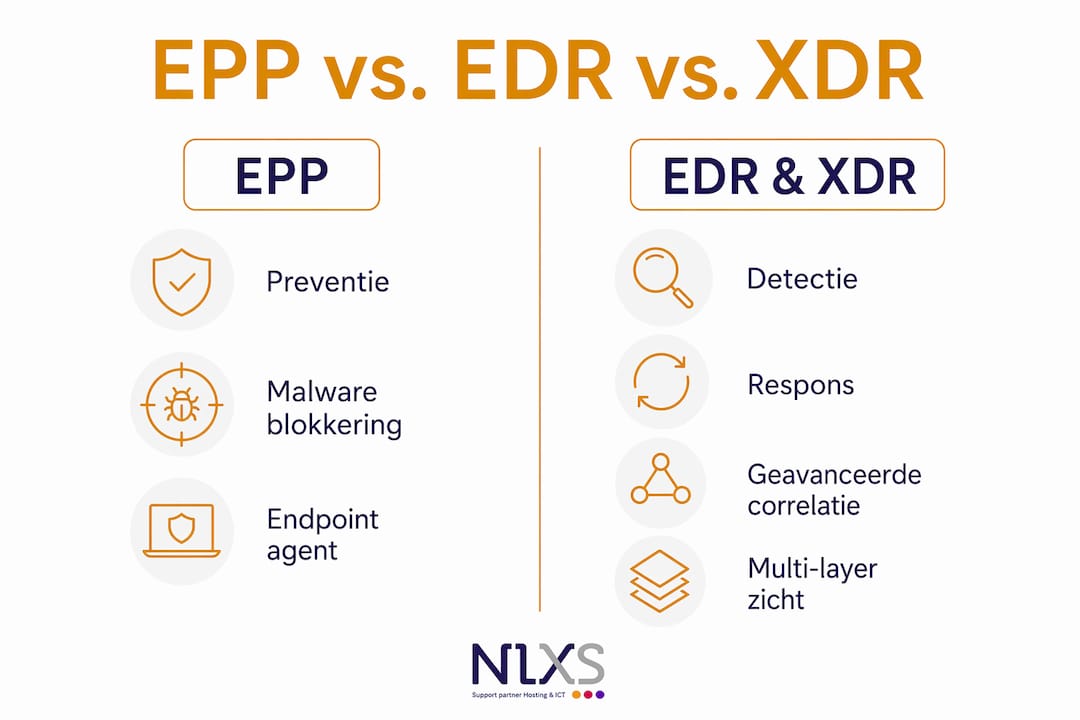
EPP (Endpoint Protection Platform) richt zich op preventie: het blokkeren van bekende malware, exploits en kwaadaardige scripts vóórdat ze schade aanrichten. Denk aan next-generation antivirus, applicatiebeheer en firewall-policies op apparaatniveau.
EDR (Endpoint Detection and Response) gaat een stap verder. Waar EPP probeert aanvallen te stoppen, registreert EDR continu wat er op een apparaat gebeurt, detecteert afwijkend gedrag en biedt tools voor actieve respons. EDR levert forensische data na een incident: wat er is gebeurd, wanneer, op welk apparaat en hoe ver de dreiging is doorgedrongen.
XDR (Extended Detection and Response) breidt die correlatie uit over meerdere lagen tegelijk: endpoints, e-mail, cloudworkloads en netwerk. Waar EDR per apparaat kijkt, verbindt XDR signalen uit de hele omgeving tot één samenhangend dreigingsbeeld.
Centraal beheer via een beheerconsole en multi-OS ondersteuning voor Windows, macOS, Linux, iOS en Android zijn geen luxe maar een basisvereiste, zeker voor organisaties waar medewerkers op eigen apparaten of thuis werken.
Waarom één onbeveiligd apparaat uw organisatie kan platleggen
Stel u voor: een medewerker werkt thuis op een laptop die niet is opgenomen in uw beveiligingsbeleid. Geen agent, geen monitoring, geen patchbeheer. Dat apparaat is de zwakste schakel, en aanvallers weten dat.
Hybride werken heeft de traditionele perimeterverdediging ondermijnd. Apparaten buiten kantoor vallen buiten de bescherming van uw firewall en netwerksegmentatie. Ransomware, phishing en laterale beweging zijn de drie meest voorkomende aanvalsroutes via endpoints. Eén geïnfecteerd apparaat kan binnen minuten andere systemen bereiken als isolatie uitblijft.
De operationele gevolgen zijn concreet:
- Verloren productiviteit door herstelwerkzaamheden die dagen tot weken duren.
- Kosten voor forensisch onderzoek, juridisch advies en eventuele meldplicht onder de AVG.
- Reputatieschade bij klanten en partners als een datalek naar buiten komt.
- Bedrijfsstilstand als kritieke servers worden versleuteld door ransomware.
Statistic: Organisaties zonder EDR-monitoring missen vaak langere tijd voordat een aanval wordt ontdekt. Met actieve EDR-telemetrie wordt de detectietijd verkort, wat directe impact heeft op de omvang van schade en herstelkosten.
Een VPN versleutelt verbindingen maar biedt geen bescherming tegen malware die al op het apparaat staat. Endpoint beveiliging en VPN zijn complementair, niet uitwisselbaar. Antivirus alleen is vergelijkbaar met een rookmelder: het signaleert een probleem, maar doet niets om het te beperken. Moderne endpointbescherming werkt als een compleet brandbeveiligingssysteem met sensoren, automatische blussers en een meldkamer.
Welke apparaten tellen als endpoints in uw omgeving?
Alles wat verbinding maakt met uw netwerk of bedrijfsdata verwerkt, is een endpoint. Dat is een bredere categorie dan de meeste IT-teams initieel inschatten.
| Categorie | Voorbeelden | Beheerprioriteit |
|---|---|---|
| Desktops en laptops | Windows-pc’s, MacBooks, Chromebooks | Hoog |
| Servers | On-premises, cloudinstances, VM’s | Hoog |
| Mobiele apparaten | Smartphones, tablets (iOS en Android) | Hoog |
| Printers en randapparatuur | Netwerkprinters, scanners | Middel |
| IoT- en OT-apparaten | Slimme sensoren, toegangscontrole, camera’s | Middel tot hoog |
| Thin clients en VDI | Virtuele desktops, terminalservers | Middel |
| BYOD-apparaten | Privéapparaten van medewerkers | Variabel |
| Contractor-apparaten | Apparaten van externe leveranciers | Variabel |
BYOD en contractor-apparaten verdienen speciale aandacht. U heeft minder directe controle over deze apparaten, maar ze verbinden wel met uw systemen. Opties zijn een MDM-profiel (Mobile Device Management) voor zakelijke data-scheiding, een netwerksegment met beperkte toegang of een NAC-oplossing (Network Access Control) die apparaten controleert vóór toegang.
Begin uw inventaris per categorie en koppel elk apparaat aan een uniek asset-ID in uw asset-managementsysteem. Zonder volledige inventaris kunt u geen dekkend beveiligingsbeleid opstellen.
Hoe werkt endpoint beveiliging technisch? Detectie, telemetrie en respons
Een endpoint-agent draait op het apparaat zelf en verzamelt continu telemetrie: actieve processen, netwerkverbindingen, bestandswijzigingen, registeraanpassingen en OS-events. Die data stroomt naar een centrale beheerplatform of SIEM voor analyse en correlatie.
Detectiemethoden:
- Signatures: vergelijking van bestanden en processen met bekende malware-databases. Snel en betrouwbaar voor bekende dreigingen.
- Heuristiek: analyse van gedragspatronen die afwijken van normaal gebruik, ook zonder bekende signature.
- Gedragsanalyse: continue monitoring van procesketens, netwerkcommunicatie en bestandstoegang om verdachte patronen te herkennen.
- AI-gestuurde correlatie: AI-gestuurde EDR koppelt signalen uit meerdere bronnen en onderbreekt aanvallen automatisch in realtime.
Responsopties na detectie:
- Quarantaine van een verdacht bestand of proces.
- Netwerkinsolatie van het apparaat om laterale beweging te stoppen.
- Automatisch beëindigen van kwaadaardige processen.
- Rollback naar een schone systeemstaat bij ransomware-aanvallen.
- Geautomatiseerd forensisch onderzoek om de aanvalsroute te reconstrueren.
| Kenmerk | EPP | EDR |
|---|---|---|
| Primair doel | Preventie en blokkering | Detectie, onderzoek en respons |
| Timing | Vóór uitvoering | Tijdens en na uitvoering |
| Monitoring | Passief (bij bekende dreigingen) | Continu en actief |
| Forensische data | Beperkt | Uitgebreid (processen, netwerk, tijdlijn) |
| Vereiste expertise | Laag tot middel | Middel tot hoog |
| Respons | Automatisch blokkeren | Handmatig of geautomatiseerd |
Een vereenvoudigd architectuuroverzicht: de agent op het apparaat stuurt telemetrie naar een centrale cloud- of on-premises beheerplatform. Dat platform analyseert de data, genereert alerts en stuurt response-opdrachten terug naar de agent. Een SIEM-integratie voegt endpoint-events samen met netwerk- en identiteitsdata voor een breder dreigingsbeeld.
Welke features zijn echt noodzakelijk bij de selectie van een oplossing?
Een RFP zonder heldere criteria leidt tot vergelijkingen op marketingteksten. Gebruik de volgende indeling als basis.
Must-have criteria (veiligheid, 40% weging):
- Centrale beheerconsole met rolgebaseerde toegang en auditlog.
- Multi-OS ondersteuning: Windows, macOS, Linux, iOS en Android vanuit één console.
- Real-time EDR-telemetrie met forensische tijdlijn per apparaat.
- Patchbeheerintegratie of koppeling met tools zoals Microsoft Intune.
- Schijfversleuteling en DLP-basisfunctionaliteit voor gevoelige data.
- API-integraties met SIEM en SOAR voor geautomatiseerde workflows.
Beheercriteria (30% weging):
- Agent-performance: CPU- en geheugengebruik op endpoints moet minimaal zijn.
- SLA voor incidentrespons: vastgelegde reactietijden bij kritieke alerts.
- False-positive beheer: mogelijkheid om uitzonderingen te beheren zonder beveiligingsgaten.
- Gebruiksvriendelijkheid van de console: hoe snel kan een beheerder een incident onderzoeken?
Performancecriteria (15% weging):
- Snelheid van detectie en respons bij gesimuleerde aanvallen (MITRE ATT&CK-evaluaties zijn een bruikbare referentie).
- Beschikbaarheid en uptime van de beheerplatform.
Kostencriteria (15% weging):
- Licentiemodel: per apparaat, per gebruiker of bundel.
- Verborgen kosten: integratie, training, support en eventuele MDR-toeslag.
Nice-to-have:
- Ingebouwde rollback voor ransomware, meerlaagse verdediging en MDM-integratie.
- Threat intelligence feeds voor proactieve dreigingsdetectie.
Hoe rolt u endpoint beveiliging gefaseerd en beheersbaar uit?
Een directe enterprise-policy push naar alle apparaten tegelijk is de meest gemaakte fout. Zonder pilot weet u niet hoe de agent presteert op uw specifieke hardware- en softwarecombinaties, en zonder alert-tuning verdrinkt uw team in false positives.
Stap voor stap:
- Inventaris van alle endpoints per categorie, inclusief BYOD en contractors.
- Beleid opstellen: definieer acceptabel gebruik, patchvensters en isolatieprotocollen.
- Pilot op een beperkte scope (10–20 apparaten, mix van OS en gebruikersprofielen).
- Alert-tuning gedurende de pilotfase: stel baselines in en reduceer false positives.
- Gefaseerde uitrol per afdeling of locatie, met 24–72 uur monitoringvenster per fase.
- Integratie met patchmanagement, identity access management, zakelijke wifi-segmentatie, back-up en SIEM.
- Optimalisatie op basis van meetbare KPI’s: mean time to detect, mean time to contain en false-positive rate.
Veelgemaakte fouten: geen rollback-plan bij een problematische agent-update, geen SLA-afspraken met de leverancier over responstijden en geen escalatieprotocol voor kritieke alerts buiten kantooruren.
Pro-tip: Tune alerts intensief tijdens de pilotfase en verbind telemetrie met uw SIEM vóórdat u breed uitrolt. Een ongetunde omgeving genereert zoveel ruis dat echte dreigingen worden gemist.
Wat kost endpoint beveiliging en hoe lang duurt een uitrol?
Kostentransparantie is een van de grootste uitdagingen bij endpoint-projecten. Leveranciers publiceren zelden totaalkosten, en verborgen posten kunnen het budget aanzienlijk overschrijden.
Kostencategorieën:
- Licentiekosten per apparaat per jaar (varieert sterk per tier en leverancier).
- Implementatiekosten: agent-uitrol, console-configuratie en integraties.
- Trainingskosten voor beheerders en helpdesk.
- Optionele MDR-kosten als u 24/7 monitoring uitbesteedt.
- Onderhoud en support: jaarlijkse verlenging, upgrades en SLA-toeslag.
Richtlijn voor tijdlijn:
| Fase | Duur | Variabelen |
|---|---|---|
| Pilot (10–20 apparaten) | 2–4 weken | Complexiteit omgeving, OS-diversiteit |
| Fase 1 uitrol (kritieke endpoints) | 1–3 maanden | Aantal apparaten, integraties |
| Volledige uitrol | 3–9 maanden | Organisatiegrootte, BYOD-beleid, MDR-keuze |
Begin altijd met een pilot op uw meest kritieke endpoints: servers en apparaten met toegang tot gevoelige data. Schaal op basis van meetbare resultaten, niet op basis van een leveranciersdemo. SaaS-licenties per apparaat zijn voor MKB vaak voordeliger dan enterprise-bundles, maar vergelijk altijd de totaalkosten inclusief integratie en support.
Wanneer kiest u voor een beheerde dienst en wanneer beheert u zelf?
De keuze tussen self-managed en MDR hangt af van één centrale vraag: heeft uw organisatie 24/7 capaciteit om EDR-alerts te beoordelen en te handelen?
Voor organisaties zonder eigen SOC is MDR de meest praktische keuze om EDR-capaciteit operationeel te maken. MDR biedt continue monitoring, menselijke triage en snelle actie bij detecties, zonder dat u zelf een team van security-analisten hoeft op te bouwen.
Self-managed volstaat als u beschikt over een interne SOC met 24/7 bezetting, ervaren security-analisten en een volwassen incident response-proces. Dat is voor de meeste Nederlandse MKB-organisaties geen realistische situatie.
Checklist voor MDR-leveranciersevaluatie:
- Wat is de gegarandeerde responstijd bij een kritieke alert (SLA)?
- Hebben analisten toegang tot uw playbooks en escalatieprotocollen?
- Hoe verloopt escalatie naar uw interne team bij een bevestigd incident?
- Welke rapportage ontvangt u en hoe frequent?
- Integreert de MDR-dienst met uw bestaande tooling (SIEM, ticketsysteem)?
- Waar worden telemetrie en incidentdata opgeslagen?
Systeembeheer uitbesteden aan een betrouwbare partner geeft u toegang tot expertise die intern moeilijk te bouwen en te behouden is.
Wat moet u weten over GDPR en data residency in Europa?
Endpoint-agents verzamelen continu telemetrie, en een deel van die data kan persoonsgegevens bevatten: gebruikersnamen, e-mailadressen in bestandspaden, browsergeschiedenis en locatiedata. Onder de AVG (GDPR) bent u als verwerkingsverantwoordelijke verplicht om dit te adresseren.
Concrete aandachtspunten:
- Sluit een verwerkersovereenkomst af met elke leverancier die telemetrie verwerkt.
- Vraag expliciet naar de opslaglocatie van telemetrie: binnen de EU of daarbuiten?
- Controleer de verwerkersketen: gebruikt de leverancier subverwerkers buiten de EER?
- Documenteer welke categorieën persoonsgegevens de agent verzamelt en voor welk doel.
- Neem data-retentiebeleid op in uw verwerkingsregister.
Aandachtspunt: Organisaties die telemetrie buiten de EU opslaan zonder adequaatheidsbesluit of passende waarborgen, lopen een reëel AVG-nalevingsrisico. Vraag leveranciers altijd schriftelijk naar hun verwerkingslocatie.
Vragenlijst voor leveranciers bij procurement:
- Waar worden telemetrie en incidentdata opgeslagen (land en datacenterlocatie)?
- Welke subverwerkers worden ingezet en waar zijn die gevestigd?
- Is er een verwerkersovereenkomst beschikbaar conform AVG-vereisten?
- Hoe lang worden telemetrie en logdata bewaard?
- Welke persoonsgegevens worden verzameld door de agent?
- Hoe verloopt een dataverwijderingsverzoek van een medewerker?
- Is er lokale support beschikbaar in Nederland of een nabije tijdzone?
- Wat is de SLA voor incidentcommunicatie in het Nederlands?
Lokale support in Nederland of een nabije tijdzone is niet alleen een comfortvoordeel. Bij een actief incident telt elke minuut, en communicatie in uw eigen taal zonder vertaalvertraging maakt een verschil.
Belangrijkste inzichten
Effectieve endpoint beveiliging vereist een gelaagde aanpak van EPP-preventie, EDR-detectie en centrale telemetrie, uitgerold in gefaseerde stappen met aandacht voor GDPR-compliance en een bewuste keuze tussen self-managed en MDR.
| Punt | Details |
|---|---|
| Begin met inventaris | Categoriseer alle endpoints inclusief BYOD en IoT vóórdat u een agent uitrolt. |
| EPP als basislaag | Activeer preventie met multi-OS ondersteuning en centrale beheerconsole als eerste stap. |
| EDR-pilot vóór brede uitrol | Test op 10–20 kritieke apparaten, tune alerts en koppel telemetrie aan SIEM. |
| MDR bij geen 24/7 SOC | Organisaties zonder interne beveiligingscapaciteit kiezen MDR voor continue monitoring. |
| NLXS als operationele partner | NLXS ondersteunt MKB bij inventarisatie, implementatie en beheer van endpoint beveiliging via een gratis ICT-scan als startpunt. |
Waarom gefaseerde EPP+EDR werkt voor het Nederlandse MKB
De meeste artikelen over endpoint beveiliging zijn geschreven vanuit een enterprise-perspectief: grote budgetten, dedicated SOC-teams en maanden voor implementatie. Voor het Nederlandse MKB is die realiteit anders.
Wat ik in de praktijk zie, is dat organisaties die beginnen met een volledige enterprise-uitrol zonder pilot, vastlopen op twee problemen: te veel false positives die het vertrouwen in de oplossing ondermijnen, en een agent die onverwacht prestatieknelpunten veroorzaakt op oudere hardware. Beide problemen zijn vermijdbaar met een goede pilotfase.
De gefaseerde aanpak, EPP als preventielaag, EDR als detectie- en responscapaciteit, en MDR als optie voor organisaties zonder eigen SOC, is niet alleen theoretisch de juiste volgorde. Het is ook de aanpak die in de praktijk het beste aansluit bij de capaciteiten en budgetten van MKB-organisaties. Lokale support in Nederland maakt daarbij een concreet verschil: bij een actief incident wil je geen taalbarrière of tijdzoneverschil.
NLXS werkt met klanten zoals TU Eindhoven en JCI Breda aan betrouwbare ICT-omgevingen. De aanpak is altijd praktisch: eerst begrijpen wat er is, dan pas bouwen wat nodig is. Dat begint met een gratis ICT-scan en eerlijk advies zonder verrassingen.
NLXS helpt u verder met endpoint beveiliging
Endpoint beveiliging opzetten kost tijd en vraagt om de juiste keuzes op het juiste moment. NLXS ontzorgt MKB-organisaties in Nederland bij de volledige aanpak: van inventarisatie en beleidsontwikkeling tot implementatie, integratie met bestaande systemen en doorlopend beheer.

Het startpunt is een gratis ICT-scan waarmee NLXS uw huidige omgeving in kaart brengt, kwetsbaarheden identificeert en een concreet advies geeft over de volgende stap. Geen verkooppraatje, maar een eerlijk beeld van waar u staat en wat prioriteit heeft. Na de scan volgt een adviesgesprek en, als u dat wilt, een pilot op uw kritieke endpoints.
Neem contact op via nlxs.nl/ict of vraag direct uw gratis ICT-scan aan en zet de eerste stap naar een aantoonbaar veiligere omgeving.
Handige bronnen en standaarden voor verdere verdieping
| Bron | Type | Gebruik |
|---|---|---|
| NIST Cybersecurity Framework | Standaard | Structuur voor risicobeheer en beveiligingsbeleid |
| MITRE ATT&CK | Framework | Dreigingstaxonomie voor detectie-evaluatie en red teaming |
| ENISA Threat Landscape | Rapport | Jaarlijks overzicht van EU-dreigingen en trends |
| Microsoft Defender voor Bedrijven | Productdocumentatie | Technische referentie voor EPP/EDR-implementatie |
| Kaseya: wat is endpointbeveiliging? | Kennisartikel | Praktische uitleg van EPP, EDR en MDR-rolverdeling |
| NLXS ICT-diensten overzicht | Dienstenpagina | Overzicht van beheer- en implementatiediensten |
| NLXS gratis ICT-scan | CTA / startpunt | Laagdrempelig beginpunt voor assessment |
| NLXS beveiligingstips MKB | Praktisch artikel | Concrete beveiligingstips voor kleine organisaties |
| NLXS cybersecurity awareness | Praktisch artikel | Gebruikersbewustzijn als onderdeel van endpoint strategie |
| NLXS cloud of lokale server | Vergelijkingsartikel | Data residency en opslagkeuzes voor compliance |
Welke bron voor welk doel:
- Procurement en RFP: NIST CSF, MITRE ATT&CK-evaluaties en de Kaseya-gids geven objectieve criteria.
- Technische implementatie: Microsoft Defender-documentatie en NLXS-artikelen over configuratie en integratie.
- Compliance en GDPR: ENISA Threat Landscape en NLXS-artikel over cloud versus lokale opslag.
- Eerste stap voor MKB: gratis ICT-scan aanvragen via NLXS voor een direct bruikbaar startpunt.
Reacties0
Nog geen reacties
Deel als eerste uw gedachten.
Meld u aan of registreer u om een reactie te plaatsen.