


Firewall regels MKB: praktische regels en kieshulp
Stel vandaag nog een default-deny beleid in, verwijder elke any-to-any regel en ken aan elke firewallregel een eigenaar toe. Dat zijn de drie acties die het verschil maken tussen een netwerk dat aanvallers buitenhoudt en een netwerk dat toevallig nog niet is gehackt. Firewall regels voor MKB draaien niet om ingewikkelde techniek, maar om discipline: weten wie waarom toegang heeft, en dat regelmatig controleren.
Los daarvan wil je vandaag nog drie dingen checken: staat de logging aan, is de firmware up-to-date, en heb je een werkende back-up van je configuratie voordat je iets wijzigt?
- Controleer of er regels bestaan met bron “any” én bestemming “any”
- Zorg dat beheertoegang alleen via VPN loopt, nooit rechtstreeks vanaf internet
- Verifieer dat firmware en beveiligingssignaturen automatisch bijwerken
- Exporteer en bewaar een back-up van de huidige configuratie
Belangrijkste inzichten
Effectief firewallbeleid voor het MKB steunt op default-deny als basisprincipe, regel-eigenaarschap voor elke uitzondering, en NGFW-functionaliteit die verder gaat dan simpele poortfiltering.
| Punt | Details |
|---|---|
| Default-deny instellen | Blokkeer standaard alles en sta alleen expliciet noodzakelijke diensten toe. |
| Any-to-any regels verwijderen | Vervang brede regels door specifieke bron-, bestemmings- en poortregels. |
| Regel-eigenaarschap invoeren | Geef elke regel een eigenaar, rechtvaardiging en vervaldatum voor audits. |
| NGFW-functionaliteit eisen | Kies IPS, SSL-inspectie, webfiltering en QoS in één beheerbaar apparaat. |
| Kies passend beheermodel | NLXS biedt een ICT-scan, installatie en doorlopende support tegen vaste maandkosten. |
Inhoudsopgave
- Wat een firewall regels MKB écht moet afdwingen
- Concrete firewall regels en voorbeelden die elk MKB nodig heeft
- Welke specificaties bepalen een goede MKB-firewall?
- Hoe ontwerp en test je firewallregels veilig?
- Wat kost een goede firewall en waar moet je op letten?
- Managed firewallbeheer of zelf doen: wat past bij jouw bedrijf?
- Welke fouten maken MKB-bedrijven het vaakst?
- Hoe helpt NLXS bij firewallbeheer en netwerkbeveiliging?
- Packet-filtering, stateful of NGFW: wat past bij jouw bedrijf?
- Wat betekent NIS2-achtige regelgeving voor je firewallbeleid?
- Waarom de meeste firewalladviezen te technisch en te laat komen
- Firewallbeheer uitbesteden aan NLXS: van scan tot doorlopend beheer
- Bronnen
Wat een firewall regels MKB écht moet afdwingen
Een zakelijke firewall moet meer doen dan poorten open of dicht zetten. Voor een MKB is intrusion prevention (IPS), SSL/TLS-inspectie, webfiltering, VPN-ondersteuning en netwerksegmentatie het minimum, aangevuld met centrale logging. Moderne next-generation firewalls (NGFW) inspecteren zowel inkomend als uitgaand verkeer en herkennen applicaties, niet alleen poortnummers, wat aanzienlijk meer zicht geeft op wat er werkelijk over je netwerk stroomt.
Een firewall is één laag in een gelaagde verdediging, niet de hele verdediging. Combineer hem altijd met endpointbeveiliging, back-ups en een helder wijzigingenbeleid, want zonder die combinatie blijft het risico onnodig groot.
- IPS/IDS om bekende aanvalspatronen te blokkeren
- SSL/TLS-inspectie voor versleuteld verkeer
- Webfiltering tegen phishing en malafide sites
- VPN voor veilige toegang op afstand
- Segmentatie tussen gastnetwerk, kantoor en serverruimte
| Functie | Waarom het telt voor MKB |
|---|---|
| Packet-filtering (basaal) | Alleen poort en IP, geen inzicht in applicaties of inhoud |
| Stateful firewall | Houdt verbindingsstatus bij, maar mist applicatiecontrole |
| UTM/NGFW | Combineert IPS, webfilter en VPN in één beheerbaar geheel |
Voor de meeste MKB-bedrijven is een NGFW de logische keuze: één apparaat, één beheerinterface, en functionaliteit die meegroeit met het bedrijf.
Concrete firewall regels en voorbeelden die elk MKB nodig heeft
Een goed opgezet firewallbeleid begint bij één basisregel: alles wat niet expliciet is toegestaan, wordt geblokkeerd. Dat heet default-deny inbound, en het is het tegenovergestelde van hoe veel oudere configuraties zijn opgezet.
Praktische voorbeelden die je vandaag kunt controleren of instellen:
- Default deny inbound: blokkeer al het inkomend verkeer, sta alleen expliciet benodigde diensten toe
- Expliciete service-allow: open alleen de poorten die je bedrijfsapplicatie echt nodig heeft, bijvoorbeeld poort 443 voor je webshop, niet een hele reeks
- VPN-only beheer: beheerinterfaces (SSH, HTTPS-admin) nooit direct vanaf internet bereikbaar, altijd via VPN
- Segmentatie: gastwifi, IoT-apparaten en serververkeer strikt gescheiden van je kantoorautomatisering
Het grootste gevaar zit in brede “allow”-regels die “tijdelijk” bedoeld waren en jaren blijven staan. Een regel met bron “any” en bestemming “any” is in de praktijk een openstaande achterdeur, ongeacht hoe goed de rest van je netwerk is ingericht. Onderzoek naar firewallregelbeoordelingen laat zien dat veel MKB-bedrijven precies dit soort permissieve regels laten staan, vaak omdat niemand meer weet wie de regel heeft aangemaakt of waarom hij bestaat, terwijl elke regel een eigenaar, een zakelijke rechtvaardiging en een vervaldatum zou moeten hebben.
Pro-tip: Geef elke regel een naam die de eigenaar en het doel bevat, bijvoorbeeld “VPN-boekhouding-Jan-vervalt-dec2026”. Zo zie je in één oogopslag of een regel nog nodig is, zonder dat je door honderden anonieme regels hoeft te spitten.
Welke specificaties bepalen een goede MKB-firewall?
Een compacte checklist met functies die je bij elke offerte moet terugvinden: IPS, SSL-inspectie, sandboxing voor onbekende bestanden, webfiltering, quality of service (QoS) voor bandbreedteprioritering, en centrale logging met exportmogelijkheid naar een SIEM-systeem.
Naast functies tellen operationele cijfers minstens zo zwaar. Vraag altijd naar de daadwerkelijke doorvoersnelheid mét beveiligingsfeatures actief (niet de theoretische maximale snelheid), het aantal gelijktijdige VPN-sessies dat het apparaat aankan, en de impact van SSL-inspectie op de latency.
- Doorvoersnelheid onder volledige inspectie, niet alleen op papier
- Aantal gelijktijdige VPN-verbindingen voor thuiswerkers
- Latency-impact van SSL/TLS-inspectie op dagelijks werk
- Licentiemodel: wat zit in de basisprijs, wat kost extra
QoS wordt vaak onderschat, maar prioritering van bedrijfskritisch verkeer zoals VoIP-telefonie verbetert zowel de beveiliging als de dagelijkse gebruikerservaring, zeker als je via VoIP telefoneert naast al het overige netwerkverkeer.
Hoe ontwerp en test je firewallregels veilig?
Regels invoeren zonder testfase is de snelste weg naar een storing tijdens kantooruren. Een gestructureerde aanpak voorkomt dat.
- Breng je netwerk in kaart: welke systemen, applicaties en gebruikers bestaan er, en wie heeft wat écht nodig
- Pas het minste-rechtenprincipe toe: begin bij niets toestaan, voeg gericht toe
- Definieer de regels expliciet: bron, bestemming, poort, protocol, eigenaar, vervaldatum
- Test in een staging-omgeving of tijdens een rustig moment, nooit direct op productie
- Implementeer stapsgewijs met een rollbackplan klaar
- Monitor en review de logs de eerste dagen na elke wijziging
Een realistisch implementatietraject omvat netwerkanalyse, apparaatselectie, installatie, regelconfiguratie, VPN-opzet, testen en doorlopende monitoring als vaste onderdelen, niet als losse extra’s.
- Functionaliteitstest: werken alle bedrijfskritische applicaties nog?
- Performancebaseline: is de snelheid vergelijkbaar met vóór de wijziging?
- Logcontrole: zie je onverwachte blokkades of foutmeldingen?
- Rollbackprocedure: kun je binnen minuten terug naar de vorige configuratie?
Plan een regelreview minimaal elk kwartaal, en altijd direct na een grote infrastructuurwijziging.
Wat kost een goede firewall en waar moet je op letten?
De aanschafprijs van een firewall is maar een deel van het verhaal. Reken ook jaarlijkse licentiekosten voor beveiligingssignaturen, supportcontracten en eventuele kosten voor beheer door een externe partij mee in je totale kostenplaatje.
Stel bij elke offerte deze vragen: welke service level agreement (SLA) hoort erbij, wat is de gegarandeerde doorvoersnelheid onder belasting, hoe vaak worden signaturen bijgewerkt, en hoeveel gelijktijdige VPN-verbindingen zijn inbegrepen zonder bijbetaling?
- Hardwarekosten versus jaarlijkse licentie en supportfee
- SLA-afspraken over reactietijd bij storingen
- Updatefrequentie van beveiligingssignaturen
- Kosten voor beheer, zelf of uitbesteed
Voor de meeste MKB-bedrijven blijkt een NGFW betaalbaar terwijl hij veel functionaliteit in één oplossing bundelt, zolang je hardware, licenties én beheer meerekent in de totale kosten.
Pro-tip: Een firewall van € 200 zonder jaarlijkse licentie voor signature-updates is over twee jaar duurder dan een duurder apparaat met actief onderhoud. Een firewall die niet meer wordt bijgewerkt, is in de praktijk een decoratief kastje.
Managed firewallbeheer of zelf doen: wat past bij jouw bedrijf?
De keuze tussen zelf beheren en uitbesteden hangt af van drie dingen: interne kennis, de noodzaak van 24/7 monitoring, en compliance-eisen zoals NIS2 of AVG.
| Criterium | Zelf beheren | Managed service |
|---|---|---|
| Benodigde kennis | Vereist actuele interne expertise | Expertise zit bij de partner |
| Reactietijd bij incidenten | Afhankelijk van beschikbaarheid intern | Vaak 24/7 gedekt via SLA |
| Compliance-aantoonbaarheid | Zelf documenteren en onderbouwen | Vaak standaard onderdeel van dienst |
- Kies zelf beheren als je een IT-afdeling hebt met actuele firewallkennis
- Kies managed beheer bij beperkte interne capaciteit of hoge compliance-druk
- Cloudgebaseerd, centraal beheer met gedeelde logging is voor veel MKB het praktische middenweg tussen kosten en veiligheid, zeker bij beperkte interne expertise
Welke fouten maken MKB-bedrijven het vaakst?
De meest voorkomende valkuil blijft de brede any-to-any regel die “voor even” werd aangemaakt en nooit is opgeruimd. Daarnaast zie je vaak verouderde firmware, beheerinterfaces die rechtstreeks vanaf internet bereikbaar zijn, en firewalls zonder actieve logging.
Een firewallregel zonder eigenaar, zonder rechtvaardiging en zonder vervaldatum is in de praktijk een regel die niemand meer durft te verwijderen, ook al weet niemand meer waarom hij bestaat.
Controleer binnen dertig minuten deze vier punten: any-to-any regels, firmwareversie, bereikbaarheid van het beheerpaneel vanaf internet, en of logging daadwerkelijk actief is.
- Any-to-any regels die nooit zijn opgeruimd
- Firmware die al maanden niet is bijgewerkt
- Beheerinterface rechtstreeks vanaf internet bereikbaar
- Geen centrale logging of monitoring actief
Zodra je twee of meer van deze punten tegenkomt, is een volledige regelaudit geen luxe meer maar noodzaak. Kijk voor meer voorbeelden ook naar veelvoorkomende netwerkproblemen in het MKB.
Hoe helpt NLXS bij firewallbeheer en netwerkbeveiliging?
Firewallregels opstellen is één ding, ze maandenlang correct houden is een ander verhaal. NLXS voert een gratis ICT-scan uit waarbij we je huidige firewallconfiguratie, regels en kwetsbaarheden in kaart brengen, gevolgd door installatie, configuratie en doorlopende monitoring.
Voordelen die klanten zoals TU Eindhoven en JCI Breda terugzien: problemen worden binnen één dag opgepakt, de maandkosten liggen vast en zijn transparant, en er is geen losse rekening per storing.
- ICT-scan die firewallregels en netwerkrisico’s blootlegt
- Installatie en configuratie van NGFW-oplossingen op maat
- Doorlopende support en monitoring, met vaste maandkosten
Pro-tip: Vraag bij elke ICT-partner concreet naar de gemiddelde reactietijd bij een storing. Een dag is een realistisch en controleerbaar ijkpunt, “zo snel mogelijk” is dat niet.
Packet-filtering, stateful of NGFW: wat past bij jouw bedrijf?
De oudste vorm, packet-filtering, kijkt alleen naar bron, bestemming en poort van elk pakket, zonder de context van de verbinding te begrijpen. Dat is snel maar makkelijk te misleiden: een aanvaller die het juiste poortnummer gebruikt, komt gewoon door.
Stateful firewalls verbeterden dat door de status van elke verbinding bij te houden. Ze weten of een pakket bij een bestaande, legitieme sessie hoort of ongevraagd binnenkomt. Dat is een grote stap vooruit, maar deze firewalls kijken nog steeds niet naar de inhoud van het verkeer of welke applicatie het genereert.
UTM (unified threat management) en NGFW voegen daar de laag bovenop die MKB-bedrijven vandaag echt nodig hebben: applicatieherkenning, IPS, webfiltering, sandboxing en SSL-inspectie in één apparaat. Het verschil tussen UTM en NGFW zit vooral in architectuur en prestaties onder belasting, maar functioneel overlappen ze grotendeels.
Voor MKB is NGFW meestal de slimmere keuze om drie redenen. Ten eerste consolideert het meerdere beveiligingsfuncties in één beheerbaar apparaat, wat voor kleinere IT-teams zonder specialistenkennis een groot verschil maakt. Ten tweede herkent het verkeer op applicatieniveau, waardoor het onderscheid kan maken tussen legitiem cloudverkeer en verdachte datastromen die toevallig dezelfde poort gebruiken. Ten derde groeit het mee: als je bedrijf morgen meer thuiswerkers of een tweede vestiging heeft, is de VPN- en segmentatiefunctionaliteit al aanwezig. Een losse packet-filter vraagt dan om een volledige vervanging, een NGFW meestal alleen om een licentie-uitbreiding.
Wat betekent NIS2-achtige regelgeving voor je firewallbeleid?
Steeds meer MKB-bedrijven krijgen, direct of indirect via klanten en toeleveringsketens, te maken met compliance-eisen die lijken op NIS2: aantoonbare toegangscontroles, gedocumenteerd beleid en bewaarde logs.
Een losse Windows-firewall op elke werkplek voldoet in de praktijk niet aan dit soort eisen. Compliance-kaders zoals NIS2 verwachten een gedocumenteerde, centraal beheerde firewall met logging die kan aantonen wie wanneer toegang had tot welk systeem, wat losse, lokale firewalls simpelweg niet kunnen leveren.
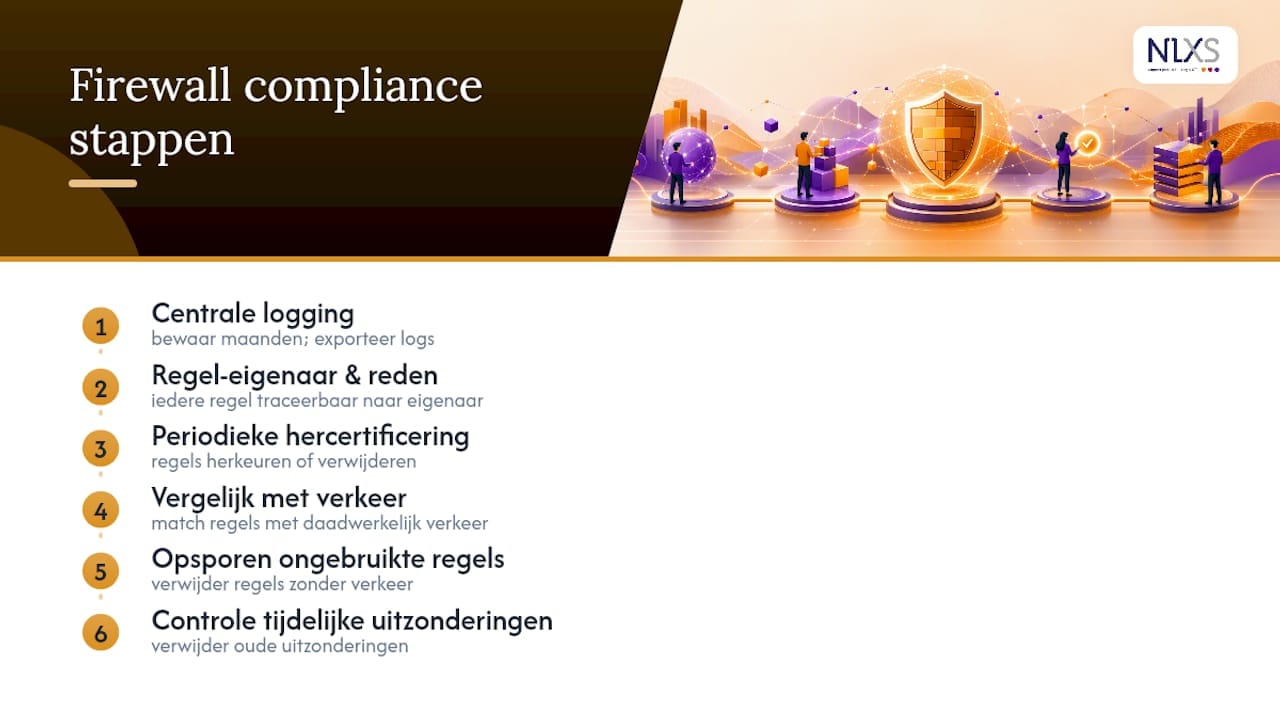
Dat betekent concreet drie dingen voor je selectieproces. Ten eerste moet de firewall centrale logging ondersteunen die je minimaal enkele maanden kunt bewaren en exporteren. Ten tweede moet elke regel traceerbaar zijn naar een eigenaar en een zakelijke reden, zodat je bij een audit niet hoeft te gokken waarom een poort openstaat. Ten derde is periodieke hercertificering geen bureaucratische formaliteit maar een vereiste: regels moeten regelmatig opnieuw worden goedgekeurd of verwijderd.
Een grondige firewallregelbeoordeling gaat verder dan één export bekijken. Het omvat hercertificering door de eigenaren van elke regel, vergelijking met daadwerkelijk waargenomen verkeer, opsporen van ongebruikte regels en het controleren van tijdelijke uitzonderingen die zijn blijven staan. Deze aanpak maakt het mogelijk om aantoonbaar aan NIS2- en ISO 27001-vereisten te voldoen in plaats van te hopen dat een auditor niet te diep graaft. Voor MKB-bedrijven die nu nog denken dat compliance een probleem voor volgend jaar is, is dit het moment om de eerste regelaudit in te plannen.
Waarom de meeste firewalladviezen te technisch en te laat komen
De meeste artikelen over firewallbeleid beginnen bij techniek: protocollen, poorten, encryptiestandaarden. Dat is precies waarom zoveel MKB-bedrijven er niets mee doen. Het echte probleem zit niet in de techniek, het zit in beheer: niemand is eigenaar van de regels, niemand controleert ze, en iedereen gaat ervan uit dat de leverancier het wel goed heeft ingesteld bij oplevering.
Wat mij opvalt na het doorspitten van de compliance-eisen rond NIS2: bedrijven die firewallbeleid behandelen als eenmalig project in plaats van doorlopend proces, lopen structureel achter. Een regel die drie jaar geleden nodig was voor een leverancier die niet meer bestaat, staat vaak nog gewoon open. Dat is geen technisch falen, het is een beheerprobleem.
Mijn advies: begin niet bij de duurste firewall met de meeste functies. Begin bij het opruimen van wat er al staat. Een goedkopere NGFW met schone, gedocumenteerde regels en een eigenaar per regel is veiliger dan een topmodel vol vergeten uitzonderingen. Pas als die basis staat, heeft investeren in extra functionaliteit zoals sandboxing of geavanceerde SSL-inspectie echt nut.
Firewallbeheer uitbesteden aan NLXS: van scan tot doorlopend beheer
Zelf firewallregels bijhouden, firmware updaten en logs controleren kost tijd die de meeste MKB-ondernemers liever aan hun eigen bedrijf besteden. NLXS neemt dat volledig uit handen, van de eerste netwerkscan tot dagelijks beheer.

Wat NLXS onderscheidt, is de snelheid waarmee problemen worden opgelost: waar veel IT-partijen dagen nodig hebben, pakt NLXS storingen doorgaans binnen één dag op, tegen een vast maandbedrag zonder verrassingen achteraf. Dat past bij bedrijven die net als TU Eindhoven en JCI Breda een betrouwbaar netwerk willen zonder zelf firewallexpert te hoeven worden.
Benieuwd hoe je huidige firewallregels ervoor staan? Vraag de gratis ICT-scan aan en ontvang binnen korte tijd een concreet overzicht van risico’s en verbeterpunten, of bekijk direct wat managed services voor jouw bedrijf kunnen betekenen.
Bronnen
- Hoe werken firewalls voor kleine bedrijven? — ITFunk
- Firewallregelbeoordeling voor ISO 27001, NIS2, DORA en GDPR — Clarysec
- Firewall opties voor KMO’s: Software vs Hardware vs Cloud — EasyCyberProtection
- UTMs en next-gen firewalls: slimme voordeur voor je netwerk — WinmagPro
- Firewall voor bedrijfsbeveiliging: praktische gids 2026 — WEBIPHI
Reacties0
Nog geen reacties
Deel als eerste uw gedachten.
Meld u aan of registreer u om een reactie te plaatsen.