


Disaster recovery plan voor het mkb: zo stelt u het op
Een disaster recovery plan is een kort, praktisch document dat vastlegt hoe uw bedrijf na een grote ICT-storing weer gaat draaien: welke systemen eerst terug moeten, hoe snel dat moet, waar de back-ups staan, wie wat doet en wie u belt. Voor een mkb-bedrijf hoeft dat geen dik rapport te zijn. Een plan van een paar pagina’s dat iedereen kent en dat u minstens één keer per jaar test, is veel meer waard dan een uitgebreid beleidsstuk dat in een la ligt. In dit artikel leest u hoe u zo’n plan stap voor stap opstelt, welke keuzes u daarbij moet maken en waar de Nederlandse regels u verplichtingen opleggen, bijvoorbeeld bij een datalek door ransomware.
TL;DR
- Een disaster recovery plan beschrijft hoe u na een serverstoring, brand, hack of ransomware-aanval uw bedrijfskritische systemen en data terugkrijgt, en in welke volgorde.
- Bepaal per systeem twee getallen: hoe lang het maximaal plat mag liggen (RTO) en hoeveel data u maximaal kwijt mag raken (RPO). Die getallen bepalen uw back-up- en herstelaanpak.
- Een back-up die nooit is teruggezet, is een aanname. Test het herstel echt en oefen scenario’s met uw team.
- Bij een datalek door bijvoorbeeld ransomware geldt een meldplicht binnen 72 uur bij de Autoriteit Persoonsgegevens, ook als uw onderzoek nog loopt.
- Ook als u uw ICT uitbesteedt, blijft u verantwoordelijk. Leg zwart op wit vast wie de back-ups beheert, bewaakt en test.
Inhoudsopgave
- Wat een disaster recovery plan is, en waarom het mkb er een nodig heeft
- RTO en RPO: de twee getallen die uw plan sturen
- In zeven stappen naar een werkend herstelplan
- Wat er in het document zelf moet staan
- Ransomware: herstellen is meer dan een back-up terugzetten
- Afhankelijk van leveranciers: de 3 A’s
- Oefenen: het verschil tussen een plan en een papiertje
- Hoe wij naar herstel kijken
- Uw herstel laten regelen door NLXS
- Veelgestelde vragen
- Bronnen
Wat een disaster recovery plan is, en waarom het mkb er een nodig heeft
Veel ondernemers denken bij “disaster” aan een brand of een overstroming. In de praktijk is de ramp voor een klein bedrijf vaak minder spectaculair: een server die niet meer opstart, een medewerker die per ongeluk een gedeelde map leegmaakt, een webshop die na een mislukte update niet meer laadt, of een phishingmail die uitmondt in versleutelde bestanden. Het gevolg is steeds hetzelfde. Er komt geen omzet binnen, klanten kunnen u niet bereiken en uw team zit te wachten.
Een disaster recovery plan (vaak afgekort tot DRP of herstelplan) is het technische deel van uw bedrijfscontinuïteit. Waar een continuïteitsplan breder kijkt (hoe blijven we als bedrijf werken?), gaat het herstelplan over de ICT zelf: welke systemen, welke data, welke volgorde, welke mensen.
Het Digital Trust Center en het NCSC noemen vijf basisprincipes voor digitale weerbaarheid van het mkb: risico’s in kaart brengen, veilig gedrag bevorderen, systemen en apparaten beschermen, toegang tot data beheren en voorbereid zijn op incidenten. Dat laatste principe omvat uitdrukkelijk het oefenen van scenario’s en het periodiek testen van back-ups. Een herstelplan is precies de vertaling van dat vijfde principe naar uw eigen bedrijf. Wilt u eerst de basis van uw beveiliging op orde brengen, lees dan ook onze gids over basismaatregelen voor cybersecurity in het mkb.
RTO en RPO: de twee getallen die uw plan sturen
Voordat u iets technisch regelt, moet u twee vragen beantwoorden voor elk belangrijk systeem.
RTO (Recovery Time Objective): hoe lang mag dit systeem maximaal uitliggen voordat de schade onacceptabel wordt? Een uur, een werkdag, een week?
RPO (Recovery Point Objective): hoeveel data mag u maximaal kwijtraken? Als uw laatste back-up van vannacht is en het gaat om drie uur ’s middags mis, verliest u het werk van een hele ochtend en middag. Is dat te overzien, of niet?
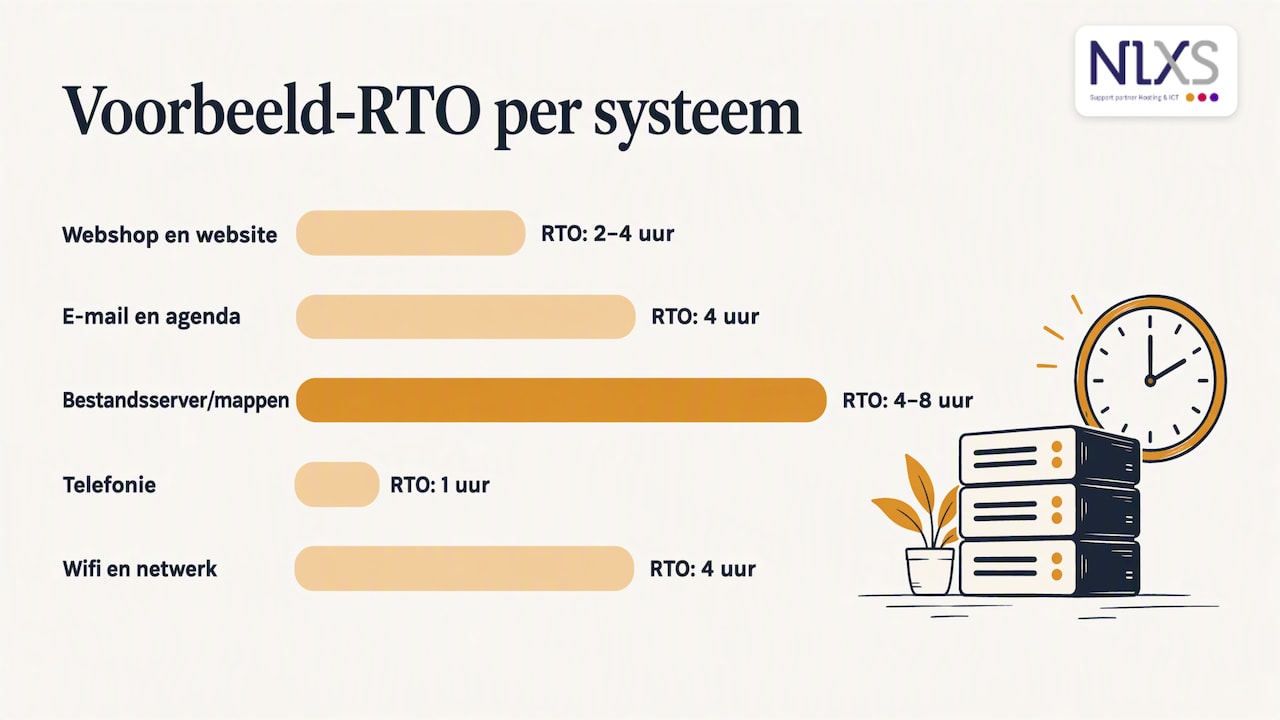
Die getallen zijn geen technische keuze, maar een zakelijke. Een webshop die op vrijdagavond haar beste uren draait, heeft een veel strengere RTO nodig dan een administratiekantoor dat in het weekend dicht is. Hieronder een voorbeeld van hoe zo’n overzicht er voor een klein bedrijf uit kan zien:
| Systeem | Wat gebeurt er bij uitval? | Voorbeeld RTO | Voorbeeld RPO |
|---|---|---|---|
| Webshop en website | Geen online verkoop, klanten haken af | 2 tot 4 uur | 1 uur |
| E-mail en agenda | Klantcontact stokt, afspraken onduidelijk | 4 uur | 15 minuten |
| Boekhouding en facturatie | Geen facturen, geen betalingsoverzicht | 1 werkdag | 1 werkdag |
| Bestandsserver of gedeelde mappen | Team kan niet verder met lopend werk | 4 tot 8 uur | 4 uur |
| Telefonie | Klanten kunnen u niet bellen | 1 uur | n.v.t. |
| Wifi en netwerk op kantoor | Alles op locatie ligt stil | 4 uur | n.v.t. |
Dit zijn voorbeeldwaarden, geen norm. Het gaat erom dat u ze voor uw eigen situatie invult en dat u beseft wat ze kosten: hoe korter de RTO en RPO, hoe vaker u back-ups moet maken en hoe sneller u ze moet kunnen terugzetten. Welke back-upvorm daarbij past, leest u in ons artikel welke back-up past het best bij uw mkb.
In zeven stappen naar een werkend herstelplan
1. Maak een overzicht van uw systemen en data
Schrijf op wat u allemaal gebruikt: servers, laptops, cloudapplicaties, de website, de webshop, e-mail, telefonie, het netwerk, en ook de gegevens die erin zitten. Vergeet de kleine dingen niet, zoals de domeinnaam, de DNS-instellingen en de inloggegevens van het beheerportaal van uw hostingpartij. Juist die ontbreken vaak op het moment dat het misgaat.
2. Bepaal wat kritiek is
Geef elk systeem een prioriteit en vul de RTO en RPO in, zoals in de tabel hierboven. Het Digital Trust Center biedt een Risicoklassentool waarmee u aan de hand van negen vragen inschat hoe groot het risico op een cyberincident voor uw onderneming is. Dat helpt om te bepalen hoe zwaar uw maatregelen moeten zijn.
3. Breng uw leveranciers in kaart
Uw herstel is maar zo sterk als de schakels waar u van afhankelijk bent. Wie host uw website? Wie beheert uw werkplekken? Waar draait uw boekhoudsoftware? Hierover verderop meer, bij de 3 A’s.
4. Regel de back-ups die bij uw RPO passen
Een veelgebruikte vuistregel is om meerdere kopieën te bewaren, op verschillende soorten opslag, waarvan in elk geval één buiten het kantoor en buiten bereik van het gewone netwerk. Zo is er altijd een kopie die een brand, diefstal of ransomware-aanval overleeft. Voor de praktische uitwerking verwijzen we naar onze gids over data back-up voor het mkb en naar het artikel over cloudbackup en snelherstel.
5. Schrijf de herstelprocedure uit
Per kritiek systeem beschrijft u kort: wie start het herstel, waar staat de back-up, hoe zet u hem terug, hoe controleert u of alles werkt en wie geeft het sein dat de medewerkers weer aan de slag kunnen. Schrijf het zo dat een collega of uw ICT-partner het kan uitvoeren als de persoon die het normaal doet op vakantie is.
6. Leg communicatie en rollen vast
Wie belt de ICT-partner? Wie informeert klanten? Wie beslist of er een datalekmelding moet komen? Zet namen en telefoonnummers in het plan, en bewaar een geprinte versie. Als uw e-mail en bestanden onbereikbaar zijn, is een digitaal plan dat ook.
7. Test, oefen en werk bij
Plan een vast moment, bijvoorbeeld elk halfjaar, om een herstel echt uit te voeren en het plan bij te werken. Elke nieuwe applicatie, medewerker of leverancier is een reden om het document te herzien.
Wat er in het document zelf moet staan
Een goed herstelplan voor een klein bedrijf past vaak op vier tot acht pagina’s. Gebruik deze checklist als inhoudsopgave:
- Doel en reikwijdte: voor welke systemen en locaties geldt het plan?
- Contactlijst: interne verantwoordelijken, ICT-partner, hostingpartij, internetprovider, verzekeraar, en eventueel een forensisch specialist.
- Systeemoverzicht met prioriteit, RTO en RPO.
- Back-upoverzicht: wat wordt geback-upt, hoe vaak, waar, hoe lang bewaard en wanneer het laatst getest.
- Herstelprocedures per systeem, in heldere stappen.
- Noodwerkwijze: hoe werkt u tijdelijk door als een systeem uitvalt (bijvoorbeeld telefonie doorschakelen naar mobiel, facturen tijdelijk handmatig).
- Meldprocedure datalekken: wie beoordeelt, wie meldt, binnen welke termijn.
- Testlogboek: datum, wat is getest, wat ging goed, wat moet beter.
Ransomware: herstellen is meer dan een back-up terugzetten
Ransomware is voor veel mkb’ers het scenario waarvoor een herstelplan het hardst nodig is. En juist hier gaat het vaak mis, omdat men denkt dat een back-up terugzetten genoeg is.
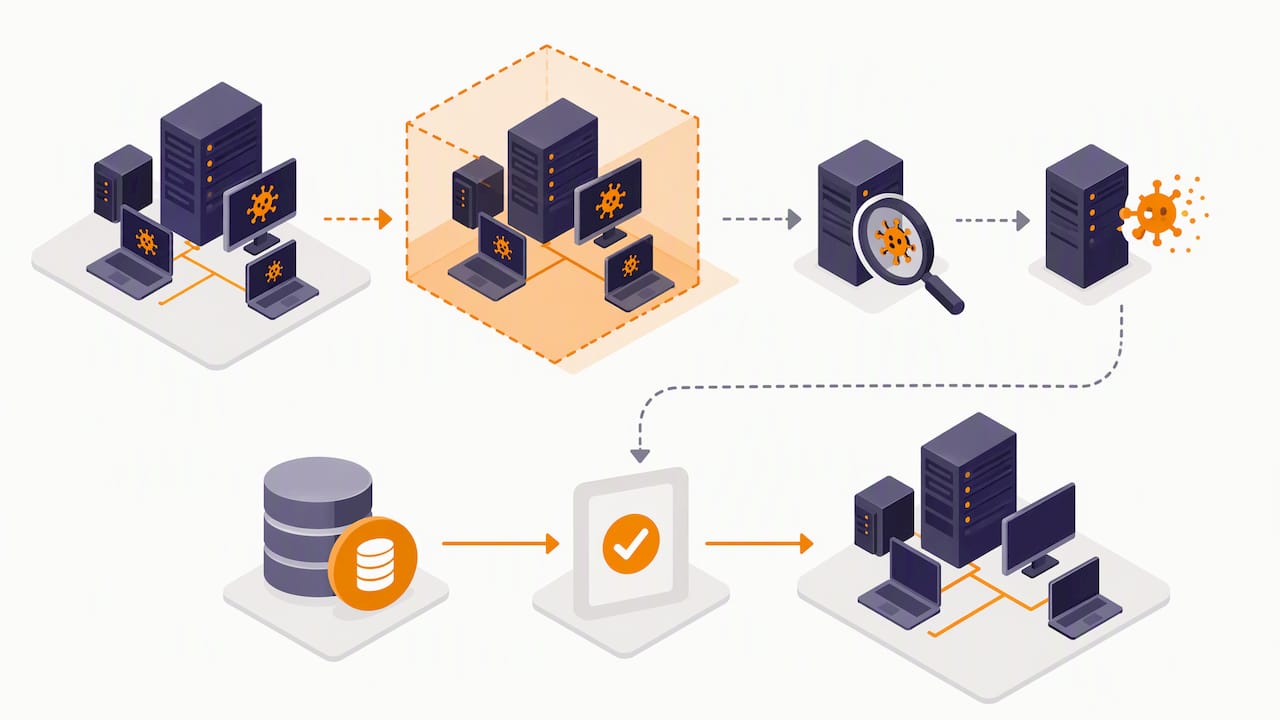
De Autoriteit Persoonsgegevens wijst erop dat u na een ransomware-aanval eerst de omvang van de inbreuk moet vaststellen, en dat daarvoor technisch onderzoek nodig is, vaak digitaal forensisch onderzoek. De kwaadaardige software kan zich bovendien al in uw back-ups bevinden. Zet u die zonder controle terug, dan haalt u de besmetting gewoon weer binnen. Herstellen betekent dus: de malware verwijderen, de back-up op integriteit controleren en pas dan terugzetten.
Daarnaast is er de meldplicht. Bij een datalek moet u dit binnen 72 uur na ontdekking melden bij de Autoriteit Persoonsgegevens, tenzij het lek waarschijnlijk geen risico oplevert voor de betrokkenen. Is er een hoog risico voor hun rechten en vrijheden, dan moet u ook de betrokkenen zelf zo snel mogelijk informeren. Bij complexe incidenten wacht u niet tot het onderzoek klaar is: u doet een voorlopige melding binnen de termijn en vult die later aan. De AP heeft een handig stappenplan voor wanneer u een datalek heeft dat u als bijlage bij uw herstelplan kunt voegen.
Twijfelt u bij een concreet incident of u moet melden, of of u betaalt, neem dan direct contact op met uw ICT-partner en een jurist of privacyspecialist voordat u beslissingen neemt. Meer over voorkomen leest u in ons artikel over de beste ransomwarebescherming voor het mkb.
Afhankelijk van leveranciers: de 3 A’s
Bijna geen mkb-bedrijf draait zijn ICT nog helemaal zelf. Website, e-mail, boekhouding en telefonie zitten bij externe partijen. Dat is meestal verstandig, maar het verplaatst een deel van uw risico naar die leveranciers. Het Digital Trust Center merkt in zijn handvat voor keteninventarisatie op dat IT-dienstverleners aantrekkelijke doelwitten zijn: wordt er één gehackt, dan kunnen aanvallers mogelijk direct bij alle aangesloten klanten komen.
Het advies is de methode van de 3 A’s:
- Afhankelijkheden in kaart brengen: welke leverancier levert welk onderdeel, en wat gebeurt er als die uitvalt?
- Afspraken maken: leg concreet vast hoe de leverancier risico’s beperkt, hoe snel die reageert en wat er gebeurt bij een incident.
- Alternatieven regelen: zorg voor een tijdelijke werkwijze als een dienstverlener er niet is.
Een belangrijk punt: veel ondernemers gaan ervan uit dat hun ICT-partner “de back-ups wel regelt”. Maar de verantwoordelijkheid voor uw data en uw continuïteit blijft altijd bij u als ondernemer. Alleen het woord “hosting” of “beheer” in een contract is niet genoeg. Leg expliciet vast wie de back-ups beheert, wie de monitoring doet en wie het herstel periodiek test. In ons artikel wie is verantwoordelijk voor back-ups binnen uw bedrijf werken we dit verder uit.
Oefenen: het verschil tussen een plan en een papiertje
Een herstelplan dat nooit geoefend is, bevat bijna altijd fouten: een wachtwoord dat niet meer klopt, een back-up die al maanden mislukt, een telefoonnummer van iemand die vertrokken is. Het Digital Trust Center benadrukt dat cyberoefenen, bijvoorbeeld het naspelen van een ransomware-aanval, ondernemers en hun teams helpt om rustig te reageren, de communicatie met klanten te stroomlijnen en te toetsen of het herstel echt binnen de afgesproken tijd lukt.
Een oefening hoeft niet groot te zijn. Drie vormen die goed werken in een klein bedrijf:
- De tafeloefening: zet het team een uur bij elkaar en speel een scenario door. “Het is maandagochtend, alle bestanden zijn versleuteld. Wat doen we?” U ontdekt snel waar het plan gaten heeft.
- De hersteltest: laat één bestand, één mailbox of één complete server terugzetten uit de back-up en meet hoe lang dat duurt. Vergelijk de uitkomst met uw RTO.
- De checklist met een breed team: de overheid raadt aan de Readiness Checklist tegen Ransomware in te vullen met mensen uit verschillende hoeken, dus niet alleen ICT maar ook beleid, processen en juridische zaken. Zo prioriteert u verbeteringen op urgentie, haalbaarheid en budget, in plaats van lukraak in techniek te investeren.
Vergeet ook uw medewerkers niet. Veel incidenten beginnen bij een klik op een verkeerde link. Onze 7 tips voor cybersecurity awareness in kleine bedrijven zijn een goed vertrekpunt.
Hoe wij naar herstel kijken
We zien het bij ondernemers keer op keer: een disaster recovery plan wordt pas serieus genomen op de dag dat het nodig is. Dan blijkt de back-up op een externe schijf te staan die al een jaar niet is aangesloten, of weet niemand meer wie het beheerwachtwoord van de website heeft. Dat is geen kwestie van onwil. Ondernemers hebben het druk met hun eigen vak, en ICT hoort dan gewoon te werken.
Daarom geloven we niet in herstelplannen die vooral indruk maken. We geloven in een plan dat klein genoeg is om te onderhouden, met afspraken die helder zijn: wat wordt er geback-upt, hoe vaak, waar, en wie test het. En in een partner die u direct kunt bellen als het misgaat, zonder eerst door een ticketsysteem te moeten. Snel schakelen is tijdens een storing het allerbelangrijkste; wij streven ernaar problemen binnen één dag op te lossen.
Onze ervaring met organisaties als de TU Eindhoven en JCI Breda leert dat de beste herstelplannen beginnen met een eerlijke inventarisatie. Wat heeft u echt, wat heeft u echt nodig, en waar zitten de zwakke plekken? Pas daarna kiest u techniek. Zo voorkomt u dat u te veel betaalt voor oplossingen die u niet nodig heeft, of juist te weinig regelt waar het ertoe doet.
— Ken
Uw herstel laten regelen door NLXS
Wilt u weten hoe uw bedrijf er nu voor staat? Met een ICT-scan brengen we uw systemen, back-ups en afhankelijkheden in kaart en adviseren we wat er nodig is voor een realistisch herstelplan. Daarna kunnen we het beheer ook voor u oppakken, met diensten als hosted online back-up, hosted serverbeheer en hosted werkplekbeheer, tegen een vast maandbedrag zonder verrassingen. Bekijk onze ICT-diensten voor het mkb of neem contact met ons op voor een persoonlijk gesprek.
Veelgestelde vragen
Wat is het verschil tussen een disaster recovery plan en een continuïteitsplan?
Een continuïteitsplan gaat over hoe uw hele bedrijf blijft functioneren bij een verstoring, inclusief personeel, locatie en klantcontact. Een disaster recovery plan is het ICT-deel daarvan: hoe u systemen en data herstelt. Voor een klein bedrijf kunnen beide prima in één document staan.
Hoe vaak moet ik mijn herstelplan testen?
Een gangbare praktijk is minstens één keer per jaar een volledige hersteltest en een tafeloefening, en daarnaast een korte controle na elke grote wijziging, zoals een nieuwe server, applicatie of leverancier. Het Digital Trust Center adviseert om back-ups periodiek te testen en scenario’s te oefenen. Hoe kritischer uw systemen, hoe vaker u test.
Is mijn ICT-partner verantwoordelijk als mijn data verloren gaat?
De eindverantwoordelijkheid voor uw data en continuïteit blijft bij u als ondernemer. Uw partner is alleen verantwoordelijk voor wat u concreet in het contract afspreekt. Leg daarom vast wie de back-ups beheert, bewaakt en test, en hoe snel er gereageerd wordt bij een storing.
Moet ik een ransomware-aanval altijd melden?
Als er persoonsgegevens betrokken zijn, is het in de regel een datalek dat u binnen 72 uur bij de Autoriteit Persoonsgegevens meldt, tenzij het waarschijnlijk geen risico oplevert voor de betrokkenen. Bij een hoog risico informeert u ook de betrokkenen zelf. Twijfelt u, doe dan een voorlopige melding en vul die later aan.
Hoe lang is een goed herstelplan voor een klein bedrijf?
Vaak vier tot acht pagina’s. Belangrijker dan de lengte is dat het actueel is, dat de juiste mensen het kennen en dat er een geprinte versie ligt voor als uw systemen onbereikbaar zijn.
Bronnen
- Digital Trust Center: Pas integraal risicomanagement toe
- Digital Trust Center: Weet wat je moet doen bij een crisis
- Digital Trust Center: Handvat voor keteninventarisatie (pdf)
- Autoriteit Persoonsgegevens: Zo meldt u een datalek
- Autoriteit Persoonsgegevens: Datalek door ransomware
- Autoriteit Persoonsgegevens: Stappenplan, kom in actie bij een datalek (pdf)
- Digitale Overheid: Checklist, hoe digitaal weerbaar is jouw organisatie?
Reacties0
Nog geen reacties
Deel als eerste uw gedachten.
Meld u aan of registreer u om een reactie te plaatsen.