


Wat is EDR? Uitleg over eindpuntdetectie en respons
Wat is EDR precies en waarom is het onmisbaar?
EDR staat voor Endpoint Detection and Response, een beveiligingstechnologie die apparaten zoals laptops, servers en smartphones continu bewaakt op verdachte activiteiten en daar automatisch op reageert. Waar traditionele antivirussoftware bekende bedreigingen blokkeert aan de hand van een database met handtekeningen, gaat EDR een stap verder: het analyseert gedrag en signaleert afwijkingen, ook als de aanval nog nooit eerder is gezien.
Dat verschil is niet klein. Aanvallen zonder bestanden, zero-day exploits en ransomware omzeilen antivirussoftware regelmatig. EDR pakt precies die categorie bedreigingen aan die anders onopgemerkt blijven.
De kerneigenschappen van een EDR-systeem op een rij:
- Continue monitoring van alle eindpunten, 24 uur per dag
- Gedragsanalyse op basis van procesuitvoeringen, registerwijzigingen en netwerkverbindingen
- Automatische detectie van afwijkend gedrag, ook zonder bekende malwarehandtekening
- Directe respons, zoals het isoleren van een besmet apparaat of het stoppen van een schadelijk proces
- Forensische logging voor onderzoek na een incident
Eén praktische noot: de term EDR duikt ook op als afkorting voor een commercieel kredietinformatiebureau. Dat heeft niets te maken met cybersecurity. Wie zoekt naar eindpuntbeveiliging, zit in een volledig ander domein.
Hoe werkt EDR technisch gezien?
EDR verzamelt continu gegevens van elk eindpunt dat op het netwerk is aangesloten. Denk aan procesuitvoeringen, wijzigingen in het register, netwerkverbindingen en authenticatiegebeurtenissen. Al die telemetriegegevens komen samen in een centrale omgeving waar ze worden geanalyseerd op patronen die op een aanval kunnen wijzen.
De detectie werkt niet op basis van een vaste lijst bekende bedreigingen. EDR gebruikt gedragsanalyse en machine learning om te bepalen wat normaal is voor een eindpunt, en signaleert alles wat daarvan afwijkt. Een proces dat plotseling grote hoeveelheden bestanden versleutelt, een gebruikersaccount dat midden in de nacht verbinding maakt met een onbekende server: EDR markeert dit direct.
Bijzonder effectief is de detectie van zogenoemde bestandsloze aanvallen. Daarbij voert een aanvaller kwaadaardige code uit vanuit het geheugen, via legitieme systeemtools, zonder dat er een verdacht bestand op de schijf verschijnt. Traditionele antivirussoftware ziet dit niet. EDR controleert het gedrag van processen in het geheugen en pikt dit soort aanvallen wel op.
Wanneer EDR een bedreiging detecteert, volgen automatische acties:
- Isolatie van het getroffen eindpunt van het netwerk
- Stoppen van schadelijke processen
- Quarantaine van verdachte bestanden
- Vastlegging van de volledige aanvalsvolgorde voor forensisch onderzoek
Welke functies biedt een EDR-systeem concreet?
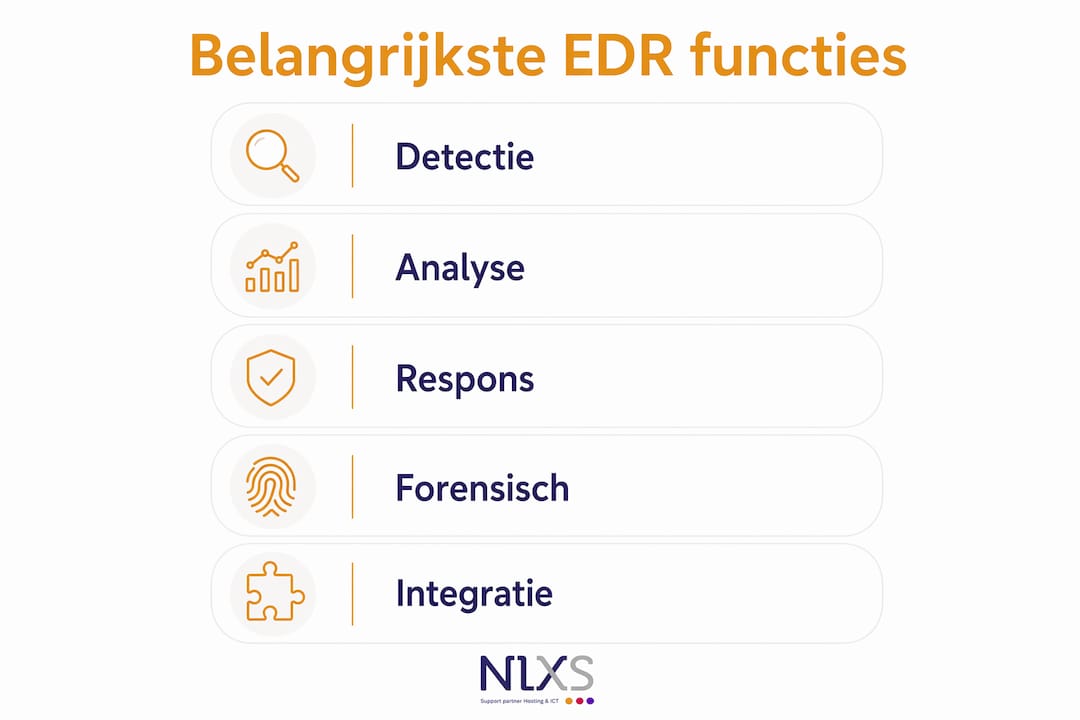
Een goed EDR-systeem doet meer dan alleen alarm slaan. De kracht zit in de combinatie van detectie, respons en inzicht die het beveiligingsteam krijgt.
- Realtime waarschuwingen bij verdacht gedrag, zodat een analist direct kan handelen
- Incidentonderzoek met een gedetailleerde tijdlijn van de aanval, van het eerste moment van binnenkomst tot de verspreiding door het netwerk
- Automatische responsmogelijkheden die een eindpunt binnen seconden van het netwerk kunnen isoleren, lang voordat ransomware zich heeft verspreid
- Forensische data die inzicht geeft in welk proces de dreiging veroorzaakte, welk gebruikersaccount actief was en welke bestanden zijn gewijzigd
- Integratie met bredere beveiligingsoplossingen zoals SIEM-platforms en dreigingsinformatiebronnen
Die forensische diepgang is ook praktisch waardevol buiten het incident zelf. Beveiligingsteams gebruiken de gedetailleerde logs voor oorzaakanalyse, voor rapportages aan het management en voor claims bij een cyberverzekering.
Pro-tip: Zorg dat je EDR-systeem is gekoppeld aan een dreigingsinformatiefeed. Zo profiteert de gedragsanalyse van actuele kennis over aanvalstechnieken en worden nieuwe varianten van bekende aanvallen sneller herkend.
Wat is het verschil tussen EDR, antivirus en XDR?
Het onderscheid tussen deze drie technologieën zit hem in de aanpak, niet alleen in de naam.
Antivirussoftware richt zich op preventie: het vergelijkt bestanden met een database van bekende malwarehandtekeningen en blokkeert wat erin staat. Dat werkt goed voor gangbare, bekende bedreigingen. Maar aanvallen die de preventielaag omzeilen omdat ze onbekend zijn, geen bestanden gebruiken of specifiek zijn ontworpen om handtekeningdetectie te omzeilen, glippen er gewoon doorheen.
EDR werkt juist ná het punt van binnenkomst. Het gaat ervan uit dat sommige bedreigingen erdoorheen glippen en houdt in de gaten wat er daarna gebeurt. Dat is een fundamenteel andere aanname, en een realistischere.
| Kenmerk | Antivirus | EDR |
|---|---|---|
| Primaire functie | Bekende bedreigingen blokkeren | Actieve bedreigingen detecteren en bestrijden |
| Detectiemethode | Handtekeningen en heuristieken | Gedragsanalyse en machine learning |
| Bestandsloze aanvallen | Beperkt | Sterk, via geheugen- en procescontrole |
| Zero-day bescherming | Beperkt | Krachtig, op basis van afwijkend gedrag |
| Respons na detectie | Quarantaine van bestanden | Isolatie, processen stoppen, terugdraaien |
| Forensisch inzicht | Minimaal | Volledig, inclusief aanvalstijdlijn |
XDR (Extended Detection and Response) tilt dit verder op door niet alleen eindpunten te bewaken, maar ook netwerken, cloudomgevingen en e-mailsystemen samen te brengen in één beveiligingsplatform. XDR is in feite een uitbreiding van EDR naar het hele IT-ecosysteem van een organisatie.
Voor de meeste organisaties geldt: antivirus en EDR vullen elkaar aan. Antivirus stopt bekende bedreigingen vroeg in de keten, zodat EDR zijn capaciteit kan richten op de bedreigingen die er echt doorheen glippen. Samen dekken ze de volledige levenscyclus van een aanval op eindpunten.
In welke situaties zetten organisaties EDR in?
EDR is geen luxe voor grote bedrijven alleen. De toepassingen zijn breed en relevant voor elke organisatie die afhankelijk is van digitale systemen.
- Bescherming tegen ransomware: EDR kan een besmet eindpunt binnen seconden van het netwerk isoleren, voordat versleuteling zich verspreidt naar andere systemen. Dat verschil tussen een beperkt incident en een organisatiebrede storing is reëel.
- Monitoring van kritieke infrastructuur: Servers, werkstations en andere eindpunten in productieomgevingen of zorginstelling worden continu bewaakt, ook buiten kantooruren.
- Incidentrespons: Wanneer een aanval plaatsvindt, levert EDR de forensische data die nodig is om te begrijpen wat er is gebeurd, hoe ver de aanval is gevorderd en welke systemen zijn geraakt.
- Naleving van compliancevereisten: Sectoren zoals de financiële dienstverlening en de zorg zijn wettelijk verplicht om eindpunten te beveiligen en incidenten te kunnen documenteren. EDR ondersteunt beide.
- Cyberverzekering: Verzekeraars stellen steeds vaker als voorwaarde dat organisaties aantoonbaar eindpuntbeveiliging hebben ingericht. EDR-rapportages zijn daarvoor bruikbaar bewijs.
- Ondersteuning van interne IT-teams: EDR geeft beveiligingsanalisten de zichtbaarheid en de tools die ze nodig hebben om snel en gericht te handelen, in plaats van te zoeken in logbestanden zonder context.
Organisaties zonder intern beveiligingsteam kiezen soms voor MDR (Managed Detection and Response). Daarbij levert een externe partij de menselijke expertise die nodig is om EDR-meldingen te interpreteren en erop te reageren, zodat ook kleinere organisaties 24/7 detectie en respons kunnen realiseren.
Hoe past EDR in de Nederlandse praktijk?
Nederlandse organisaties werken met dezelfde dreigingen als de rest van Europa, maar de context verschilt. Denk aan de AVG-verplichtingen rond datalekken, de eisen van cyberverzekeraars en de specifieke IT-omgevingen van het mkb. EDR sluit daar goed op aan, mits de implementatie klopt.
Dat laatste is een punt dat in de praktijk regelmatig misgaat. EDR is geen oplossing die je installeert en vergeet. Zonder goed ingewerkte beveiligingsteams leidt EDR tot een stroom meldingen die niemand bijhoudt, wat de waarde van de technologie direct ondergraaft. Dit heet “alert fatigue” en het is een van de meest voorkomende valkuilen bij EDR-implementaties.
Daarnaast vereist de configuratie van automatische responsacties zorgvuldigheid. Een te agressief ingesteld systeem kan bedrijfsprocessen verstoren door eindpunten te isoleren die eigenlijk gewoon doorwerken. De balans tussen snelle respons en minimale bedrijfsimpact is iets wat je instelt op basis van kennis van de eigen omgeving.
NLXS helpt organisaties zoals TU Eindhoven en JCI Breda met betrouwbare ICT-oplossingen die aansluiten op hun specifieke situatie. Goede ICT-beveiliging voor bedrijven begint met inzicht in de eigen omgeving, en dat is precies waar een ICT-scan bij helpt. EDR is daarin één laag, maar wel een essentiële. Combineer het altijd met goede back-ups, want EDR detecteert en reageert, maar herstelt geen verloren data.
Pro-tip: Vraag bij de implementatie van EDR altijd om een testperiode met gesimuleerde aanvallen. Zo zie je of de detectieregels kloppen voor jouw omgeving voordat je de automatische respons inschakelt.
Voor organisaties die hun ICT willen uitbesteden of meer grip willen op hun beveiliging zonder een eigen securityteam op te bouwen, is een gesprek met een vertrouwde ICT-partner de logische eerste stap.
Wat kun je doen als je meer wilt weten over jouw beveiliging?

Wil je weten hoe jouw organisatie er nu voor staat op het gebied van eindpuntbeveiliging? NLXS biedt een gratis ICT-scan waarmee je snel inzicht krijgt in de zwakke plekken in je ICT-omgeving. Geen verrassingen achteraf, gewoon eerlijk advies. Neem contact op via nlxs.nl/ict of plan direct een gratis ICT-scan.
Belangrijkste inzichten
EDR is de beveiligingslaag die detecteert wat antivirus mist, reageert voordat schade zich verspreidt, en het forensisch bewijs levert dat organisaties nodig hebben na een incident.
| Punt | Details |
|---|---|
| EDR bewaakt gedrag, niet alleen bestanden | Het signaleert afwijkend procesgedrag ook wanneer er geen bekende malwarehandtekening bestaat. |
| Bestandsloze aanvallen vereisen EDR | Traditionele antivirus mist aanvallen die via geheugen en systeemtools werken; EDR niet. |
| Antivirus en EDR vullen elkaar aan | Antivirus stopt bekende bedreigingen vroeg; EDR pakt op wat erdoorheen glipt. |
| Menselijke expertise blijft onmisbaar | Zonder goed ingewerkte analisten leidt EDR tot alert fatigue en verminderde effectiviteit. |
| Configuratie bepaalt de impact | Te agressieve automatische respons verstoort bedrijfsprocessen; afstemming op de eigen omgeving is noodzakelijk. |
Reacties0
Nog geen reacties
Deel als eerste uw gedachten.
Meld u aan of registreer u om een reactie te plaatsen.