


8 vragen voor je hosting: wat ISO 27001 wél en níet garandeert
Ja, een hostingprovider met een geldig ISO/IEC 27001:2022-certificaat heeft een aantoonbaar informatiebeveiligingssysteem (ISMS) dat risico’s rond beschikbaarheid, integriteit en vertrouwelijkheid van je data structureel adresseert. Dat betekent minder kans op datalekken, aantoonbare procedures bij incidenten en een leverancier die jaarlijks extern wordt gecontroleerd. Let wel goed op: het certificaat zegt niets over kwaliteit als je niet weet wát precies binnen de scope valt.
Kort samengevat:
- Een ISO 27001:2022-certificaat toont dat een hostingprovider een gestructureerd ISMS heeft, maar zegt niets over de technische maatregelen of de scope.
- Vraag altijd de Statement of Applicability en laatste auditrapporten op om te verifiëren welke maatregelen daadwerkelijk zijn geïmplementeerd en wat de scope is.
- Combineer ISO 27001 met aanvullende standaarden zoals NEN 7510, SOC2 of ISO 27017 voor kritieke data zoals medische dossiers of financiële informatie.
- Een geldig certificaat is niet automatisch actueel of volledig; het is belangrijk om de laatste auditdatum, eventuele bevindingen en de keten van subcontractors te beoordelen.
- Vertel niet alleen om het certificaat te vragen, maar ook naar procedures voor incidenten, hersteltesten en de training van personeel voor een betrouwbare beveiligingspraktijk.
Inhoudsopgave
- Wat is ISO 27001 en waarom is de 2022-versie belangrijk voor hostingproviders?
- Welke aanvullende certificaten en standaarden komen vaak voor bij hosts?
- Wat dekt een ISO 27001-certificaat concreet?
- Welke vragen stel je aan een ISO 27001-hostingprovider?
- Voordelen en beperkingen van ISO 27001 voor hostingklanten
- Hoe verlopen certificering en audits, en wat kost dat?
- Hoe belangrijk is personeelsbewustzijn binnen ISO 27001-compliance bij hosting?
- Welke valkuilen zie je vaak bij ISO 27001-hostingcertificering?
- Hoe passen hostingproviders ISO 27001 in de praktijk succesvol toe?
- Auteursperspectief: praktische prioriteiten bij ISO 27001-hosting
- Hoe helpt NLXS je bij het kiezen van veilige, gecertificeerde hosting?
- Waar controleer je officiële informatie over ISO 27001?
- Bronnen
Wat is ISO 27001 en waarom is de 2022-versie belangrijk voor hostingproviders?
Een ISMS, het hart van ISO/IEC 27001:2022, is een managementsysteem waarmee een organisatie structureel omgaat met informatiebeveiligingsrisico’s. Geen los IT-project, maar een doorlopend proces van risico’s identificeren, maatregelen nemen, resultaten meten en bijsturen. Voor hostingproviders draait dat om toegangsbeheer, fysieke beveiliging van serverruimtes, wijzigingsbeheer en incidentafhandeling.
De versie uit 2022 is nu de actuele norm en verving de editie uit 2013. Belangrijkste verschuiving: meer aandacht voor cloudbeveiliging, dreigingsinformatie en applicatiebeveiliging, precies de onderdelen die voor hosting het zwaarst wegen. Wie vandaag nog een certificaat op de oude norm toont, loopt feitelijk achter.
Een cruciaal onderscheid: ISO 27001 is een beleidskader, geen technische specificatie. De norm verplicht een provider om risico’s te beoordelen en te beheersen, maar schrijft niet voor welke firewall, welk back-upschema of welke encryptiestandaard je moet gebruiken. Twee gecertificeerde hosts kunnen dus behoorlijk verschillende technische keuzes maken en toch allebei voldoen aan de norm.
Welke aanvullende certificaten en standaarden komen vaak voor bij hosts?
ISO 27001 staat zelden alleen. Hostingproviders combineren de norm regelmatig met aanvullende standaarden om specifieke twijfels bij klanten weg te nemen, zo blijkt uit een overzicht van ISO-certificeringen in webhosting.
- NEN 7510: de Nederlandse norm voor informatiebeveiliging in de zorg, onmisbaar als je patiëntgegevens of medische dossiers hosts.
- ISO 9001: kwaliteitsmanagement, geen beveiligingsnorm maar wel een signaal van gestructureerde bedrijfsvoering.
- ISAE 3402 of SOC2: rapportages die operationele controles in detail beschrijven, vooral relevant voor financiële dienstverlening en internationale klanten.
- ISO 27017 en ISO 27018: specifieke aanvullingen op ISO 27001 voor cloudbeveiliging en de bescherming van persoonsgegevens in de cloud.
Voor een gewone webshop is ISO 27001 vaak voldoende. Werk je met medische data, financiële transacties of internationale opdrachtgevers, dan is de combinatie ISO 27001 met NEN 7510 of ISAE/SOC2 vaak de praktische norm.
Wat dekt een ISO 27001-certificaat concreet?
Het meest onderschatte risico bij ISO 27001 hosting is niet het certificaat zelf, maar de scope erachter. Een certificaat kan gelden voor het volledige bedrijf, of alleen voor één datacenter, één team of één product. Zonder die scope te kennen, koop je een keurmerk zonder dat duidelijk is wat het precies dekt.
Hier komt de Statement of Applicability (SoA) in beeld: het document waarin een provider aangeeft welke van de 93 beveiligingsmaatregelen uit de norm daadwerkelijk zijn geïmplementeerd, en waarom bepaalde maatregelen buiten scope blijven. Vraag altijd naar de SoA voordat je een contract tekent.
Praktisch betekent dit: een provider kan gecertificeerd zijn voor toegangsbeheer tot het pand, maar patchmanagement van jouw applicatielaag volledig buiten scope laten. Of back-up- en herstelprocedures wel intern beschrijven, zonder ze extern te laten toetsen. Zoals ook blijkt uit analyses over ISO 27001 in cloudomgevingen, is een certificaat zonder scopebewijs weinig waard.
Welke vragen stel je aan een ISO 27001-hostingprovider?
Een certificaat op de website is geen bewijs, het is een uitnodiging om door te vragen. Gebruik deze checklist bij elk gesprek met een potentiële hostingpartner:
- Scope en SoA: welk deel van de organisatie valt binnen het certificaat, en mag je de Statement of Applicability inzien?
- Auditrapporten: kun je een samenvatting van het laatste auditrapport opvragen, inclusief bevindingen en corrigerende maatregelen?
- Hercertificeringsdatum: wanneer loopt het huidige certificaat af en wanneer vond de laatste surveillance-audit plaats?
- Incidentrespons: hoe snel wordt een klant geïnformeerd bij een beveiligingsincident, en is die procedure getest?
- Back-up en restore-tests: worden herstelprocedures periodiek daadwerkelijk getest, niet alleen op papier beschreven?
- SLA met RTO/RPO: welke hersteltijd (RTO) en welk dataverlies (RPO) garandeert de provider contractueel?
- Patch- en kwetsbaarhedenbeheer: hoe snel worden kritieke kwetsbaarheden verholpen na bekendmaking?
- Subcontractors: welke onderaannemers hebben toegang tot jouw data, en zijn die zelf ook gecertificeerd?
Pro-tip: Vraag niet alleen naar het certificaat, maar naar de auditfrequentie en, indien mogelijk, naar referenties van klanten in een vergelijkbare sector. Een provider die transparant is over bevindingen uit audits, is vaak betrouwbaarder dan een provider die alleen het gouden logo laat zien.
Wil je dit zelf structureel doortrekken bij offertevergelijking, gebruik dan een vaste checklist voor het kiezen van een hostingprovider zodat je elke kandidaat op dezelfde criteria beoordeelt.
Voordelen en beperkingen van ISO 27001 voor hostingklanten
Het grootste voordeel is niet het certificaat, maar het proces erachter. Een provider die serieus werkt aan zijn ISMS, denkt structureel na over risico’s in plaats van reactief te patchen na een incident. Dat merk je terug in aanbestedingen: veel overheids- en zorgorganisaties eisen ISO 27001 als minimale toetredingsvoorwaarde bij leveranciers. Organisaties die de norm serieus doorvoeren, boeken vaak voordelen die verder gaan dan alleen een vinkje op een compliancelijst, zoals blijkt uit analyses over structurele ISO 27001-voordelen.
De beperking is net zo belangrijk. ISO 27001 dekt géén specifieke technische garantie. Een provider kan gecertificeerd zijn en toch een verouderde firewallconfiguratie draaien, zolang het risicoproces daaromheen op papier klopt. Voor kritieke toepassingen (medische data, betalingsverwerking) heb je vaak aanvullende technische audits of penetratietesten nodig, naast het certificaat.
Hoe verlopen certificering en audits, en wat kost dat?
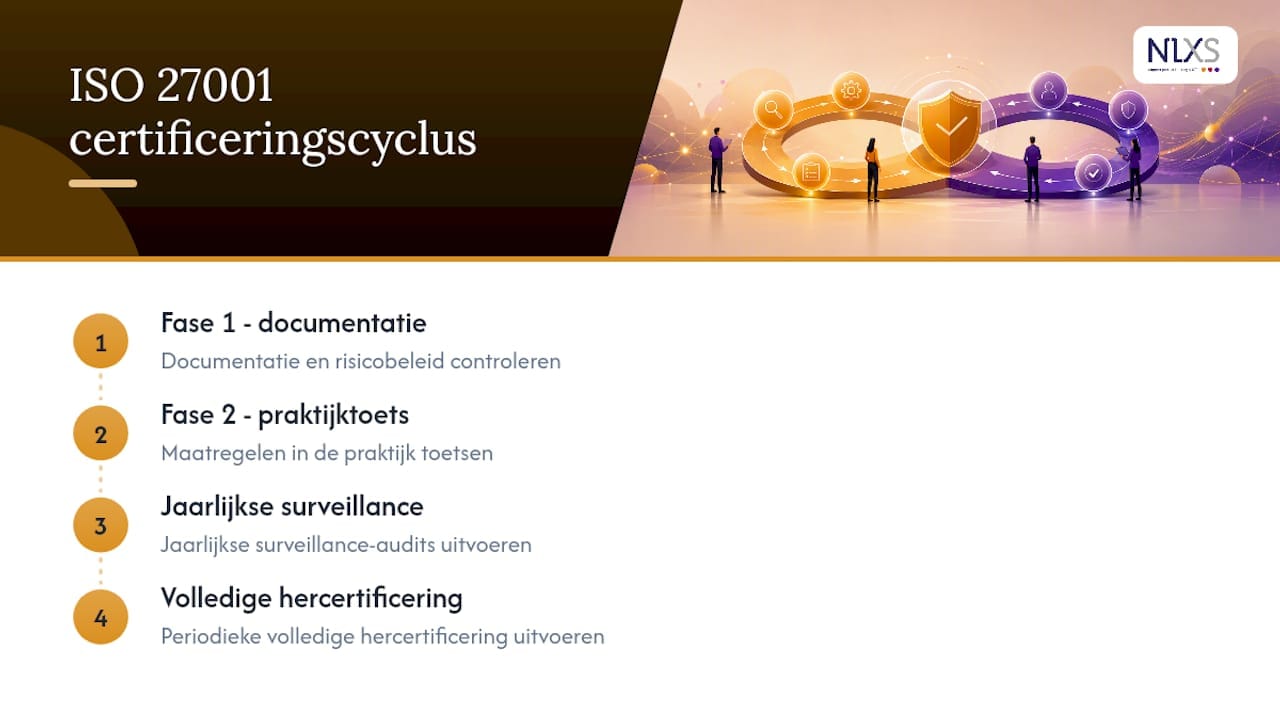
Het certificeringstraject bestaat standaard uit twee fasen: een fase 1-audit waarin de certificerende instelling de documentatie en het risicobeleid controleert, gevolgd door een fase 2-audit waarin ze toetst of de maatregelen ook daadwerkelijk in de praktijk werken. Na toekenning volgen jaarlijkse surveillance-audits, en na een bepaalde periode een volledige hercertificering, zo beschrijft TÜV NORD het proces.
De kosten bestaan uit twee gescheiden posten: interne implementatiekosten (tijd, consultancy, technische aanpassingen) en de externe auditkosten bij de certificerende instelling. De omvang van de organisatie, het aantal locaties en de complexiteit van de IT-omgeving bepalen grotendeels de uiteindelijke prijs. Kijk bij het kiezen van een certificerende instelling naar onafhankelijkheid (accreditatie) en ervaring met hostingomgevingen specifiek, niet alleen naar de laagste offerte.
Hoe belangrijk is personeelsbewustzijn binnen ISO 27001-compliance bij hosting?
Technische maatregelen falen zonder mensen die weten wat ze doen. Dat is geen cliché, het is de reden waarom ISO 27001 expliciet eisen stelt aan bewustzijn en training van medewerkers, niet alleen aan firewalls en encryptie.
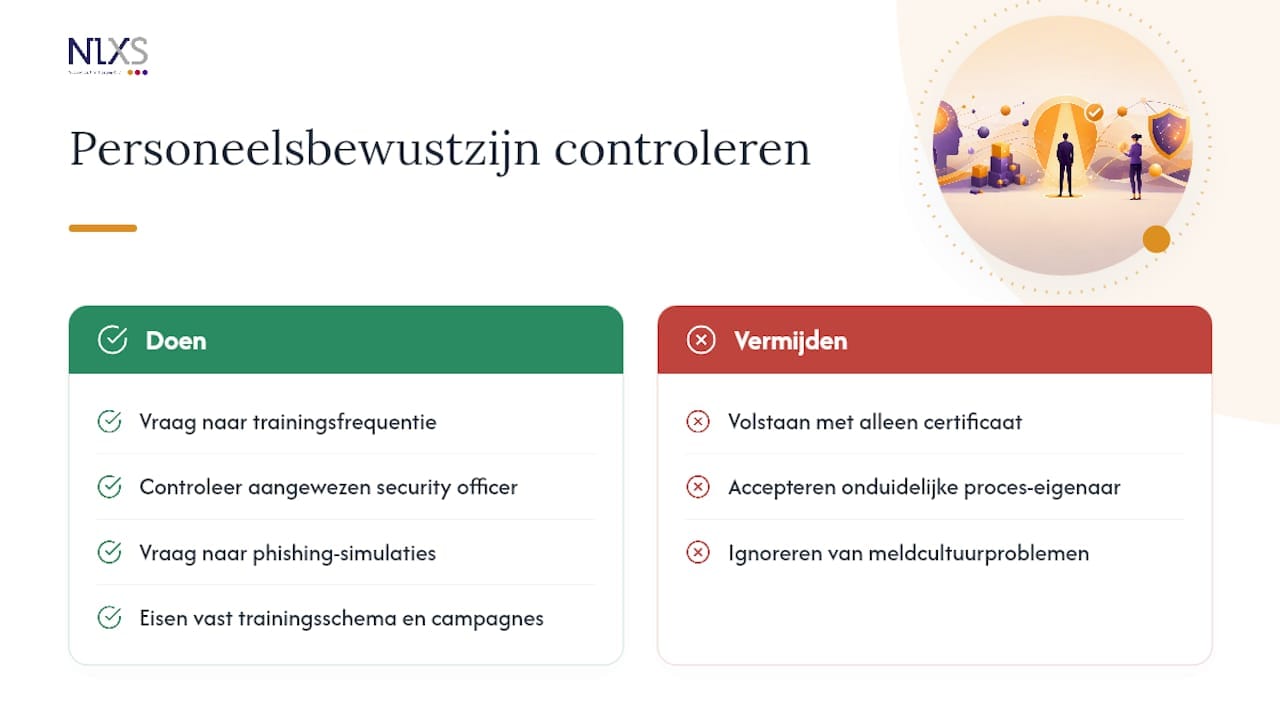
Bij een hostingprovider werkt dit concreet door in wie er toegang heeft tot serverruimtes, wie wachtwoorden beheert en wie mag beslissen over noodprocedures bij een incident. Een technisch team dat niet weet hoe het moet reageren op een phishingpoging, ondermijnt elk beleidsdocument dat op papier klopt. Daarom vraagt de norm om periodieke trainingen, bewustzijnscampagnes en, in veel gevallen, gesimuleerde phishingtests om te checken of het geleerde ook echt beklijft.
Voor jou als klant is dit een onderschat controlepunt. Vraag een provider niet alleen naar technische maatregelen, maar ook naar hoe vaak medewerkers worden getraind en wie binnen de organisatie verantwoordelijk is voor informatiebeveiliging op operationeel niveau. Een provider zonder duidelijke eigenaar van dat proces, ook al staat er een certificaat op de website, loopt een structureel risico dat je als klant erft.
Goede providers maken dit zichtbaar: een aangewezen security officer, een vast trainingsschema en een cultuur waarin medewerkers incidenten durven melden zonder angst voor consequenties. Dat laatste is misschien wel de belangrijkste indicator. Een organisatie waar fouten stilgehouden worden uit angst, ontdekt problemen altijd te laat.
Welke valkuilen zie je vaak bij ISO 27001-hostingcertificering?
De meest voorkomende fout is aannemen dat het certificaat alles dekt. Klanten zien het logo, tekenen het contract en stellen geen vervolgvragen. Zoals eerder beschreven bij scope en SoA, is dat precies waar het misgaat: een certificaat voor de kantoorlocatie zegt niets over het datacenter waar jouw data daadwerkelijk staat.
Een tweede valkuil is het verwarren van certificering met continue naleving. Een organisatie kan het certificaat behalen en vervolgens intern verslappen tot de volgende surveillance-audit. Vraag daarom niet alleen naar het certificaat, maar naar de datum van de laatste audit en of er open bevindingen (non-conformiteiten) zijn die nog opgelost moeten worden.
Providers maken zelf ook vaak dezelfde fout: ze behandelen ISO 27001 als eenmalig project in plaats van doorlopend proces. Dat leidt tot documentatie die bij de fase 2-audit prima is, maar een jaar later niet meer aansluit bij de praktijk omdat systemen zijn veranderd zonder het risicobeleid bij te werken. Het gevolg is een certificaat dat formeel geldig is, maar inhoudelijk uitgehold.
Een derde valkuil, vaak over het hoofd gezien: onderaannemers en subcontractors buiten scope laten. Een hostingprovider kan zelf perfect gecertificeerd zijn, terwijl een deel van de infrastructuur bij een derde partij ligt die niet aan dezelfde eisen voldoet. Vraag daarom altijd expliciet naar de keten, niet alleen naar de provider zelf.
Hoe passen hostingproviders ISO 27001 in de praktijk succesvol toe?
De providers die het goed doen, delen een patroon: ze behandelen het certificaat als resultaat van een werkend proces, niet als doel op zich. Dat uit zich concreet in een aantal herkenbare keuzes.
Ze koppelen risicobeoordelingen aan echte incidenten uit het verleden, in plaats van generieke risicolijsten over te nemen uit een sjabloon. Ze publiceren, of delen op verzoek, samenvattingen van hun laatste audit, inclusief eventuele bevindingen en de genomen correctieve maatregelen. En ze integreren de eisen uit ISO 27001 direct in hun technische inrichting: toegangslogs, versleutelde back-ups, gescheiden netwerksegmenten voor klantomgevingen.
Een terugkerend patroon bij succesvolle implementaties is de koppeling met bredere wet- en regelgeving. Een ISMS dat goed is ingericht, ondersteunt vrijwel automatisch de beveiligingseisen uit de AVG, omdat beide kaders overlappen op punten als toegangsbeheer, datalekprocedures en verwerkersovereenkomsten. Providers die dit slim combineren, besparen zichzelf én hun klanten dubbel werk bij audits en aanbestedingen. Wie zelf met persoonsgegevens werkt, doet er goed aan die overlap te checken bij het kiezen van een AVG-conforme hostingoplossing.
Auteursperspectief: praktische prioriteiten bij ISO 27001-hosting
Het certificaat zelf is minder belangrijk dan wat erachter zit. Wat écht waarde oplevert voor een klant: hoe snel reageert een provider bij een incident, en hoe transparant is die provider over eigen tekortkomingen. Vraag daarom niet alleen om het certificaat, maar om het laatste auditrapport en een concrete SLA met reactietijden. Wie wil migreren naar een gecertificeerde host: begin met scope en SoA opvragen, vergelijk daarna pas op prijs.
— Ken
Hoe helpt NLXS je bij het kiezen van veilige, gecertificeerde hosting?
NLXS is het alternatief voor bedrijven die geen tijd willen steken in het zelf uitpluizen van certificaten, SoA’s en auditrapporten: wij ontzorgen je van technische en compliance-vraagstukken zodat jij je op je eigen bedrijf kunt richten.

Onze aanpak richt zich op snelle probleemoplossing en een transparante prijsstructuur zonder verrassingen achteraf. Verschillende klanten vertrouwen op onze infrastructuuroplossingen omdat wij niet alleen hosting leveren, maar ook meedenken over risicobeheer en operationele continuïteit. Via een ICT-scan kan in kaart worden gebracht waar jouw huidige omgeving kwetsbaar is, en concreet geadviseerd worden welke maatregelen prioriteit hebben.
Twijfel je of je huidige hostingpartner voldoende waarborgen biedt? Bekijk onze managed hosting-oplossing voor het mkb of vraag direct een ICT-scan aan om te ontdekken waar jouw grootste risico’s liggen.
Waar controleer je officiële informatie over ISO 27001?
Wil je claims van een hostingprovider zelf verifiëren? Raadpleeg de officiële ISO/IEC 27001-pagina voor de internationale norm, of de Nederlandse NEN-publicatie voor de vertaalde versie. Voor uitleg over het certificeringsproces zelf biedt TÜV NORD een heldere toelichting. Vraag altijd om de actuele SoA en auditdatum voordat je een certificaat als bewijs accepteert.
Reacties0
Nog geen reacties
Deel als eerste uw gedachten.
Meld u aan of registreer u om een reactie te plaatsen.