


Netwerksegmentatie in het mkb: zo richt u het praktisch in
Bij netwerksegmentatie verdeelt u uw bedrijfsnetwerk in aparte zones, bijvoorbeeld kantoor, gasten, printers en camera’s, en servers. Komt een aanvaller of een virus in één zone binnen, dan zit hij daar vast en kan hij niet zomaar door naar de rest. Voor een mkb-bedrijf is dat geen luxe voor grote ondernemingen. Het is een van de goedkoopste manieren om te zorgen dat één besmette laptop niet uw hele bedrijf platlegt. Vaak kan de zakelijke router of switch die u al heeft het meeste werk doen. In dit artikel leest u wat segmentatie precies is, welke indeling past bij een klein bedrijf, hoe u het stap voor stap invoert en waar het in de praktijk misgaat.
Kort samengevat
- Netwerksegmentatie houdt een aanval niet buiten, maar beperkt de schade als er toch iemand binnenkomt. Volgens het NCSC gaat het erom dat een aanvaller zich niet ongehinderd door uw netwerk kan bewegen.
- Voor de meeste kleine bedrijven zijn drie tot vijf zones genoeg: medewerkers, gasten, slimme apparaten, servers en eventueel beheer.
- Begin met het scheiden van gastwifi en het bedrijfsnetwerk. Breid daarna pas uit naar zones per functie, zoals de financiële administratie.
- Een verkeerde configuratie kan bedrijfskritische processen blokkeren. Breng dus eerst in kaart welke data en systemen u heeft, en test elke wijziging.
- Segmentatie is nooit af. Elk nieuw apparaat, elke nieuwe medewerker en elke nieuwe applicatie vraagt om een controle van de regels.
Inhoudsopgave
- Wat is netwerksegmentatie precies?
- Waarom het mkb hier niet omheen kan
- Valt uw bedrijf onder het mkb?
- Een indeling die past bij een klein bedrijf
- Stappenplan: netwerksegmentatie invoeren zonder storingen
- Veelgemaakte fouten bij segmentatie
- Zelf doen of uitbesteden?
- Hoe wij naar netwerksegmentatie kijken
- Veelgestelde vragen
- Bronnen
Wat is netwerksegmentatie precies?
In een netwerk zonder segmentatie kan elk apparaat in principe met elk ander apparaat praten. De laptop van de receptie ziet de boekhoudserver, de wifi-camera in het magazijn zit naast de NAS met klantgegevens, en de telefoon van een bezoeker op de gastwifi zit soms in hetzelfde netwerk als uw medewerkers. Dat werkt makkelijk, tot er iets misgaat.
Bij segmentatie zet u grenzen. Het NCSC beschrijft netwerksegmentatie als het opdelen van het netwerk in zones op basis van functie en beveiligingsniveau, zodat de impact van een cyberaanval flink kleiner wordt. U kunt indelen op functie (testomgeving tegenover productie, administratie tegenover algemeen kantoor) of op de gevoeligheid van de gegevens (openbaar tegenover vertrouwelijk).
In de praktijk werkt dat met drie bouwstenen:
- VLAN’s (virtuele netwerken): op één fysieke switch maakt u meerdere logisch gescheiden netwerken. Een poort of wifi-netwerk hoort bij één VLAN.
- Firewallregels en ACL’s (toegangslijsten): die bepalen welk verkeer tussen zones wel mag. Bijvoorbeeld: kantoor mag printen, maar de printer mag zelf geen verbinding maken met het kantoornetwerk.
- Aparte wifi-netwerken (SSID’s): een gastnetwerk dat alleen internet krijgt, en een bedrijfsnetwerk dat toegang geeft tot interne systemen.
Het NCSC maakt nog onderscheid tussen segmentatie en segregatie. Bij netwerksegregatie beperkt u het verkeer tussen segmenten nog strenger. Dat is vooral belangrijk voor oude systemen die geen updates meer krijgen, zoals een verouderde machine-pc of een oud kassasysteem.
Waarom het mkb hier niet omheen kan
Veel ondernemers zien cybersecurity als iets voor grote bedrijven. Onderzoek naar hoe ondernemers met minder dan tien medewerkers met digitalisering omgaan laat zien dat hun aandacht vooral naar de dagelijkse gang van zaken gaat. Dat is begrijpelijk, maar juist voor een klein bedrijf kan ransomware fataal zijn. Als alle bestanden versleuteld zijn, kunt u niet factureren, niet leveren en niet plannen. Een grote organisatie heeft daar buffers voor, een bedrijf met twaalf medewerkers meestal niet.
Uitgaan van een inbraak
Het NCSC raadt organisaties aan om te werken volgens het principe van assume breach: ga ervan uit dat een aanvaller al binnen is of binnen kan komen. Dat klinkt somber, maar het is vooral realistisch. Honderd procent veiligheid bestaat niet. Met segmentatie stopt u de horizontale verplaatsing door uw netwerk (lateral movement), zodat een phishingklik bij één medewerker één probleem blijft en geen bedrijfsbrede ramp wordt. In zijn incidentresponsplan voor ransomware noemt het NCSC segmentatie op basis van functionaliteit en beveiligingsniveau dan ook expliciet als inrichtingsprincipe, bij voorkeur volgens zero trust.
Wet- en regelgeving
Verwerkt u persoonsgegevens, en dat doet vrijwel elk bedrijf, dan moet u volgens de AVG passende technische maatregelen nemen. Wat passend is, hangt af van de risico’s en de gevoeligheid van de gegevens. De richtsnoeren van de Autoriteit Persoonsgegevens vragen daarbij ook dat u periodiek beoordeelt of uw maatregelen nog volstaan. Segmentatie helpt om de gevolgen van een datalek te beperken: een inbraak op de gastwifi mag nooit bij uw klantenbestand uitkomen.
Daarnaast is op 15 augustus 2026 de Cyberbeveiligingswet (NIS2) in werking getreden. Die stelt eisen aan ruim 8.000 organisaties die essentiële of belangrijke diensten leveren. Niet elk mkb-bedrijf valt daaronder, maar levert u aan zo’n organisatie, dan kunt u als schakel in de keten wel vragen krijgen over uw beveiliging.
Wilt u weten welke basismaatregelen naast segmentatie het meeste opleveren? In ons artikel over cybersecurity voor het mkb zetten we ze op een rij.
Valt uw bedrijf onder het mkb?
Het woord mkb wordt los gebruikt, maar de KVK hanteert vaste grenzen. Een bedrijf valt in een klasse als het twee jaar achter elkaar aan minstens twee van de drie kenmerken voldoet. De indeling in bedrijfsklassen ziet er zo uit:
| Bedrijfsklasse | Werknemers | Netto-omzet | Balanstotaal |
|---|---|---|---|
| Micro | minder dan 10 | tot € 900.000 | tot € 450.000 |
| Klein | 10 tot 50 | tot € 15 miljoen | tot € 7,5 miljoen |
| Middelgroot | 50 tot 250 | tot € 50 miljoen | hoger |
Voor uw jaarrekening maakt die indeling veel uit. Cybercriminelen kijken er niet naar. Een eenmanszaak met een webshop is net zo goed een doelwit als een installatiebedrijf met tachtig man personeel. Wat wel verschilt, is hoe ver u met segmentatie moet gaan.
Een indeling die past bij een klein bedrijf
U heeft geen twintig zones nodig. Voor de meeste mkb-bedrijven werkt een indeling van drie tot vijf segmenten goed. Hieronder staat een indeling die we vaak als uitgangspunt nemen:
| Segment | Wat hoort erin | Wat mag het | Wat mag het niet |
|---|---|---|---|
| Kantoor | laptops en werkplekken van medewerkers | internet, printers, toegestane servers | beheerinterfaces van netwerkapparatuur |
| Gasten | telefoons en laptops van bezoekers | alleen internet | alles intern |
| Apparaten (IoT) | camera’s, slimme thermostaten, printers, toegangssystemen | alleen de diensten die ze nodig hebben | contact zoeken met kantoor of servers |
| Servers en opslag | NAS, applicatieservers, back-upsystemen | beantwoorden van toegestane verzoeken | vrij internetten |
| Beheer | interfaces van switches, firewall en accesspoints | alleen bereikbaar voor beheerders, met MFA | bereikbaar vanaf gast- of kantoornetwerk |
Heeft u VoIP-telefonie, dan is een apart spraaksegment vaak handig voor de gesprekskwaliteit. Werkt u met een financiële administratie of personeelsdossiers die maar een paar mensen mogen zien, dan kan dat een eigen zone worden. Hoe u die indeling technisch met VLAN’s opbouwt, lichten we toe in ons artikel over welke VLAN-indeling u echt nodig heeft.
Stappenplan: netwerksegmentatie invoeren zonder storingen
Het NCSC waarschuwt dat segmentatie vrij complex is om zelf in te regelen en tot verstoringen kan leiden als u het niet zorgvuldig aanpakt. Werk daarom in kleine stappen.
- Breng in kaart wat u heeft. Maak een lijst van alle apparaten op het netwerk: laptops, telefoons, printers, camera’s, de NAS, de kassa, de wifi-thermostaat. Vaak blijken er meer apparaten te zijn dan iemand dacht.
- Bepaal wat waardevol is. Welke gegevens zijn cruciaal, zoals klantdata, offertes, tekeningen of de boekhouding? Zonder die classificatie geeft segmentatie al snel een vals gevoel van veiligheid: de zones staan er, maar de kroonjuwelen staan in de verkeerde zone.
- Scheid eerst de gastwifi. Dit is de snelste winst en het risico op storingen is klein. Gasten krijgen alleen internet en kunnen niets intern bereiken. De meeste zakelijke accesspoints kunnen dit standaard.
- Zet slimme apparaten apart. Camera’s, printers en andere IoT-apparaten krijgen zelden updates en zijn daardoor een makkelijke ingang. In een eigen zone kunnen ze geen kwaad meer bij uw werkplekken.
- Leg vast welk verkeer tussen zones mag. Begin met “alles dicht” en open alleen wat nodig is. Schrijf bij elke regel waarom hij er is, zodat iemand anders over een jaar nog begrijpt wat er gebeurt.
- Test, en plan het buiten kantoortijd. Controleer na elke wijziging of printen, de boekhoudsoftware, telefonie en back-ups nog werken. Een draaiboek om terug te kunnen draaien voorkomt dat een kleine fout een halve dag stilstand wordt.
Daarna begint het onderhoud. Komt er een nieuwe vestiging, een nieuwe slimme deurbel of een nieuwe cloudapplicatie bij, dan kijkt u opnieuw naar de regels. Hoe een netwerkvernieuwing er in de praktijk uitziet zonder dat medewerkers er last van hebben, leest u in onze case over netwerkvernieuwing zonder downtime.
Veelgemaakte fouten bij segmentatie
Segmentatie werkt alleen als de grenzen ook echt dicht zijn. Dit zijn de fouten die we het vaakst tegenkomen:
- Zones zonder regels. Er zijn VLAN’s gemaakt, maar tussen de VLAN’s mag nog steeds alles. Dan heeft u wel een indeling, maar geen bescherming.
- Openstaande remote access. Veel ransomware komt binnen via extern bereikbaar bureaublad (RDP) of via beheerinterfaces die vanaf internet bereikbaar zijn. Scherm die af met multifactorauthenticatie en strikte toegangscontrole, en zet ze in de beheerzone.
- Overal hetzelfde beheerderswachtwoord. Hebben lokale beheeraccounts op alle pc’s hetzelfde wachtwoord, dan heeft een aanvaller met één wachtwoord alle deuren open, ook over zones heen. In een Windows-omgeving helpt Microsoft LAPS om per apparaat een uniek wachtwoord in te stellen.
- De back-up in dezelfde zone. Staat uw back-up op een NAS die vanaf elke werkplek bereikbaar is, dan versleutelt ransomware die net zo makkelijk. Lees in welke back-up past bij uw mkb hoe u back-ups buiten bereik houdt.
- Eenmalig project in plaats van proces. Na een jaar staan er nieuwe apparaten in de verkeerde zone en zijn er tijdelijke uitzonderingen nooit meer opgeruimd.
Segmentatie is één laag in uw verdediging. Wilt u weten hoe die samenwerkt met back-ups, endpointbeveiliging en bewustwording, kijk dan naar ons overzicht van de beste ransomwarebescherming voor het mkb.
Zelf doen of uitbesteden?
Veel zakelijke routers en switches ondersteunen VLAN’s en toegangslijsten al. Bent u technisch onderlegd en heeft u een overzichtelijk netwerk met één locatie, dan kunt u de gastwifi zelf scheiden. Voor de volgende stappen ligt het anders. Een fout in de regels kan de boekhouding, de telefonie of de kassa blokkeren, en een vergeten uitzondering kan juist een gat openlaten dat u niet ziet.
De afweging is vooral een kwestie van tijd en risico:
| Zelf doen | Uitbesteden aan een ICT-beheerder | |
|---|---|---|
| Kosten | alleen uw eigen uren | vast maandbedrag of eenmalig traject |
| Kennis | u moet VLAN’s, firewallregels en uw apparatuur goed kennen | ligt bij de beheerder |
| Risico op storingen | groter, zeker bij de eerste keer | kleiner door ervaring en een testplan |
| Onderhoud | blijft bij u liggen | doorlopend meegenomen in het beheer |
Voor ondernemers die hun tijd liever aan hun eigen vak besteden, is uitbesteden meestal de logische keuze. In netwerkbeheer voor kleine bedrijven uitgelegd leest u wat zo’n samenwerking inhoudt.
Hoe NLXS u hierbij helpt
Bij NLXS beginnen we met een ICT-scan: we brengen uw netwerk, apparaten en risico’s in kaart voordat er iets verandert. Daarna richten we uw netwerk, wifi en servers in en beheren we die voor u, voor een vast maandbedrag zonder verrassingen. U belt ons direct als er iets is, en we lossen problemen binnen één dag op. Bekijk onze hosted ICT-diensten, van netwerk- en wifibeheer tot online back-up, of neem contact met ons op voor een ICT-scan.
Hoe wij naar netwerksegmentatie kijken
We zien het vaak bij bedrijven die bij ons komen: het netwerk is in de loop van de jaren gegroeid. Er kwam een printer bij, toen een camera, toen een tweede accesspoint dat een stagiair een keer heeft ingesteld. Alles werkt, dus niemand kijkt ernaar. Tot er één keer iets misgaat en blijkt dat alles met alles verbonden is.
Onze ervaring is dat segmentatie vooral rust oplevert. Niet omdat er daarna nooit meer iets gebeurt, maar omdat een probleem klein blijft. Een besmette laptop wordt dan een laptop die we opnieuw inrichten, geen bedrijf dat een week stilligt.
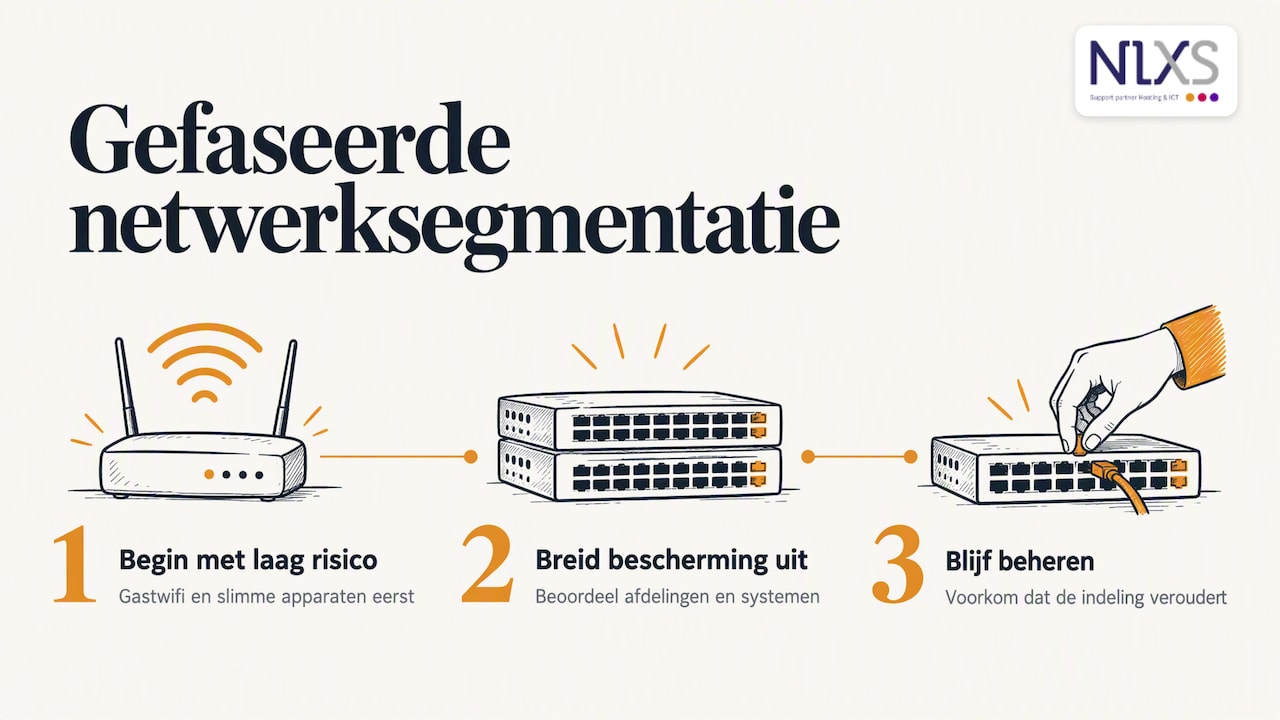
We adviseren daarom nooit om in één keer het hele netwerk om te gooien. We beginnen met wat het meeste oplevert en het minste risico heeft, meestal de gastwifi en de slimme apparaten. Pas als dat goed draait, kijken we samen met u naar de afdelingen en systemen die extra bescherming verdienen. Daarbij geldt altijd dat uw bedrijfsprocessen door moeten blijven draaien. Een veilig netwerk waarin de kassa niet meer werkt, helpt niemand.
En we blijven het bijhouden. Een goede indeling van vandaag is over een jaar verouderd als niemand meekijkt. Daarom zien wij segmentatie als onderdeel van het beheer en niet als een los project.
— Ken
Veelgestelde vragen
Wat is netwerksegmentatie in eenvoudige woorden?
U verdeelt uw netwerk in aparte zones, zoals kantoor, gasten, apparaten en servers, met regels over wat er tussen die zones mag. Raakt één zone besmet, dan kan de aanvaller niet zomaar verder naar de rest. Zo blijft de schade van een aanval beperkt.
Is netwerksegmentatie ook nodig voor een bedrijf met vijf medewerkers?
Ja, al hoeft het voor een klein bedrijf niet ingewikkeld te zijn. Een gescheiden gastwifi en een aparte zone voor printers en camera’s leveren al veel op. Het NCSC noemt segmentatie ook in zijn basisprincipes voor zzp’ers en mkb’ers als maatregel tegen de verspreiding van virussen.
Heb ik nieuwe apparatuur nodig?
Niet altijd. Veel zakelijke routers, switches en accesspoints ondersteunen VLAN’s en toegangsregels al. Consumentenrouters kunnen dat vaak niet of maar beperkt, en dan is vervanging verstandig. Een ICT-scan laat zien wat uw huidige apparatuur kan.
Wat is het verschil tussen een VLAN en een gastnetwerk?
Een gastnetwerk is één toepassing van segmentatie: een apart wifi-netwerk dat alleen internet geeft. Een VLAN is de techniek waarmee u op dezelfde apparatuur meerdere gescheiden netwerken maakt, ook bekabeld. Een gastnetwerk draait daarom vaak op een eigen VLAN.
Hoe vaak moet ik de segmentatie controleren?
Controleer de indeling bij elke grote wijziging, zoals een nieuwe locatie, nieuwe apparaten of een nieuwe applicatie, en daarnaast minstens eens per jaar. De Autoriteit Persoonsgegevens verwacht ook dat u periodiek beoordeelt of uw beveiligingsmaatregelen nog passend zijn. Ruim tijdelijke uitzonderingen daarbij direct op.
Bronnen
- NCSC: Bedrijfsnetwerk beveiligen
- NCSC: Risicobehandeling legacy, focus op netwerksegmentatie
- NCSC: Hoe begin ik met assume breach?
- NCSC: Incidentresponsplan Ransomware
- NCSC: Basisprincipe 3, bescherm systemen, applicaties en apparaten
- NCSC: Cyberbeveiligingswet (NIS2)
- Autoriteit Persoonsgegevens: Richtsnoeren beveiliging van persoonsgegevens
- Digitale Overheid: Digitalisering als uitdaging en kans voor het micro-mkb
- KVK: In welke bedrijfsklasse valt je bedrijf?
- KVK: Waaruit bestaat de jaarrekening?
Reacties0
Nog geen reacties
Deel als eerste uw gedachten.
Meld u aan of registreer u om een reactie te plaatsen.