


IPv6 invoeren in je bedrijf: zo pak je de migratie aan
Begin met dual-stack voor je publieke diensten, zoals de website en mailomgeving, en plan daarna een gefaseerde interne uitrol. Dat geeft je meteen meer adresruimte, een toekomstbestendig netwerk en een betere architectuur zonder dat je bedrijfsvoering stilvalt. Voer eerst een kleine pilot uit en schakel voor de interne migratie een ervaren ICT-partner in, zeker als je netwerk meerdere locaties of veel apparaten telt.
Kort samengevat:
- Alleen kleine bedrijven zonder internationale klanten of complexe infrastructuur kunnen uitstel overwegen, totdat hun hostingprovider ipv6 standaard aanbiedt.
- De implementatie begint met extern zichtbaar maken via dual-stack en duurt meestal twee tot vier weken, gevolgd door een interne migratie van twee tot zes maanden.
- Een eigen /48 prefix biedt meer onafhankelijkheid en is nodig bij meerdere locaties of eigen datacenters, terwijl een providerprefix volstaat voor simpele kantooromgevingen.
- Het blokkeren van ICMPv6-verkeer is funest voor de werking van ipv6, dus gerichte firewallregels en uitgebreide tests zijn essentieel voor een succesvolle migratie.
- Een pilot op één site of dienst met uitgebreide monitoring voorkomt onverwachte problemen voordat de volledige interne uitrol plaatsvindt.
Inhoudsopgave
- Checklist: dit moet je regelen om ipv6 in te voeren in je bedrijf
- Waarom is ipv6 voor bedrijven eigenlijk de moeite waard?
- Hoe pak je de fasering van je ipv6 migratie aan?
- Welke technische stappen komen bij de invoering kijken?
- Hoe kies je het juiste nummerplan en prefix?
- Wat moet je regelen aan beveiliging en interoperabiliteit?
- Hoe zet je een pilot op voordat je breed uitrolt?
- Wie is verantwoordelijk voor de ipv6-uitrol op de lange termijn?
- Hulp nodig bij de invoering van ipv6 in je bedrijf?
- Bronnen
- Veelgestelde vragen
Checklist: dit moet je regelen om ipv6 in te voeren in je bedrijf
Een succesvolle ipv6 implementatie voor een bedrijf begint met vijf concrete acties. Loop ze in deze volgorde af en je voorkomt de meeste valkuilen die IT-teams achteraf alsnog moeten oplossen.
- Vraag ipv6-connectiviteit aan bij je internetprovider. Niet elke aansluiting levert dit standaard; vraag expliciet naar prefix-delegation en de grootte van het toegewezen bereik.
- Controleer welke prefix je krijgt. De meeste providers leveren via DHCPv6 prefix delegation automatisch een blok toe; vraag na of dit een vast of dynamisch bereik is, want dat bepaalt hoe stabiel je adresplan blijft.
- Publiceer AAAA-records voor je website en mailserver. Test daarna met
hostofnslookupof de records extern zichtbaar zijn en of het verkeer daadwerkelijk over ipv6 loopt. - Activeer ipv6 op je randrouters. Check eerst de firmwareversie en de forwarding-capaciteit van de hardware; oudere routers verwerken ipv6-verkeer soms via de trage softwarepad in plaats van hardwareversnelling.
- Bepaal de scope van je pilot en inventariseer apparaten. Leg vast welke systemen meedoen, welke niet, en schrijf een back-out-plan zodat je bij problemen direct kunt teruggaan naar de bestaande ipv4-situatie.
Los daarvan zijn er een paar praktische zaken die je apart moet afvinken:
- Leg vast wie eigenaar is van elke stap, want zonder duidelijke verantwoordelijke blijft een migratie steken in de planningsfase.
- Documenteer elke wijziging in router- en firewallconfiguratie, ook de “kleine” testjes, zodat je bij een storing snel kunt herleiden wat er is aangepast.
- Reserveer tijd voor een rustperiode van minimaal een week tussen fase 1 en fase 2, zodat eventuele DNS-vertragingen zich niet opstapelen met interne wijzigingen.
Waarom is ipv6 voor bedrijven eigenlijk de moeite waard?
Het kernargument is simpel: ipv4 raakt op, ipv6 niet. Waar ipv4 werkt met 32-bit adressen, biedt ipv6 een 128-bit adresruimte, groot genoeg om nooit meer tegen schaarste aan te lopen, ook niet met de groei van IoT-apparaten, sensoren en gekoppelde bedrijfssystemen, meldt Forum Standaardisatie. Dat is geen abstract technisch detail. Elk apparaat dat je toevoegt aan je netwerk, van een slimme deurbel tot een productielijn vol sensoren, heeft een eigen adres nodig. Bij ipv4 loopt dat vroeg of laat vast op NAT-constructies die complexer worden naarmate je groeit.
Er is ook een strategisch argument. SIDN wijst erop dat bedrijven die ipv6 al hebben ingericht, zich onderscheiden als toekomstgericht. Dat speelt vooral mee bij aanbestedingen en bij samenwerking met internationale klanten of leveranciers die zelf al ipv6-only draaien.
Wanneer kun je uitstel wel verantwoorden? Voor een klein mkb-bedrijf zonder internationale klanten, zonder eigen datacenter en met een simpele webshop op een gedeelde hostingomgeving is uitstel vaak nog te billijken. Migreer je site zodra je hostingpartner het toch al standaard aanbiedt, en wacht niet op een aparte deadline.
Urgentie ontstaat wel zodra je een van deze signalen herkent: je werkt met internationale klanten of partners die zelf al ipv6-only zijn, je overheidsopdrachtgever stelt het als aanbestedingseis, of je infrastructuur groeit richting honderden verbonden apparaten. In die gevallen is wachten geen neutrale keuze meer, maar een risico dat later duurder wordt om te repareren.
Hoe pak je de fasering van je ipv6 migratie aan?
De aanbevolen route in Nederland is helder: eerst extern, dan intern. Forum Standaardisatie beschrijft dit als de meest logische volgorde, omdat externe diensten het meeste zichtbare risico en de meeste zichtbare winst opleveren.
- Fase 1, extern zichtbaar maken. Richt dual-stack in voor je publieke diensten: website, mailserver en eventuele klantportalen. Vraag de prefix aan bij je provider, configureer de randrouter, voeg AAAA-records toe en test de bereikbaarheid extern. Reken op een doorlooptijd van twee tot vier weken, afhankelijk van hoe snel je provider en hostingpartij schakelen.
- Fase 2, interne uitrol. Inventariseer alle interne apparaten en systemen, bepaal je nummerplan, controleer compatibiliteit van switches en werkplekken, en richt de beveiligingsregels in voordat je iets live zet. Deze fase duurt meestal twee tot zes maanden, afhankelijk van de grootte van je netwerk en het aantal legacy-systemen dat nog niet ipv6-klaar is.
Het grootste budgetrisico zit niet in de externe fase, maar in de interne. Oude netwerkapparatuur die geen ipv6-hardwareversnelling ondersteunt, kan latentieproblemen geven zodra je écht gaat schakelen, wat in de praktijk vaak een onvoorziene vervangingsronde van switches of routers oplevert.
Schakel een partner in zodra je merkt dat je eigen team de interne inventarisatie niet binnen een paar weken rond krijgt, of zodra je meerdere locaties met verschillende netwerkleveranciers moet samenbrengen. Een ICT-consultancytraject voorkomt dat de migratie half blijft liggen naast de dagelijkse ICT-brandjes.
Welke technische stappen komen bij de invoering kijken?
Dit is het punt waar plannen overgaat in uitvoeren. De technische kant van een ipv6 implementatie voor je bedrijf valt uiteen in vier controleblokken.
Netwerkapparatuur controleren. Ga na of je routers en switches ipv6 native ondersteunen in de forwarding-plane, niet alleen via software-emulatie. Oudere core-routers verwerken ipv6-pakketten soms zonder hardwareversnelling, wat bij hoge belasting tot merkbare vertraging leidt, waarschuwt een technische analyse van Telecomate. Update firmware waar nodig voordat je verder gaat.
Servers en webservers checken. Controleer of je besturingssysteem en webserversoftware, of dat nu Apache, IIS of NGINX is, ipv6 correct afhandelen. Voeg vervolgens de AAAA-records toe in je DNS naast de bestaande A-records, precies zoals de SURF-handleiding stap voor stap beschrijft.
Testen en valideren. Gebruik de volgende commando’s om te controleren of alles werkt zoals bedoeld:
ipconfig /all(Windows) ofifconfig(Linux/macOS) om te zien of het apparaat een ipv6-adres heeft gekregen.netstat -6om actieve ipv6-verbindingen te bekijken.host -t AAAA jouwdomein.nlofnslookup -type=AAAA jouwdomein.nlom te controleren of het AAAA-record extern zichtbaar is.curl -6 https://jouwdomein.nlom te forceren dat het verzoek via ipv6 loopt, en zo te bevestigen dat de webserver daadwerkelijk antwoordt.
Pro-tip: Test altijd vanaf een netwerk buiten je eigen kantoor, bijvoorbeeld via mobiel internet met ipv6-ondersteuning. Binnen je eigen netwerk kunnen lokale DNS-caches een vertekend beeld geven van wat de buitenwereld daadwerkelijk ziet.
Monitoren na livegang. Houd na de livegang de reachability en latency in de gaten, en controleer serverlogs op ipv6-specifieke foutmeldingen. Bouw een fallback-scenario in waarbij verkeer automatisch teruggrijpt naar ipv4 als een ipv6-verbinding faalt, zodat klanten nooit merken dat er iets migreert. Bij netwerken met veel automatisch toegewezen apparaten is monitoring extra belangrijk, want DHCPv6 prefix delegation kan bij providerwissels leiden tot onverwachte adreswijzigingen die je pas merkt als een dienst plotseling onbereikbaar is.
Hoe kies je het juiste nummerplan en prefix?
De keuze tussen een prefix van je provider en een eigen blok bepaalt hoe onafhankelijk je later bent. Een PA-prefix (provider allocated) krijg je automatisch van je internetprovider en is de eenvoudigste weg: geen aanvraagproces, geen lidmaatschap, direct te gebruiken. De keerzijde is verhuisbaarheid. Wissel je van provider, dan wissel je ook van adresblok en moet je alles herconfigureren.
Een PI-prefix (provider independent), aangevraagd via RIPE NCC, blijft eigendom van je bedrijf, ongeacht welke provider je gebruikt. Dat is vooral relevant voor bedrijven met meerdere internetverbindingen, eigen datacenterruimte of plannen om ooit van provider te wisselen zonder het hele netwerk opnieuw te moeten adresseren.
Wanneer vraag je een eigen /48 aan? Zodra je meerdere locaties beheert, eigen infrastructuur host of onafhankelijkheid van je provider belangrijk vindt voor de continuïteit van je bedrijf. Voor een enkelvoudige kantooromgeving met één internetverbinding volstaat een providerprefix ruimschoots.
Voor de praktische inrichting van je nummerplan geldt een paar vaste vuistregels:
- Werk hiërarchisch: verdeel je toegewezen ruimte logisch over vestigingen, afdelingen en functies, net zoals je dat bij een ipv4-nummerplan al deed.
- Reserveer standaard een /64 per subnet, ook als dat subnet maar een handvol apparaten telt; dat is de RIPE-standaard en voorkomt latere herstructurering.
- Documenteer elke toewijzing in een centraal overzicht, inclusief welke afdeling of dienst welk blok gebruikt.
Wie dat overzicht wil professionaliseren, vindt praktische aanknopingspunten in een gids voor ip-adresbeheer en in de stappen om ip-conflicten op kantoor te voorkomen.
Wat moet je regelen aan beveiliging en interoperabiliteit?
Ipv6 introduceert een paar beveiligingsvalkuilen die met ipv4 minder voor de hand liggen. De belangrijkste: ICMPv6 mag je niet zomaar blokkeren. Waar beheerders bij ipv4 vaak reflexmatig ICMP-verkeer dichtzetten, is dat bij ipv6 functioneel schadelijk. Neighbor Discovery, een kernonderdeel van hoe ipv6-apparaten elkaar vinden op het netwerk, loopt via ICMPv6, meldt SIDN. Blokkeer je dat volledig, dan werkt de basisadressering niet meer.
Stel in plaats daarvan expliciete, gerichte firewallregels in:
- Sta de noodzakelijke ICMPv6-types toe (Neighbor Discovery, Router Advertisement) en blokkeer alleen wat écht risico oplevert.
- Richt firewallbeleid apart in voor ipv6, kopieer nooit klakkeloos je bestaande ipv4-regels; de protocollen werken fundamenteel anders.
- Combineer de migratie met bestaande beveiligingsstandaarden zoals DNSSEC en TLS, precies zoals Forum Standaardisatie aanraadt bij elke moderne netwerkmigratie.
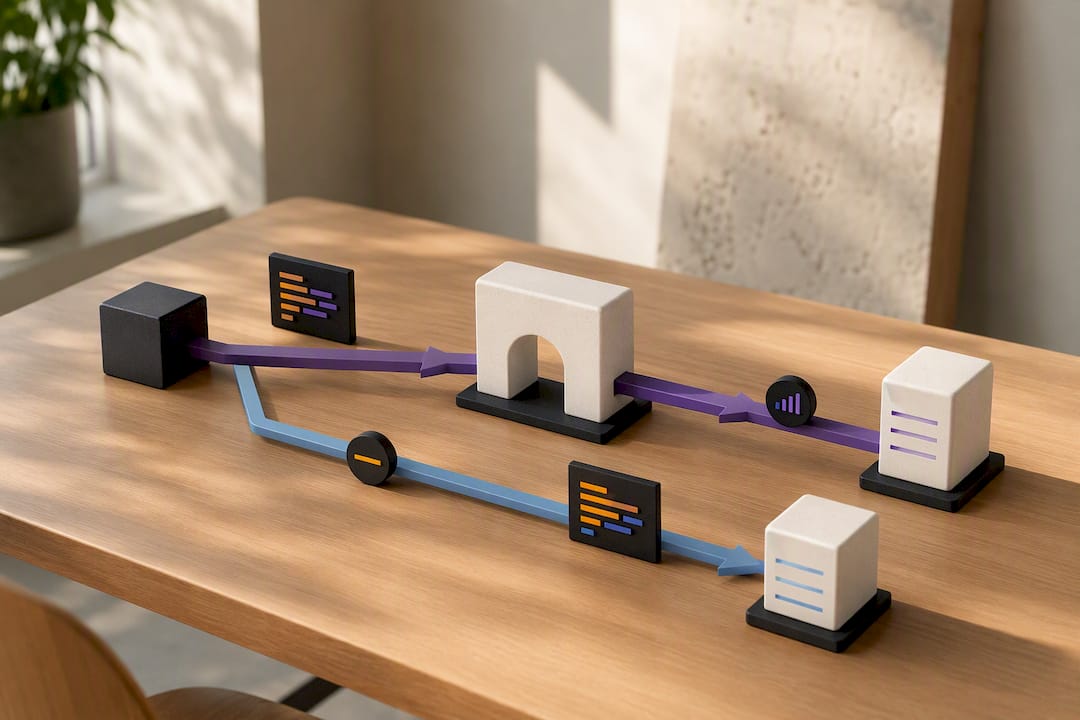
Wanneer heb je NAT64/DNS64 of tunnels nodig? Als een deel van je infrastructuur nog puur ipv4 draait en niet op korte termijn te migreren is, overbrugt NAT64/DNS64 de vertaling tussen beide protocollen. Tunnels zijn nuttig als tussenoplossing tijdens de overgangsperiode, maar breng ze nooit permanent in productie: elke vertaling- of tunnellaag is een extra aanvalsvlak en een extra plek waar iets kan vastlopen.
Pro-tip: Vraag je firewallleverancier expliciet naar ipv6-ondersteuning in de logging. Sommige oudere firewalls registreren ipv6-verkeer wel, maar tonen het niet correct in het dashboard, waardoor incidenten onopgemerkt blijven. Wie de eigen regels wil aanscherpen, vindt een praktisch overzicht in de kieshulp voor firewallregels voor het mkb.
Hoe zet je een pilot op voordat je breed uitrolt?
Begin klein. Kies één site, één VLAN of één dienst als proefomgeving, niet je hele netwerk in één keer. Dat beperkt de impact van fouten en geeft je team ruimte om te leren zonder dat een misconfiguratie meteen bedrijfskritische systemen raakt.
Bepaal vooraf wat succes betekent: is de dienst extern bereikbaar via ipv6, blijft de latency vergelijkbaar met ipv4, en werkt de fallback naar ipv4 zodra er iets misgaat? Test dat met reachability-checks, performance-metingen en uitgebreide logging, zodat je precies ziet waar eventuele compatibiliteitsproblemen ontstaan.
- Zet de pilot op met Router Advertisements en eventueel DHCPv6-lite, zodat beheerders ervaring opbouwen zonder de volledige adresruimte meteen in productie te nemen.
- Bewaar minimaal twee weken aan logs voordat je concludeert dat de pilot geslaagd is; sommige interoperabiliteitsproblemen komen pas naar boven bij piekbelasting.
- Breid pas uit naar de rest van het netwerk als de pilot minimaal een volledige werkweek zonder incidenten heeft gedraaid.
Voor bedrijven die deze stap liever niet zelf uitvoeren, zijn er gerichte ICT-scans om vast te stellen hoe ipv6-klaar de bestaande infrastructuur is, gevolgd door begeleide migratietrajecten en hosting met ipv6-ondersteuning.
Een pilot is geen formaliteit maar een risicobeperking: hij laat je zien waar de theorie van het nummerplan botst met de praktijk van verouderde apparatuur, lang voordat die botsing een productieomgeving raakt.
Wie is verantwoordelijk voor de ipv6-uitrol op de lange termijn?
Migratie zonder eigenaarschap verzandt. Wijs één verantwoordelijke aan voor de ipv6-uitrol, ook al is het traject verder verdeeld over meerdere teamleden, en plan periodieke reviews om voortgang en risico’s te bespreken. Zonder die structuur schuift de interne fase steevast op naar “volgend kwartaal”.
Neem ipv6-activiteiten daarnaast standaard op in je change management en security governance. Elke wijziging aan firewallregels of routerconfiguratie die met ipv6 te maken heeft, verdient dezelfde goedkeuringsstappen als een ipv4-wijziging, niet minder.
Op de langere termijn loont het om ipv6-ondersteuning als vast criterium op te nemen bij elke vernieuwing van netwerkapparatuur en bij elke aanbesteding. Zo voorkom je dat je over vijf jaar opnieuw voor dezelfde inhaalslag staat, maar dan met minder tijd om het goed te doen.
— Ken
Hulp nodig bij de invoering van ipv6 in je bedrijf?
Er zijn alternatieven voor lange trial-and-errortrajecten die veel bedrijven doormaken bij een ipv6-migratie: met ondersteuning van ervaren teams voorkom je dat je zelf moet uitzoeken welke router de firmware-update nodig heeft of welke firewallregel Neighbor Discovery per ongeluk blokkeert.

Het begint met een gratis ICT-scan, waarin we in kaart brengen hoe ipv6-klaar je huidige netwerk, servers en hostingomgeving zijn en waar de grootste risico’s zitten. Vanuit die scan bouwen we samen een migratietraject dat past bij jouw situatie, van dual-stack voor je website tot volledige interne uitrol, met managed hosting die ipv6 gewoon standaard ondersteunt. Klanten zoals TU Eindhoven en JCI Breda vertrouwen hierbij op onze aanpak, met een transparante prijsstructuur zonder verrassingen achteraf. Wil je weten waar jouw bedrijf staat? Vraag de gratis ICT-scan aan en je hebt binnen korte tijd een concreet beeld van de vervolgstappen.
Bronnen
Wie de migratie zelf verder wil uitwerken, bewaart best een paar bronnen bij de hand. De Forum Standaardisatie-checklist blijft de meest complete leidraad voor fasering, terwijl de SURF-handleiding de technische commando’s stap voor stap uitlegt. Voor beleidsmatige context en stimuleringsmaatregelen is SIDN de aangewezen bron, en voor adresplanning en de keuze tussen PI en PA blijft RIPE NCC de referentie. Bewaar deze links bij toekomstige aanbestedingen; de eisen rond internetstandaarden veranderen regelmatig.
- Forum Standaardisatie — IPv6
- SURF — Handleiding webserver bereikbaar maken voor IPv6
- SIDN — IPv6 en moderne internetstandaarden
- RIPE NCC — Deployment and operational guidance
Veelgestelde vragen
Hoe zet ik ipv6 aan in mijn bedrijf?
Vraag eerst ipv6-connectiviteit aan bij je internetprovider en activeer dual-stack op je randrouter. Voeg daarna AAAA-records toe aan je DNS voor website en mail, en test de bereikbaarheid met nslookup of curl -6.
Waarom zou ik ipv6 inschakelen als ipv4 nog werkt?
Ipv4 kent een structureel adrestekort, terwijl ipv6 met zijn 128-bit adresruimte die schaarste wegneemt en beter aansluit op de groei van IoT-apparaten, meldt Forum Standaardisatie. Daarnaast profileert ipv6-adoptie je bedrijf als toekomstgericht bij aanbestedingen en internationale samenwerkingen.
Wat is prefix delegation bij ipv6?
Prefix delegation is het proces waarbij je internetprovider automatisch een blok ipv6-adressen (een prefix) toewijst aan je router, meestal via DHCPv6. Dat blok verdeel je vervolgens intern verder over je subnetten, doorgaans in stappen van een /64 per subnet.
Is ipv6 beter dan ipv4 voor mijn bedrijf?
Voor de meeste bedrijven is ipv6 op termijn de betere keuze, dankzij de grotere adresruimte, ingebouwde beveiligingsmogelijkheden en een efficiëntere protocolarchitectuur. Ipv4 blijft echter nog jarenlang naast ipv6 bestaan via dual-stack, dus een directe vervanging is meestal niet nodig, wel een geleidelijke overgang.
Reacties0
Nog geen reacties
Deel als eerste uw gedachten.
Meld u aan of registreer u om een reactie te plaatsen.