


Spam calls blokkeren in zakelijke VoIP: dit werkt écht
De snelste manier om spam calls blokkeren op je zakelijke VoIP-lijn te realiseren, is een combinatie van drie maatregelen: providerfilters met STIR/SHAKEN-verificatie, een Session Border Controller die TLS en SRTP afdwingt, en strikte rate limits met black/whitelists op je PBX. Nummerblokkering los je pas daarna op, als sluitstuk. Wie deze volgorde omdraait, blokkeert symptomen in plaats van de oorzaak.
Kort samengevat:
- Providerfilters en STIR/SHAKEN blokkeren spoofed nummers al voordat ze je netwerk bereiken en kosten vaak niets extra’s.
- Trunk-limieten en het sluiten van ongebruikte SIP-poorten voorkomen snel toll fraud en automatische scanpogingen zonder hardware-investering.
- Een Session Border Controller met TLS en SRTP beschermt tegen spoofing, tolfraude en SIP-floods door verkeer te controleren en versleutelen.
- Het combineren van technische maatregelen met duidelijke procedures, training en regelmatige audits vermindert social engineering risico’s sterk.
- Bij beperkte IT-capaciteit is uitbesteden aan een managed SBC of ICT-partner vaak veel kosteneffectiever dan intern beheer.
Inhoudsopgave
- Prioriteitslijst: wat doe je eerst bij tijdsdruk
- Welke technische maatregelen stoppen spoofing en toll fraud?
- Beleid en training: waarom techniek alleen niet genoeg is
- Hoe voer je dit uit in vier weken?
- Wanneer is uitbesteden slimmer dan zelf beheren?
- Laat je VoIP-beveiliging checken zonder gedoe
- Bronnen
- Veelgestelde vragen
Prioriteitslijst: wat doe je eerst bij tijdsdruk
Niet elke maatregel vraagt evenveel tijd of budget. Als je moet kiezen, begin dan bij de stappen die geen nieuwe hardware vereisen en morgen al effect hebben.
- Activeer providerfilters en STIR/SHAKEN. Veel Nederlandse en Belgische providers bieden deze functies gratis of automatisch aan, en ze filteren spoofed nummers al voordat ze je netwerk bereiken.
- Zet trunk-limieten aan. Een maximum aantal gelijktijdige uitgaande gesprekken stopt toll fraud vaak binnen minuten, zonder dat je één regel code aanpast.
- Sluit ongebruikte SIP-poorten. Dit kost een halve dag werk en sluit het grootste deel van automatische scanpogingen direct af.
- Schakel een SBC in of huur er een. Dit vraagt meer voorbereiding, dus plan dit als tweede fase.
- Schakel externe hulp in bij forensische loganalyse. Zodra je afwijkende belpatronen ziet die je zelf niet kunt duiden, is een gespecialiseerde partij sneller dan zelf uitzoeken.
Providerfilters en trunk-limieten zijn de snelle winst. De SBC en loganalyse zijn het fundament waarop je daarna verder bouwt.
Welke technische maatregelen stoppen spoofing en toll fraud?
Een Session Border Controller vormt de kern van elke serieuze verdediging tegen spam- en scam-oproepen op zakelijke VoIP. De SBC bewaakt het verkeer tussen je interne PBX en de buitenwereld, controleert elke sessie en weigert verkeer dat niet aan je regels voldoet. Mitigatie van tolfraude en SIP-floods vraagt om SBC-implementatie, TLS/SRTP, strikte authenticatie en realtime monitoring die samen automatisch ingrijpen bij afwijkingen.
Concreet richt je de volgende laag in:
- SBC-basisconfiguratie: beperk toegang tot vooraf goedgekeurde IP-adressen van je provider en interne netwerk, en weiger alle andere verkeer standaard.
- TLS voor signalering: versleutel elk SIP-bericht, zodat aanvallers geen sessie-informatie kunnen aftappen of manipuleren.
- SRTP voor media: versleutel het gesprek zelf, niet alleen de opzet ervan, anders blijft de inhoud van gesprekken kwetsbaar.
- Certificaatbeheer: vervang certificaten op tijd; een verlopen certificaat opent onbedoeld een gat in je encryptie.
- SIP-trunkbeveiliging: gebruik sterke, unieke wachtwoorden per trunk, beperk toegang tot vaste IP-adressen en sluit poorten die je niet gebruikt.
Naast de SBC werk je met black- en whitelists op prefix-, land- en dreigingsniveau. Dit soort filtering blokkeert ongewenste oproepen op basis van herkomst, terwijl vertrouwde relaties gegarandeerd doorkomen, en werkt sterker wanneer je koppelt met actuele threatfeeds die bekende spamnummers automatisch bijwerken. Vraag je provider ook naar spamregistratie voor uitgaande nummers: dit voorkomt dat jouw eigen bedrijfsnummer onterecht als spam gemarkeerd raakt bij klanten.
Pro-tip: Test elke nieuwe blacklist-regel eerst in een schaduwomgeving of met logging-only modus. Een te agressieve landcode-blokkade sluit soms ook legitieme klanten of leveranciers buiten, en dat merk je vaak pas als het te laat is.
Wie twijfelt tussen een zelf beheerde SBC of een cloudoplossing, vindt in een vergelijking van zakelijke VoIP-oplossingen een goed startpunt om de keuze te maken.
Beleid en training: waarom techniek alleen niet genoeg is
Een SBC met perfecte configuratie stopt geen medewerker die uit paniek toch de gegevens deelt die een scammer aan de telefoon vraagt. Zakelijke telefoonnummers staan vaak publiek vindbaar, wat ze extra kwetsbaar maakt voor social engineering en CEO-fraude, dus technische maatregelen werken alleen samen met heldere afspraken.
Bouw deze operationele laag rond vier pijlers:
- Incidentregistratie: leg vast wie verdachte oproepen documenteert en wie escaleert naar de IT-verantwoordelijke, zodat patronen zichtbaar worden in plaats van losse meldingen.
- Toegangsbeheer met MFA: beveilig het PBX-beheerportaal met multifactorauthenticatie en roteer wachtwoorden periodiek, niet alleen na een incident.
- Trainen van medewerkers: leer collega’s twijfelachtige oproepen herkennen (dringende toon, verzoek om gegevens, onbekend nummer dat zich voordoet als leverancier) en geef ze één duidelijk meldkanaal.
- Routinematige audits: controleer belpatronen wekelijks op afwijkingen zoals ongewoon veel uitgaand verkeer ’s nachts, en koppel dit aan trunk-quota per dagdeel.
Voor teams die social engineering breder willen aanpakken, is een overzicht van praktische maatregelen tegen phishing een logische volgende stap.
Hoe voer je dit uit in vier weken?
Een checklist zonder tijdlijn blijft een intentie. Verdeel de uitvoering in vier fasen, met verificatie na elke stap.
- Week 0 tot 1: activeer providerfilters, vraag STIR/SHAKEN-status op bij je provider en sluit onnodige SIP-poorten. Verifieer via een testoproep met een gespoofed testnummer of het filter reageert.
- Week 1 tot 2: configureer de SBC met IP-restricties en dwing TLS/SRTP af. Test dit met een piekverkeer-simulatie: stuur bewust veel gelijktijdige oproepen en controleer of de rate limit ingrijpt zonder legitieme lijnen te blokkeren.
- Week 2 tot 3: stel black- en whitelists in en koppel een threatfeed. Draai een week in logging-only modus om fout-positieven te vangen voordat je actief blokkeert.
- Week 3 tot 4: rond MFA, wachtwoordrotatie en incidentregistratie af, en train het team. Test de meldprocedure met een oefenscenario.
Bouw altijd een rollback-stap in: als een blokkade een legitieme klant treft, moet je binnen een uur een uitzondering kunnen toevoegen zonder de hele configuratie te heropenen. Realtime monitoring van afwijkend belverkeer is daarbij onmisbaar, want veel tolfraude gebeurt buiten kantooruren, precies wanneer niemand toekijkt.
Wanneer is uitbesteden slimmer dan zelf beheren?
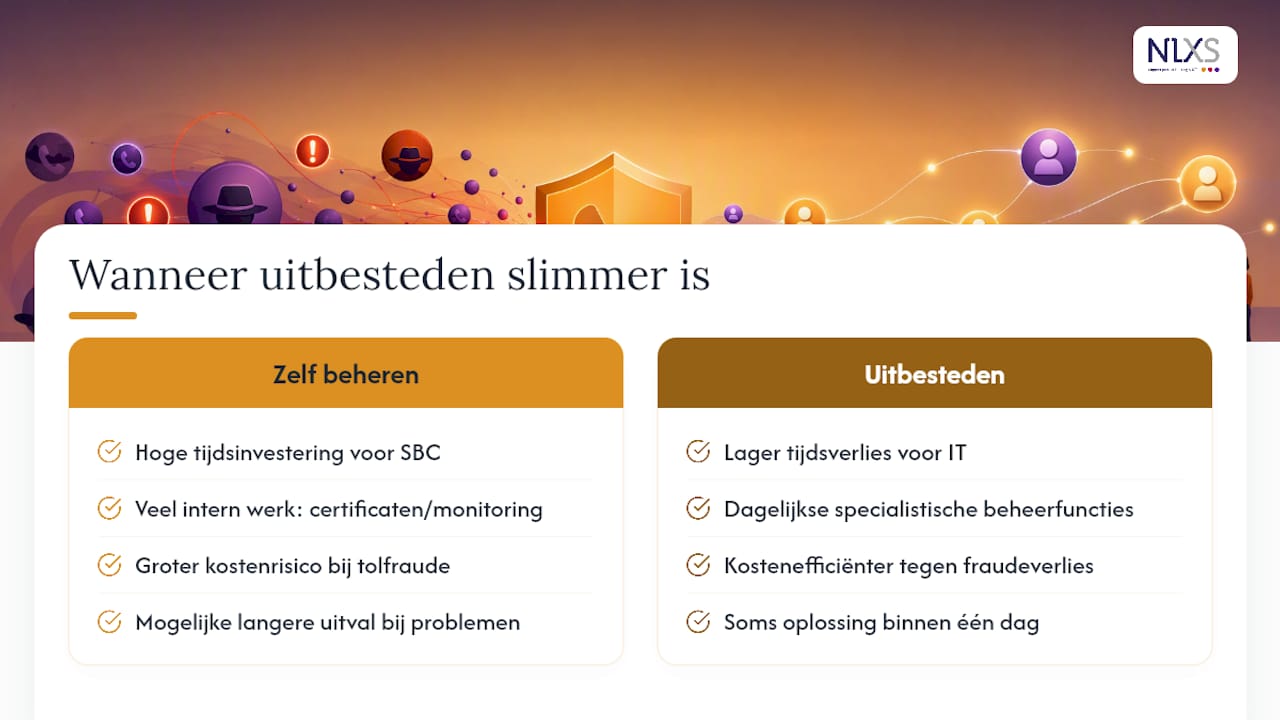
Een SBC goed configureren, certificaten bijhouden en belpatronen wekelijks controleren kost structureel tijd die de meeste IT-afdelingen van een MKB niet hebben naast hun andere taken. Voor kleinere teams is een cloud- of managed SBC vaak kostenefficiënter dan zelf hardware beheren, zeker als je bedenkt wat een gemiste tolfraude-aanval aan telefoonkosten kan opleveren.
Sommige ICT-dienstverleners lossen technische problemen binnen één dag op, wat het verschil kan maken tussen een korte onderbreking en een langere uitval van telefonie. Enkele klanten vertrouwen op snelle service voor hun infrastructuur, vaak met een prijsstructuur die vooraf helder is, zonder verrassingen achteraf. Zodra je merkt dat certificaatbeheer, monitoring en trainingsschema’s meer tijd vragen dan je IT-team kan vrijmaken, is uitbesteden aan een partij die dit dagelijks doet, doorgaans goedkoper dan de uren die het intern kost.
— Ken
Laat je VoIP-beveiliging checken zonder gedoe
Er zijn alternatieven voor het intern gepuzzel met SBC’s, certificaten en trunk-instellingen: partijen die hosted telefonie, netwerkbeheer en ICT-advies onder één dak regelen, met korte reactietijden in plaats van lange wachttijden bij traditionele leveranciers.

Twijfel je of je huidige PBX-configuratie spam- en scam-oproepen daadwerkelijk buiten houdt? Een gratis ICT-scan brengt in kaart waar je SIP-trunks, firewallregels en telefonie-instellingen kwetsbaar zijn, zonder verplichtingen vooraf. Voor bedrijven die hun hosted telefonie liever direct laten inrichten door specialisten, is de slimme VoIP-telefonie van NLXS een directe route naar een omgeving die vanaf dag één op de juiste manier beveiligd is. Vraag de scan aan en weet binnen een week waar je staat.
Bronnen
Wil je de genoemde maatregelen zelf verder uitzoeken? Deze bronnen geven een goed startpunt.
- Spam-oproepen blokkeren: complete handleiding (2026)
- SIP Trunking‑beveiliging: bescherming tegen tolfraude en DDoS-aanvallen in 2026
Veelgestelde vragen
Wat is de snelste manier om spam calls te blokkeren?
Activeer eerst providerfilters en STIR/SHAKEN, gevolgd door trunk-limieten op je PBX. Beide vragen geen nieuwe hardware en werken vaak al binnen een dag.
Is een SBC verplicht voor zakelijke VoIP-beveiliging?
Verplicht niet, maar wel de meest effectieve laag tegen spoofing en toll fraud, omdat een SBC verkeer controleert voordat het je interne netwerk bereikt.
Hoe herken je een spoofed of scam-oproep op je bedrijfsnummer?
Let op een dringende toon, een verzoek om gevoelige gegevens of een beller die zich voordoet als bekende leverancier vanaf een onbekend nummer. Meld dit direct via je vaste incidentkanaal.
Kan nummerblokkering legitieme klanten raken?
Ja, een te brede prefix- of landcodeblokkade sluit soms ook legitieme bellers uit. Test daarom altijd eerst in logging-only modus voordat je actief blokkeert.
Wanneer is uitbesteden aan NLXS verstandiger dan zelf beheren?
Zodra certificaatbeheer, monitoring en trainingsschema’s meer tijd vragen dan je IT-team kan vrijmaken, is een managed partner als NLXS doorgaans kostenefficiënter dan de interne uren die het beheer kost.
Reacties0
Nog geen reacties
Deel als eerste uw gedachten.
Meld u aan of registreer u om een reactie te plaatsen.