


Pentest security voor het MKB: praktische gids 2026
Pentest security is het proces waarbij ethische hackers doelbewust kwetsbaarheden in uw bedrijfsnetwerk blootleggen, zodat u ze kunt dichten voordat een aanvaller dat doet. Een penetratietest, de officiële vakterm, gaat verder dan een geautomatiseerde scan: een mens denkt mee, probeert in te breken en rapporteert wat hij vindt. Voor eigenaren van kleine en middelgrote bedrijven is dit geen luxe meer. De NIS2-richtlijn stelt concrete eisen aan effectiviteitsbeoordelingen, en verzekeraars vragen steeds vaker om bewijs van actieve beveiligingstests. Een goede pentest levert geen lijst met problemen op, maar een concreet actieplan om uw digitale weerbaarheid te verhogen.
Wat is pentest security en hoe werkt het in de praktijk?
Een penetratietest is een gecontroleerde, geautoriseerde aanval op uw eigen systemen. De tester probeert in te breken via dezelfde methoden als een echte aanvaller, maar met uw toestemming en binnen een afgesproken scope. Het resultaat is een rapport met gevonden kwetsbaarheden, hun ernst en concrete aanbevelingen.
Er zijn verschillende soorten penetratietests, elk gericht op een ander deel van uw infrastructuur:
- Netwerkpentest: controleert firewalls, routers, switches en open poorten op zwakke plekken.
- Applicatiepentest: test webapplicaties en interne software op fouten zoals SQL-injectie en onveilige authenticatie.
- API-pentest: richt zich op de koppelingen tussen systemen, een veelgebruikte aanvalsvector.
- Red teaming: een bredere simulatie waarbij een team meerdere aanvalstechnieken combineert, inclusief social engineering.
- Fysieke pentest: test of onbevoegden fysiek toegang kunnen krijgen tot serverruimtes of werkplekken.
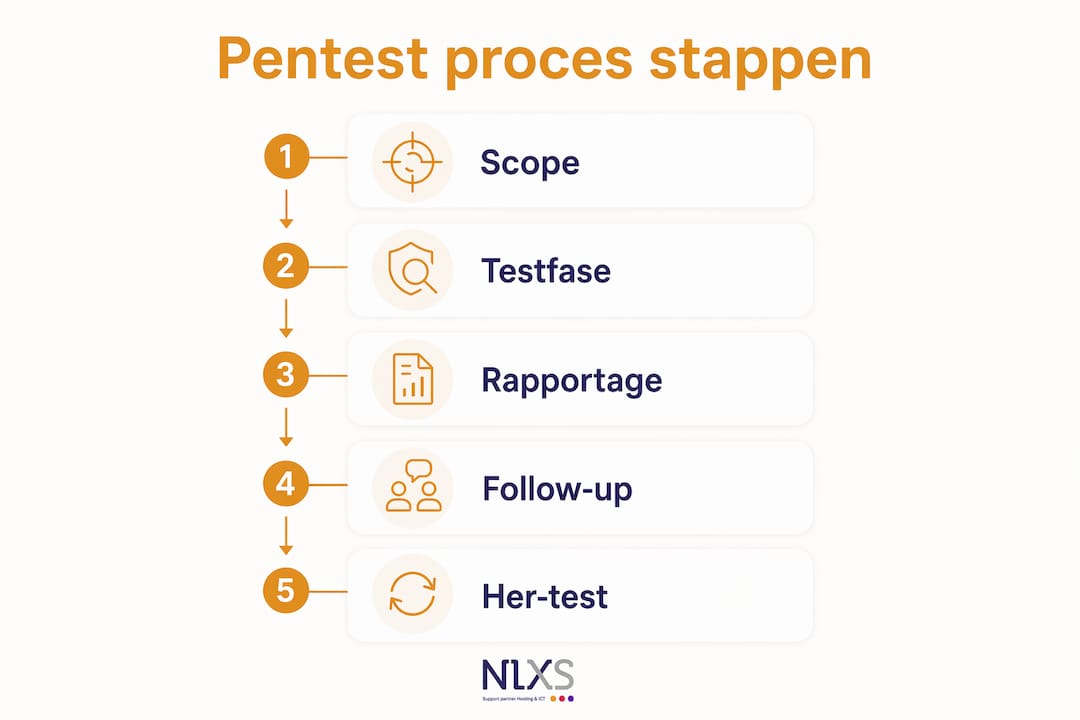
Het proces verloopt altijd in drie fasen. Eerst bepaalt u samen met de tester de scope: welke systemen worden getest, wat is buiten bereik en wat zijn de spelregels. Dan volgt de uitvoering, waarbij de tester actief probeert in te breken. Tot slot ontvangt u een rapport met bevindingen, ernst per kwetsbaarheid en een prioriteitenlijst voor herstel.
Geautomatiseerde scans missen vaak business logic fouten en authenticatie-bypasses die een handmatige pentest wel vindt. Dit verschil is cruciaal: een scanner ziet een open poort, maar een mens begrijpt of die poort ook daadwerkelijk misbruikbaar is in uw specifieke situatie.
Waarom is pentest security cruciaal voor kleine en middelgrote bedrijven?
Kleine en middelgrote bedrijven zijn een aantrekkelijk doelwit voor cybercriminelen, juist omdat de beveiliging er vaak minder volwassen is dan bij grote organisaties. Aanvallers gebruiken geautomatiseerde tools die het internet continu afzoeken naar bekende kwetsbaarheden. Wie niet patcht, wordt vroeg of laat gevonden.
“Van alle misbruikte kwetsbaarheden had 99% al langer dan een jaar een patch beschikbaar. Een pentest dwingt u om te kijken of uw patchbeheer ook echt werkt, niet alleen op papier.”
Dit cijfer laat zien dat de meeste succesvolle aanvallen geen geavanceerde technieken gebruiken. Ze misbruiken bekende lekken die al lang gedicht hadden kunnen zijn. Een penetratietest maakt zichtbaar waar uw patchbeheer tekortschiet.
De financiële schade van een succesvolle aanval gaat verder dan directe kosten. Reputatieverlies, klantverloop en herstelkosten tellen allemaal mee. Voor een MKB-bedrijf kan een datalek het verschil betekenen tussen voortbestaan en faillissement.
De NIS2-richtlijn voegt daar een juridische dimensie aan toe. Bedrijven in sectoren als transport, energie, gezondheidszorg en digitale infrastructuur vallen onder de richtlijn en moeten aantoonbaar beveiligingstests uitvoeren. Maar ook buiten die sectoren vragen klanten en verzekeraars steeds vaker om bewijs van actieve beveiliging. Een pentest levert dat bewijs, en geeft u tegelijk gerichte verbeterpunten.
Pro-tip: Vraag uw cyberverzekeraar expliciet welke beveiligingstests zij verwachten. Veel polissen vereisen minimaal een jaarlijkse penetratietest als voorwaarde voor dekking bij een incident.
Hoe vaak moet u een beveiligingstest uitvoeren?
De NIS2-richtlijn schrijft geen vaste kwartaalschema’s voor. Artikel 21 NIS2 vereist effectiviteitsbeoordelingen minimaal jaarlijks, afhankelijk van het risicoprofiel van uw organisatie. Dat is een belangrijk onderscheid: de frequentie hangt af van uw situatie, niet van een kalender.
Veel MKB-eigenaren denken ten onrechte dat NIS2 kwartaalpentests verplicht stelt. De richtlijn ondersteunt een pragmatische, risicogebaseerde aanpak. Voor de meeste kleine bedrijven betekent dit één grondige jaarlijkse test, aangevuld met extra tests na grote wijzigingen.
De volgende tabel geeft een overzicht van wanneer u een extra test plant:
| Situatie | Aanbevolen actie |
|---|---|
| Jaarlijkse cyclus | Volledige penetratietest van kerninfrastructuur |
| Nieuwe webapplicatie live | Applicatiepentest voor livegang |
| Grote infrastructuurwijziging | Gerichte netwerkpentest na implementatie |
| Overname of fusie | Pentest van overgenomen systemen binnen 3 maanden |
| Incident of datalek | Directe forensische test plus herhaaltest na herstel |
ENISA adviseert om beveiligingstests vroeg te integreren in het ontwikkelproces, de zogenoemde “shift-left” aanpak. Geautomatiseerde controles voert u continu uit; handmatige penetratietests plant u na grote architectuurwijzigingen. Zo betaalt u niet voor een volledige test bij elke kleine aanpassing, maar mist u ook geen kritieke momenten.
Pro-tip: Koppel uw pentest aan uw jaarlijkse IT-budgetcyclus. Plan de test in het derde kwartaal, zodat u de aanbevelingen kunt verwerken in het budget voor het volgende jaar.
Hoe kiest u de juiste aanpak en manageert u de kosten?
Scopebepaling is de grootste kostenfactor bij een penetratietest. Door de scope te beperken tot uw “crown jewels”, de systemen die het meest kritiek zijn voor uw bedrijf, verlaagt u de kosten aanzienlijk zonder aan effectiviteit in te boeten. Denk aan uw klantenportaal, uw financiële administratie of uw productiedatabase.
Kies de juiste systemen voor uw scope met deze stappen:
- Breng uw kritieke data in kaart. Welke systemen bevatten klantgegevens, financiële informatie of bedrijfsgeheimen? Dit zijn uw prioriteiten.
- Bepaal uw aanvalsoppervlak. Welke systemen zijn bereikbaar vanaf het internet? Een publiek toegankelijke webshop heeft een hoger risico dan een intern planningssysteem.
- Kies het juiste type test. Een netwerkpentest kost minder dan een volledige red team-oefening. Kies het type dat past bij uw risico.
- Vergelijk prijsmodellen. Vaste prijzen geven zekerheid over het budget; dagtarieven zijn flexibeler maar minder voorspelbaar. Vraag altijd om een gedetailleerde offerte met een duidelijke scope.
- Vraag naar compliance-gerichte rapportage. Pentest rapporten moeten voldoen aan standaarden zoals NIS2, ISO 27001 of PCI DSS om auditors en verzekeraars te overtuigen. Controleer of de aanbieder dit standaard levert.
Het hybride model werkt het beste voor MKB-bedrijven: voer intern een risicoanalyse uit om te bepalen wat u test, en schakel externe specialisten in voor de daadwerkelijke penetratietest. Zo houdt u grip op de kosten en profiteert u toch van externe expertise. ICT-diensten uitbesteden aan een betrouwbare partner helpt u dit model in de praktijk te brengen zonder dat u zelf een beveiligingsteam hoeft op te bouwen.
Pro-tip: Vraag de pentest-aanbieder om een “executive summary” naast het technische rapport. Die samenvatting gebruikt u in gesprekken met uw verzekeraar, klanten en eventuele toezichthouders.
Wat doet u met de resultaten van een pentest?
Een penetratietest is pas waardevol als u ook iets doet met de uitkomsten. Het rapport is het startpunt, niet het eindpunt. Effectieve opvolging bestaat uit prioriteren, herstellen en integreren in uw bredere cybersecuritystrategie.
Werk de resultaten af in deze volgorde:
- Kritieke kwetsbaarheden eerst. Sluit lekken met een hoog risico binnen 24–72 uur. Wacht niet op een gepland onderhoudsvenster als een aanvaller nu al toegang kan krijgen.
- Middelhoge risico’s plannen. Verwerk deze in uw reguliere patchcyclus, maar stel ze niet langer dan twee weken uit.
- Lage risico’s documenteren. Neem ze op in uw risicoregister en beoordeel ze bij de volgende test opnieuw.
- Aanbevelingen vertalen naar beleid. Een gevonden zwakke plek in wachtwoordbeheer leidt tot een aangepast wachtwoordbeleid, niet alleen tot een technische fix.
- Herhaaltest inplannen. Laat de tester na herstel controleren of de kwetsbaarheden ook echt zijn gedicht. Dit heet een “retest” en is bij veel aanbieders inbegrepen.
Integreer de bevindingen in uw cybersecurity bewustzijn voor medewerkers. Als de pentest laat zien dat phishing-simulaties succesvol waren, is een bewustwordingstraining de logische vervolgstap. Technische fixes en menselijk gedrag versterken elkaar.
Continue monitoring vult de ruimte tussen twee pentests op. Gebruik logbeheer en meldingen om verdacht gedrag vroegtijdig te signaleren. Een jaarlijkse penetratietest geeft u een momentopname; monitoring geeft u het hele jaar door inzicht.
Belangrijkste inzichten
Een effectieve pentest security aanpak voor het MKB combineert een scherp afgebakende scope, een risicogebaseerde testfrequentie en directe opvolging van bevindingen om de kans op een datalek structureel te verlagen.
| Punt | Details |
|---|---|
| Scope bepaalt de kosten | Beperk de test tot kritieke systemen om kosten te verlagen zonder effectiviteit te verliezen. |
| NIS2 vraagt jaarlijkse tests | De richtlijn vereist minimaal één effectiviteitsbeoordeling per jaar, plus extra tests na grote wijzigingen. |
| Handmatig beter dan alleen automatisch | Geautomatiseerde scans missen business logic fouten die een menselijke tester wel vindt. |
| Hybride model werkt het beste | Combineer interne risicoanalyse met externe specialisten voor kwaliteit en kostenbeheer. |
| Opvolging is het echte werk | Prioriteer kritieke kwetsbaarheden binnen 24–72 uur en plan altijd een herhaaltest in. |
Mijn eerlijke kijk op pentesting voor het MKB
Ik zie in de praktijk twee uitersten bij MKB-eigenaren. De eerste groep denkt dat pentesting alleen voor grote corporates is weggelegd, te duur en te complex. De tweede groep koopt een geautomatiseerde scan, ziet een groen vinkje en denkt klaar te zijn. Beide groepen zitten er naast.
Wat ik heb geleerd: de waarde van een penetratietest zit niet in het rapport zelf, maar in wat u ermee doet. Een rapport van 80 pagina’s dat in een la verdwijnt, heeft nul effect. Een beknopt rapport met vijf kritieke bevindingen dat u binnen een week afwerkt, maakt uw bedrijf aantoonbaar veiliger.
Het hybride model is voor de meeste MKB-bedrijven de slimste keuze. Doe zelf een risicoanalyse om te bepalen wat u test, en huur dan een externe specialist in voor de daadwerkelijke test. Zo betaalt u niet voor uren die u zelf kunt invullen, en profiteert u wel van de expertise die u intern mist.
Wat me ook opvalt: bedrijven die eenmaal een pentest hebben laten uitvoeren, plannen de volgende bijna altijd zelf in. Niet omdat het verplicht is, maar omdat ze zien wat het oplevert. De eerste test is een investering in inzicht. Elke volgende test is een investering in vertrouwen, bij uzelf, bij uw klanten en bij uw verzekeraar.
Proactief handelen is goedkoper dan reageren na een incident. Dat klinkt als een open deur, maar de meeste MKB-eigenaren die ik spreek, wachten toch op het moment dat er iets misgaat. Wees de uitzondering.
— Ken
NLXS als partner voor een veilige IT-omgeving
Een veilige IT-omgeving begint bij een betrouwbare basis. NLXS biedt betrouwbare webhosting en professionele ICT-ondersteuning die speciaal zijn afgestemd op de behoeften van MKB-bedrijven. Klanten zoals TU Eindhoven en JCI Breda vertrouwen op de infrastructuur en het persoonlijke contact dat NLXS biedt.

NLXS lost problemen op binnen één dag en werkt met transparante prijzen zonder verrassingen. Of het nu gaat om het beheren van uw hosting, het ondersteunen van uw netwerk of het adviseren over uw IT-beveiliging: NLXS ontzorgt u zodat u zich kunt richten op uw eigen bedrijf. Bekijk het volledige ICT-aanbod en ontdek hoe NLXS uw digitale fundament versterkt.
Veelgestelde vragen
Wat is het verschil tussen een pentest en een kwetsbaarheidsscan?
Een kwetsbaarheidsscan is geautomatiseerd en vindt bekende technische lekken. Een penetratietest gaat verder: een menselijke tester probeert actief in te breken en vindt ook logische fouten en authenticatieproblemen die een scanner mist.
Hoe lang duurt een penetratietest voor een MKB-bedrijf?
Een gerichte netwerkpentest voor een klein bedrijf duurt doorgaans twee tot vijf dagen. Een bredere test van meerdere systemen of applicaties kan één tot twee weken in beslag nemen, afhankelijk van de scope.
Is een pentest verplicht onder NIS2?
NIS2 verplicht geen specifieke pentests, maar vereist effectiviteitsbeoordelingen minimaal jaarlijks. Een penetratietest is de meest gebruikte methode om aan die eis te voldoen en dit aantoonbaar te maken voor toezichthouders.
Wat kost een penetratietest voor een klein bedrijf?
De kosten hangen sterk af van de scope. Door de test te beperken tot kritieke systemen verlaagt u de kosten aanzienlijk. Vraag altijd een offerte op met een duidelijke scopebeschrijving om verrassingen te voorkomen.
Hoe kies ik een betrouwbare pentest-aanbieder?
Controleer of de aanbieder gecertificeerde testers inzet, zoals OSCP of CEH, en of het rapport voldoet aan standaarden zoals ISO 27001 of NIS2. Vraag ook of een herhaaltest na herstel is inbegrepen in de prijs.
Reacties0
Nog geen reacties
Deel als eerste uw gedachten.
Meld u aan of registreer u om een reactie te plaatsen.