


Wachtwoordbeleid voor je bedrijf: zo pak je het aan in 2026
Een goed wachtwoordbeleid voor je bedrijf draait niet meer om ingewikkelde tekens en elke drie maanden een nieuw wachtwoord. De huidige richtlijnen van het Nationaal Cyber Security Centrum en de Amerikaanse standaardorganisatie NIST zeggen hetzelfde: kies voor lange wachtwoorden, een uniek wachtwoord per account, een wachtwoordmanager en altijd een tweede factor. In dit artikel lees je welke regels je opneemt, welke je juist schrapt, wat de AVG van je vraagt en hoe je het in een klein bedrijf invoert zonder dat je medewerkers er tegenaan gaan duwen.
Kort samengevat
- Lengte telt zwaarder dan complexiteit: NIST vraagt minimaal 15 tekens voor een wachtwoord dat de enige inlogfactor is, en minimaal 8 tekens als er ook MFA op zit.
- Stop met verplicht periodiek wijzigen. Het NCSC adviseert alleen te wijzigen bij een vermoeden van een hack of datalek.
- Elk account krijgt een eigen wachtwoord, bewaard in een zakelijke wachtwoordmanager.
- Multifactorauthenticatie is de ondergrens; beheerdersaccounts krijgen phishingbestendige MFA zoals passkeys of een hardwaresleutel.
- Een beleid werkt alleen als de directie het zelf voorleeft en iemand het technisch afdwingt.
Inhoudsopgave
- Waarom de oude regels niet meer werken
- Wat de richtlijnen nu zeggen
- De bouwstenen van een goed wachtwoordbeleid
- Wat de AVG van je vraagt
- Zo voer je een wachtwoordbeleid in
- Voorbeeld: een wachtwoordbeleid op één A4
- Onze kijk op wachtwoordbeleid
- Hulp bij het inrichten
- Veelgestelde vragen
- Bronnen
Waarom de oude regels niet meer werken
Veel bedrijven hanteren nog een beleid dat ergens rond 2010 is ingesteld: minimaal 8 tekens, een hoofdletter, een cijfer, een speciaal teken en elke 60 of 90 dagen een nieuw wachtwoord. Op papier ziet dat er streng uit. In de praktijk levert het precies het gedrag op dat je niet wilt.
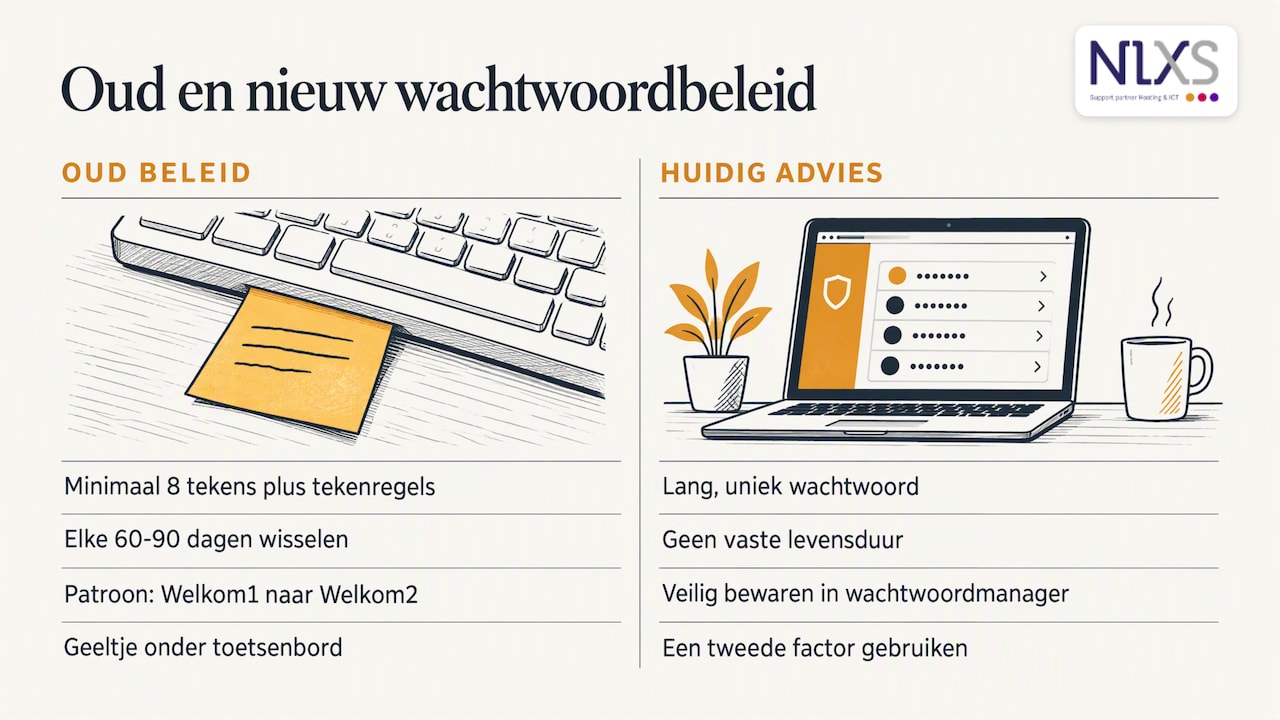
Wie elk kwartaal een nieuw wachtwoord moet bedenken, kiest een patroon. Welkom1 wordt Welkom2, Zomer2026! wordt Herfst2026!. Of het wachtwoord komt op een geeltje onder het toetsenbord. Aanvallers kennen die patronen ook en proberen ze als eerste. Het NCSC adviseert daarom om geen vaste levensduur meer op te leggen aan wachtwoorden, maar te focussen op lengte en op het veilig bewaren van unieke wachtwoorden in een wachtwoordmanager.
Dat advies staat niet op zichzelf. In een gezamenlijk advies over de Akira-ransomware raadden onder meer het NCSC en de FBI organisaties aan om personeel niet te verplichten periodiek een nieuw wachtwoord te kiezen. Het verplicht wisselen van wachtwoorden is dus niet alleen lastig voor je medewerkers, het helpt aanvallers soms zelfs.
Daar komt bij dat aanvallers steeds minder moeite doen om één wachtwoord te kraken. Ze proberen veelgebruikte wachtwoorden op heel veel accounts tegelijk, of ze gebruiken inloggegevens die bij een ander datalek zijn buitgemaakt. De AIVD en MIVD beschreven bijvoorbeeld hoe de groep Laundry Bear werkt met onder meer passwordspraying en het misbruiken van sessiecookies. Tegen die aanvallen helpt een hoofdletter extra weinig. Een uniek, lang wachtwoord met een tweede factor helpt wel.
Wat de richtlijnen nu zeggen
De belangrijkste bronnen voor een wachtwoordbeleid zijn het NCSC in Nederland, de Cyber Security Raad voor bestuurders en de Amerikaanse NIST-standaard SP 800-63B, waar veel internationale beleidsdocumenten op leunen. De nieuwste versie van die standaard zegt dat een wachtwoord dat als enige factor wordt gebruikt minimaal 15 tekens lang moet zijn, en dat een wachtwoord dat onderdeel is van MFA korter mag zijn, met een minimum van 8 tekens.
Zo verhouden de oude gewoonten zich tot de huidige adviezen:
| Onderdeel | Oud beleid | Huidig advies |
|---|---|---|
| Lengte | Minimaal 8 tekens | 15+ tekens zonder MFA, minimaal 8 met MFA; een wachtwoordzin van vier of vijf woorden is prima |
| Samenstelling | Verplicht hoofdletter, cijfer en speciaal teken | Geen verplichte tekenregels, wel blokkeren van bekende en gelekte wachtwoorden |
| Wijzigen | Elke 60 tot 90 dagen | Alleen bij vermoeden van misbruik of een datalek |
| Bewaren | Onthouden, of op een briefje | In een zakelijke wachtwoordmanager |
| Hergebruik | Vaak niet geregeld | Elk account een eigen wachtwoord |
| Tweede factor | Optioneel | Verplicht; phishingbestendig voor beheerders |
| Plakken in inlogveld | Soms geblokkeerd | Toestaan, zodat de wachtwoordmanager werkt |
Dat laatste punt lijkt een detail, maar het maakt verschil. Het Britse NCSC raadt aan dat online diensten wachtwoordmanagers toestaan en gebruikers laten plakken. Een systeem dat plakken blokkeert, dwingt mensen terug naar korte wachtwoorden die ze kunnen onthouden.
De bouwstenen van een goed wachtwoordbeleid
Een wachtwoordbeleid voor een mkb-bedrijf hoeft geen dik document te zijn. Het moet vooral duidelijk maken wat je van medewerkers vraagt en wat je technisch afdwingt. Deze zes onderdelen horen erin.
Lengte boven complexiteit
Een wachtwoordzin als “fiets-regen-koffie-Breda” is langer, makkelijker te onthouden en lastiger te raden dan “W3lk0m!”. Leg in je beleid een minimumlengte vast en laat de verplichte speciale tekens los. Voor de paar wachtwoorden die mensen echt moeten onthouden, zoals het wachtwoord van hun laptop en van de wachtwoordmanager zelf, is een wachtwoordzin de beste keuze.
Uniek per account, bewaard in een wachtwoordmanager
Het grootste risico zit niet in zwakke wachtwoorden, maar in hergebruikte. Lekt een webshop of forum waar een medewerker privé hetzelfde wachtwoord gebruikt als voor zijn zakelijke mailbox, dan staat de voordeur van je bedrijf open. De Rijksoverheid noemt het gebruik van een ander wachtwoord voor elk account een van de belangrijkste manieren om accounts te beschermen.
Niemand onthoudt veertig unieke wachtwoorden. Daarom hoort een zakelijke wachtwoordmanager bij het beleid, niet als tip maar als standaard. Kies er een waarin je gedeelde kluizen per team kunt maken, toegang centraal intrekt als iemand vertrekt en zelf kunt zien wie wat gebruikt. Zo hoeft niemand een wachtwoord nog via WhatsApp of e-mail door te sturen.
MFA als ondergrens, passkeys waar het kan
Een wachtwoord alleen is niet genoeg meer. De Cyber Security Raad noemt multifactorauthenticatie in zijn handreiking voor bestuurders een van de veertien kerncontroles voor cyberweerbaarheid, en vraagt om MFA breed in te zetten, met phishingbestendige MFA voor bevoorrechte accounts.
Het NCSC gaat nog een stap verder en wil af van het wachtwoord-tijdperk. Het adviseert over te stappen op phishingbestendige methoden zoals passkeys, met MFA als absolute ondergrens waar passkeys nog niet kunnen. Passkeys zijn gebaseerd op de WebAuthn-standaard, die het NCSC elders ook als eerste advies noemt. Het voordeel voor een klein bedrijf: een passkey kan niet worden ingetypt op een nepinlogpagina, dus een phishingmail levert de aanvaller niets op.
Werk je met Microsoft 365, dan is de Authenticator-app voor de meeste medewerkers een goede eerste stap. In onze uitleg over Microsoft Authenticator instellen lees je hoe je dat stap voor stap regelt, en in het artikel over multi-factor verplichten hoe je het voor iedereen afdwingt.
Strengere regels voor beheerdersaccounts
Accounts met extra rechten zijn het eerste doelwit. Denk aan de globale beheerder van Microsoft 365, de beheerlogin van je website of webshop, je domeinregistratie en de router of firewall op kantoor. Neem in je beleid op dat deze accounts:
- apart staan van het dagelijkse werkaccount, zodat je niet met beheerrechten je mail leest;
- altijd phishingbestendige MFA gebruiken, zoals een passkey of hardwaresleutel;
- met zo min mogelijk mensen gedeeld worden, en nooit via een gedeeld wachtwoord;
- periodiek worden nagelopen: wie heeft nog rechten, en is dat nog nodig?
Dat laatste sluit aan bij wat het NCSC beschrijft over identiteits- en toegangsbeheer: zonder controle op gebruikersrechten ontstaat te ruime toegang die zich in de loop der jaren opstapelt.
Wanneer wijzigen wel nodig is
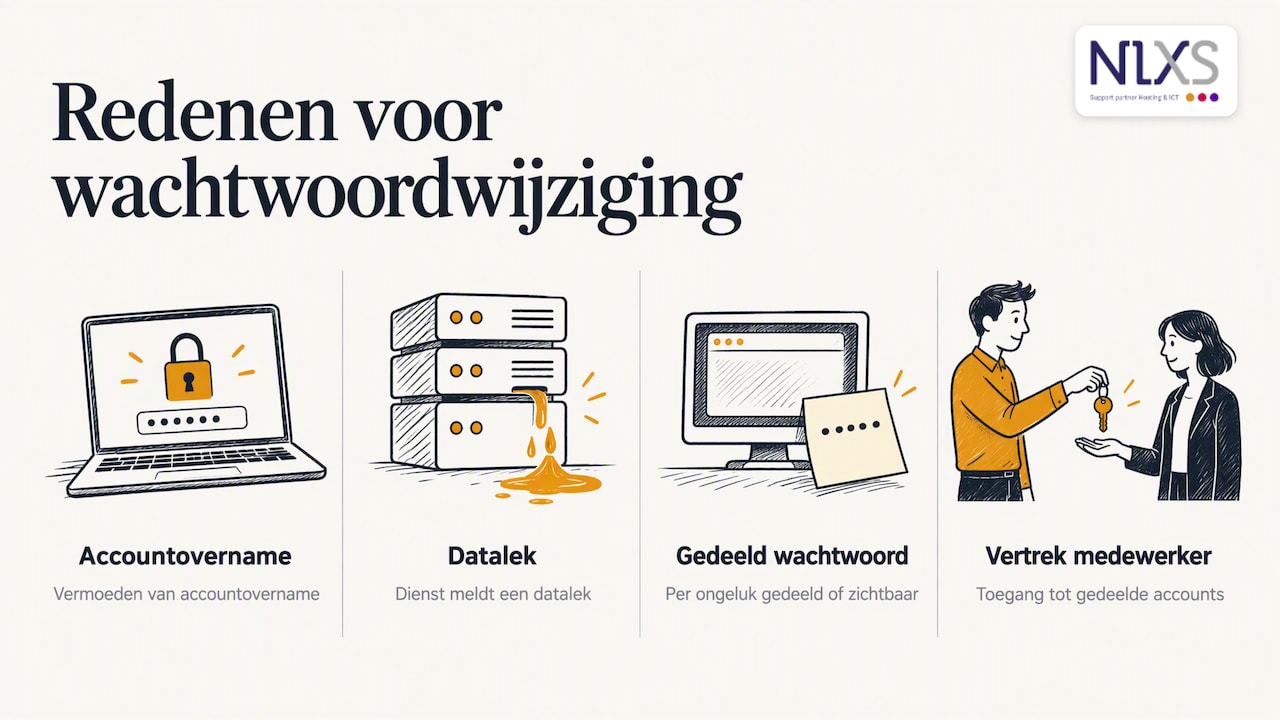
Geen vaste wijzigingstermijn betekent niet dat een wachtwoord nooit verandert. Leg vast in welke situaties het wel moet: bij een vermoeden dat een account is overgenomen, als een dienst die je gebruikt een datalek meldt, als een wachtwoord per ongeluk is gedeeld of zichtbaar geweest, en als een medewerker met toegang tot gedeelde accounts vertrekt. Spreek ook af bij wie medewerkers zo’n vermoeden melden. Iemand die op een phishinglink heeft geklikt, moet dat zonder schaamte direct kunnen zeggen.
In- en uitdienst en gedeelde accounts
Veel lekken ontstaan niet door hackers, maar door oude accounts die niemand heeft opgeruimd. Beschrijf in je beleid wat er gebeurt als iemand begint en als iemand vertrekt: welke accounts worden aangemaakt, wie de toegang tot de wachtwoordmanager geeft, en wie op de laatste werkdag alles intrekt. Voor gedeelde accounts, zoals een social-mediaprofiel of een leveranciersportaal, geldt: in de gedeelde kluis van de wachtwoordmanager, nooit op een briefje.
Wat de AVG van je vraagt
Een wachtwoordbeleid is niet alleen verstandig, voor de meeste bedrijven is het ook onderdeel van een wettelijke plicht. Verwerk je persoonsgegevens van klanten of medewerkers, en dat doet vrijwel elk bedrijf, dan verplicht artikel 32 van de AVG je om passende technische en organisatorische maatregelen te treffen. Wat passend is, hangt af van de risico’s van jouw verwerking. Een webshop met klantgegevens en betaalinformatie heeft andere risico’s dan een eenmanszaak met een paar offertes.
De Autoriteit Persoonsgegevens noemt beveiliging een van de zes basisbeginselen van de AVG. De wet schrijft geen exacte wachtwoordlengte voor, maar als een account met klantgegevens is overgenomen omdat er geen MFA op zat en een wachtwoord was hergebruikt, wordt het lastig uit te leggen dat je passende maatregelen had genomen. Twijfel je wat dat voor jouw situatie betekent, bijvoorbeeld omdat je medische of financiële gegevens verwerkt, leg het dan voor aan een privacyjurist of je functionaris gegevensbescherming.
Gaat het toch mis, dan heb je bij een datalek beperkte tijd om te melden. Op de site van de Autoriteit Persoonsgegevens lees je wat je kunt doen bij een datalek en wanneer melden nodig is.
Zo voer je een wachtwoordbeleid in
Een beleid dat in een map staat, beschermt niemand. Deze volgorde werkt in de praktijk goed voor bedrijven van 3 tot 50 medewerkers.
- Breng je accounts in kaart. Maak een lijst van alle systemen waar je bedrijf op inlogt: e-mail, boekhouding, CRM, webshop, hosting, domeinnamen, bank, social media, leveranciersportalen. Noteer per systeem wie toegang heeft en of MFA mogelijk is.
- Begin bij de directie en de beheerders. De Cyber Security Raad wijst erop dat bestuurders zelf een doelwit zijn en het goede voorbeeld moeten geven, bijvoorbeeld met een strikte scheiding tussen zakelijke en privéapparaten. Als de eigenaar zelf wachtwoorden deelt, doet de rest van het team dat ook.
- Rol een zakelijke wachtwoordmanager uit. Richt gedeelde kluizen in per team of afdeling en verplaats gedeelde wachtwoorden daarheen. Plan een half uur per medewerker om het samen in te stellen.
- Zet MFA aan, systeem voor systeem. Begin met e-mail en Microsoft 365 of Google Workspace, daarna boekhouding, bank en hosting. Gebruik passkeys waar het systeem dat ondersteunt.
- Stel de technische regels in. Zet in je beheeromgeving een minimumlengte, schakel de verplichte periodieke wijziging uit en blokkeer bekende zwakke wachtwoorden waar je systeem dat kan.
- Schrijf het beleid op één A4. Kort, in gewone taal, met de afspraken hieronder. Laat iedereen het lezen en bespreek het in een teamoverleg.
- Train en herhaal. Vertel waarom de regels er zijn en hoe phishing eruitziet. Onze tips voor cybersecurity awareness helpen je daarbij, net als de praktische anti-phishingmaatregelen die je technisch kunt nemen.
- Controleer twee keer per jaar. Loop de accountlijst na, verwijder oude accounts en kijk of er nieuwe systemen zonder MFA zijn bijgekomen.
Voorbeeld: een wachtwoordbeleid op één A4
Je kunt deze tekst als basis gebruiken en aanpassen aan je eigen bedrijf.
Wachtwoordbeleid [bedrijfsnaam], versie oktober 2026
- Je gebruikt voor elk zakelijk account een eigen wachtwoord, dat je nergens anders gebruikt, ook niet privé.
- Wachtwoorden die je moet onthouden zijn wachtwoordzinnen van minimaal vier woorden. Alle andere wachtwoorden laat je genereren door de wachtwoordmanager.
- Je bewaart zakelijke wachtwoorden alleen in de wachtwoordmanager van het bedrijf. Niet in je browser, niet op papier, niet in een notitie-app.
- Op elk account waar het kan, staat multifactorauthenticatie aan. Beheerdersaccounts gebruiken een passkey of hardwaresleutel.
- Je deelt nooit een wachtwoord via mail, chat of telefoon. Gedeelde accounts staan in een gedeelde kluis.
- Wachtwoorden hoeven niet periodiek te worden gewijzigd. Je wijzigt een wachtwoord direct als je vermoedt dat het is uitgelekt, en meldt dat bij [naam of functie].
- Klik je op een verdachte link of heb je je gegevens ingevuld op een vreemde pagina, dan meld je dat meteen. Melden is altijd goed.
- Bij vertrek trekken we op je laatste werkdag alle toegang in.
Onze kijk op wachtwoordbeleid
Bij kleine bedrijven zien we zelden dat het misgaat omdat er geen beleid is. Het gaat mis omdat het beleid niet past bij hoe mensen werken. Een regel die elk kwartaal een nieuw wachtwoord eist, levert geen veiligheid op maar geeltjes en telefoontjes over vergeten wachtwoorden. Dat is precies het soort gedoe waar we ondernemers van af willen helpen.
Onze ervaring is dat een wachtwoordbeleid pas werkt als het grootste deel onzichtbaar is. De wachtwoordmanager vult in, de passkey bevestigt, de beheeromgeving dwingt de regels af. De medewerker hoeft maar een paar dingen te onthouden: één goede wachtwoordzin, nooit hergebruiken, en melden als er iets vreemd voelt. Als je het zo inricht, kost veiligheid minder tijd dan de oude manier.
We merken ook dat het verschil zit in wie je belt als het misgaat. Een medewerker die buitengesloten is of denkt dat een account is overgenomen, wil niet een ticket aanmaken en dagen wachten. Daarom zijn we direct telefonisch bereikbaar en lossen we zulke problemen in principe binnen één dag op. Een goed beleid en snelle hulp horen bij elkaar.
— Ken
Hulp bij het inrichten
Wil je dit niet allemaal zelf uitzoeken? Met ons ICT-werkplekbeheer en hosted serverbeheer richten we je accounts, MFA en beheerrechten in en houden we ze bij, voor een vast maandbedrag zonder verrassingen. Twijfel je waar je staat, dan brengt een ICT-scan in kaart welke accounts nog kwetsbaar zijn en wat je als eerste aanpakt. Meer over vaste afspraken lees je bij ons ICT-beheerabonnement, en voor de bredere basis kun je terecht in onze gids over cybersecurity voor het mkb.
Veelgestelde vragen
Hoe lang moet een wachtwoord zijn volgens de richtlijnen?
De NIST-standaard SP 800-63B vraagt minimaal 15 tekens als het wachtwoord de enige inlogfactor is, en minimaal 8 tekens als er ook MFA op zit. In de praktijk raden we voor wachtwoorden die je moet onthouden een wachtwoordzin van vier of vijf woorden aan. Alle andere wachtwoorden laat je de wachtwoordmanager genereren, lang en willekeurig.
Moeten medewerkers hun wachtwoord nog elke 90 dagen wijzigen?
Nee. Het NCSC adviseert geen vaste wijzigingstermijn meer, omdat dat leidt tot voorspelbare patronen en opgeschreven wachtwoorden. Wijzig een wachtwoord alleen als je vermoedt dat het is uitgelekt, bijvoorbeeld na een phishingmail of een gemeld datalek bij een dienst die je gebruikt.
Is een wachtwoordmanager veilig genoeg voor zakelijk gebruik?
Een zakelijke wachtwoordmanager is veiliger dan de alternatieven: wachtwoorden onthouden, hergebruiken of opschrijven. Beveilig de toegang tot de manager zelf met een sterke wachtwoordzin en MFA. Kies een variant met centraal beheer, zodat je toegang direct kunt intrekken als iemand vertrekt.
Is een wachtwoordbeleid verplicht onder de AVG?
De AVG noemt geen wachtwoordbeleid bij naam, maar artikel 32 verplicht je passende beveiligingsmaatregelen te nemen voor persoonsgegevens. Een vastgelegd wachtwoordbeleid met MFA is een voor de hand liggende manier om dat aan te tonen. Bij gevoelige gegevens is het verstandig een privacyjurist te laten meekijken.
Wat zijn passkeys en kan mijn bedrijf ze al gebruiken?
Een passkey vervangt het wachtwoord door een cryptografische sleutel op je telefoon, laptop of hardwaresleutel, die je ontgrendelt met je vingerafdruk, gezicht of pincode. Omdat er niets in te typen valt, werkt phishing er niet op. Steeds meer diensten ondersteunen het; begin met de accounts waar het al kan en houd MFA aan voor de rest.
Bronnen
- NCSC: Zo gebruik je veilig je wachtwoorden
- NCSC: Hoe organiseer ik identiteit en toegang?
- NCSC: Wat is authenticatie?
- Cyber Security Raad: Handreiking cybersecurity voor bestuurders en bedrijfseigenaren
- NIST Special Publication 800-63B
- UK NCSC: Password administration for system owners
- Security.NL: NCSC adviseert samen met FBI tegen periodiek wijzigen wachtwoord
- Digitale Overheid: Leer van Laundry Bear
- Digitale Overheid: Digitale weerbaarheid van burgers
- Autoriteit Persoonsgegevens: Algemene verordening gegevensbescherming
- Autoriteit Persoonsgegevens: Beveiliging van persoonsgegevens
- Autoriteit Persoonsgegevens: Slachtoffer van een datalek?
Reacties0
Nog geen reacties
Deel als eerste uw gedachten.
Meld u aan of registreer u om een reactie te plaatsen.