


IP address beheer: praktische gids voor IT-beheerders
Centraliseer je IP-adresbeheer in een IPAM of DDI-omgeving, en verstevig dit met vaste DHCP-reserveringen en duidelijke documentatie. Dat is de kortste weg naar minder adresconflicten en meer overzicht in een zakelijk netwerk. Voordat je die omgeving inricht, kun je binnen een uur al drie dingen doen om de problemen te verlichten.
- Controleer de actieve DHCP-leases met
show ip dhcp binding(Cisco) ofipconfig /allper segment. - Scan het netwerk met
arp-scanofnmap -sn 192.168.1.0/24om actieve hosts te vinden die niet in je administratie staan. - Zet een vaste reservering voor kritieke infrastructuur, zoals switches, printservers en de firewall, zodat die nooit per ongeluk een nieuw adres krijgen.
Deze drie stappen kosten je minder tijd dan een kop koffie en voorkomen het klassieke scenario waarin een server ’s ochtends onbereikbaar is omdat een laptop toevallig hetzelfde IP-adres kreeg toegewezen.
Belangrijkste inzichten
Structureel IP-adresbeheer werkt alleen als planning, centralisatie via IPAM en consequente documentatie samen worden toegepast, niet als losse maatregelen.
| Punt | Details |
|---|---|
| Plan met groeimarge | Reken een jaar of iets langer vooruit en voeg een reservebuffer toe om hernummering te voorkomen. |
| Gebruik VLSM bewust | Begin met de grootste subnetten (/27) en werk af naar de kleinste (/30) voor efficiënt adresgebruik. |
| Centraliseer in IPAM | Eén systeem van record voor subnetten, leases en DNS voorkomt dubbele toewijzingen en fouten. |
| Combineer discoverybronnen | ARP, DHCP-leases, SNMP en LLDP samen geven het meest betrouwbare beeld van je netwerk. |
| Weeg uitbesteden af | NLXS verzorgt netwerkbeheer, IP-adresbeheer en incidentrespons als je team dit niet zelf wil beheren. |
Inhoudsopgave
- Wat zijn de basisbegrippen bij IP-adres configuratie?
- Hoe plan je subnetten voor toekomstige groei?
- Waarom heb je centraal IP-adresbeheer (IPAM/DDI) nodig?
- Hoe ontdek en inventariseer je alle IP-adressen in je netwerk?
- Hoe detecteer je switch-poorten en rogue-apparaten?
- Hoe voer je praktische configuraties door voor DHCP en statische IP’s?
- Hoe regel je logging, WHOIS-opzoeking en abuse-meldingen?
- Welke taken besteed je beter uit aan een ICT-partner?
- Wat is het uiteindelijke advies voor IT-beheerders?
- NLXS neemt het IP-beheer uit handen dat jouw team afleidt van échte prioriteiten
- Bronnen
- Veelgestelde vragen
Wat zijn de basisbegrippen bij IP-adres configuratie?
Een IPv4-adres bestaat uit vier octetten (bijvoorbeeld 192.168.10.5) en biedt in totaal ongeveer 4,3 miljard unieke adressen. Dat aantal is wereldwijd uitgeput, wat IPv6 met zijn 128-bits adresruimte tot de toekomstvaste standaard maakt. In de praktijk draait vrijwel elk zakelijk netwerk nog dual-stack: IPv4 voor legacy-apparatuur en interne systemen, IPv6 waar providers en cloudleveranciers het al ondersteunen.
Bij vast versus dynamisch IP-adres toewijzing geldt een simpele vuistregel: alles wat andere systemen moet kunnen vinden, verdient een vast adres. Denk aan VPN-gateways, camera’s, kassasystemen en apparatuur die in een firewall-whitelist staat. Werkplekken en mobiele apparaten kunnen prima dynamisch via DHCP, zoals DataWeb ook adviseert voor zakelijke internetaansluitingen.
DHCP wijst adressen automatisch toe, DNS vertaalt namen naar adressen. Beide processen lopen los van elkaar, tot je een IPAM- of DDI-oplossing invoert die ze synchroniseert:
- DHCP beheert de leaseduur en het adresbereik per subnet.
- DNS koppelt hostnamen aan de toegewezen adressen, inclusief reverse lookups.
- Een DDI-platform (DNS, DHCP, IPAM) houdt beide consistent zonder handmatige afstemming.
Hoe plan je subnetten voor toekomstige groei?
Reken eerst je huidige apparaatcount, tel er een groeiprojectie van een jaar of iets langer bij op, en voeg een redelijke reservebuffer toe. Cisco benadrukt dat hernummeren achteraf arbeidsintensief en risicovol is, dus reken liever ruim dan te krap.
Een praktisch voorbeeld van subnetting laat direct zien hoe VLSM (Variable Length Subnet Masking) werkt:
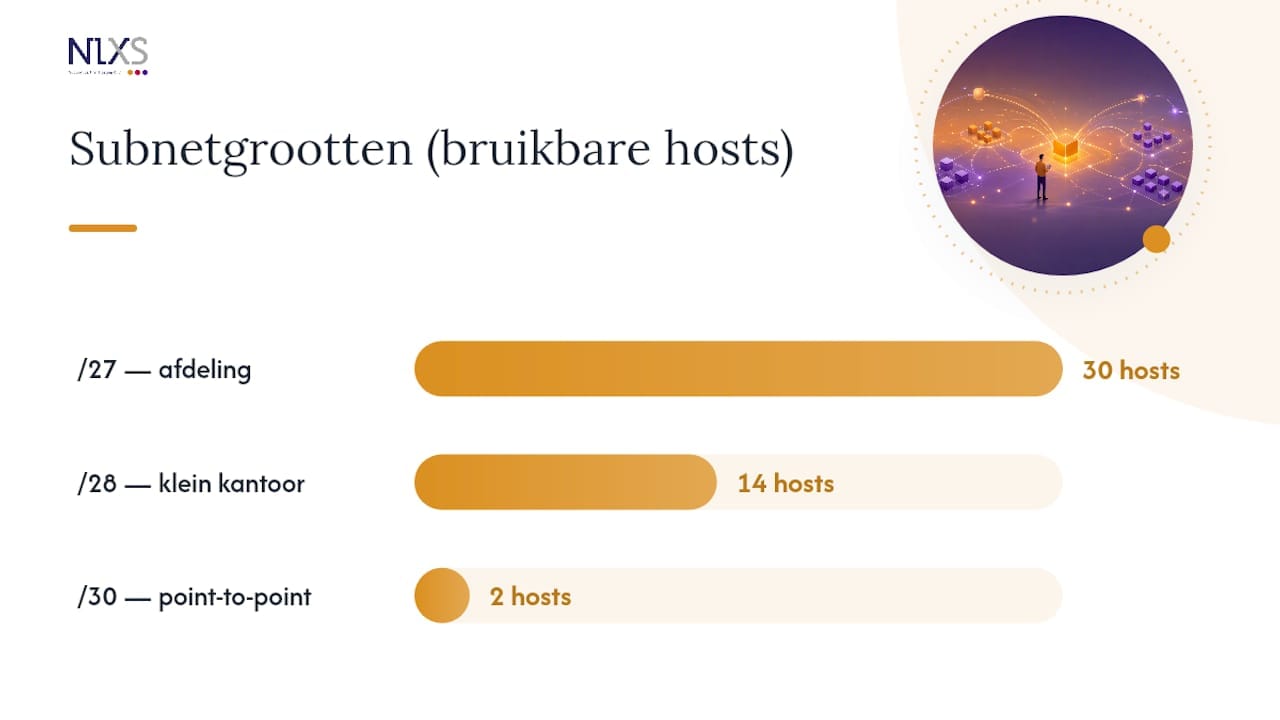
- /27 (255.255.255.224) geeft 30 bruikbare hosts, geschikt voor een afdeling met 20 tot 25 werkplekken.
- /28 (255.255.255.240) geeft 14 bruikbare hosts, ideaal voor een serverrek of een klein satellietkantoor.
- /30 (255.255.255.252) geeft slechts 2 bruikbare hosts, exact wat je nodig hebt voor een point-to-point verbinding tussen twee routers.
Bouw je adresplan hiërarchisch op: begin bij de site, verdeel per functie (servers, werkplekken, VoIP, gasten-wifi) en wijs daarbinnen hosttypes toe. Zo herken je in één oogopslag waar een adres bij hoort, en voorkom je dat een toekomstige uitbreiding een complete herindeling vraagt.
Pro-tip: Begin altijd met de grootste subnetten en werk af naar de kleinste. Als je klein begint en later moet uitbreiden, loop je vast tegen adresgrenzen die een volledige renummering afdwingen.
Waarom heb je centraal IP-adresbeheer (IPAM/DDI) nodig?
Een IPAM- of DDI-platform centraliseert subnetten, leases, DNS-records en DHCP-configuraties in één systeem van waarheid. ManageEngine beschrijft hoe automatisering via zo’n platform handmatige fouten vermindert en beheerders realtime inzicht geeft in adresgebruik, in plaats van een verouderd Excel-bestand dat niemand meer bijhoudt.
De operationele winst zit in drie dingen: minder dubbele toewijzingen, sneller troubleshooten bij conflicten, en automatische rapportage over vrije capaciteit per subnet. ITU Online noemt IPAM terecht een systeem van record dat static, dynamic en reservations onder change control moet plaatsen.
Bij implementatie doorloop je dit stappenplan:
- Importeer bestaande DHCP-scopes en DNS-zones via discovery, zoals ook CBA Benelux aanbeveelt voor on-prem omgevingen.
- Stel policy-regels in voor wie welke subnetten mag aanpassen.
- Koppel autorisatie aan je bestaande identity-omgeving.
- Integreer met je CMDB zodat apparaatgegevens en netwerkgegevens elkaar aanvullen.
- Regel back-up en restore van de IPAM-database, los van je reguliere serverback-ups.
Leg per subnet en host minimaal de eigenaar, het ticketnummer en de wijzigingsgeschiedenis vast. Zonder die drie datapunten wordt troubleshooten achteraf gissen.
Hoe ontdek en inventariseer je alle IP-adressen in je netwerk?
Combineer meerdere discoverybronnen om een compleet en betrouwbaar beeld te krijgen: ARP-tabellen, DHCP-bindingen, netwerkscans en switch-gegevens via SNMP en LLDP of CDP.
arp -atoont lokaal bekende IP-naar-MAC koppelingen.nmap -sn 10.0.0.0/16pingt een volledig adresbereik af zonder poortscans uit te voeren.arp-scan --interface=eth0 10.0.1.0/24werkt sneller in grotere subnetten dan een reguliere ping-sweep.- SNMP-walk op switches levert de MAC-adrestabel per poort.
- LLDP of CDP toont welke apparaten daadwerkelijk op welke poort zitten aangesloten.
Draai een volledige audit minimaal maandelijks, en zet automatische discovery elke nacht aan voor kritieke VLAN’s. Zo signaleer je stale entries voordat ze zich opstapelen.
Pro-tip: Vertrouw nooit op één bron. Een apparaat dat wél in de DHCP-lease staat maar niet reageert op een ping kan uitgeschakeld zijn, terwijl een apparaat dat wél reageert maar niet in je IPAM staat een rogue-toestel kan zijn.
Hoe detecteer je switch-poorten en rogue-apparaten?
Switch-poort mapping koppel je door SNMP, LLDP en CDP-gegevens te combineren met de ARP-tabel in je IPAM-omgeving. Zo zie je in één overzicht welk IP-adres, welk MAC-adres en welke fysieke poort bij elkaar horen.
Voor rogue-detectie werkt deze checklist het beste:
- Detecteer onbekende MAC-adressen die verbinding maken buiten je geregistreerde inventaris.
- Plaats het apparaat automatisch in een quarantaine-VLAN.
- Stuur een notificatie naar de netwerkbeheerder met poort, tijdstip en MAC-adres.
- Bewaar de switch-logs minimaal 90 dagen voor forensisch onderzoek.
- Schakel port security in op alle toegangspoorten waar geen switches op aangesloten horen te zitten.
- Standaardiseer management-IP’s voor netwerkapparatuur in een apart, afgeschermd beheersubnet.
Hoe voer je praktische configuraties door voor DHCP en statische IP’s?
Voeg een DHCP-reservering toe door het MAC-adres van het apparaat te koppelen aan een vast adres binnen het bestaande bereik, en documenteer die koppeling direct in je IPAM met eigenaar en reden.
Een voorbeeldconfiguratie voor een Cisco-switch ziet er zo uit:
interface Vlan10
 ip address 10.10.10.1 255.255.255.224
 description Afdeling_Finance_VLAN10
Voor een server met een statische toewijzing volstaat een korte template: IP-adres, subnetmasker, gateway, DNS-servers en een beschrijving met het ticketnummer van de wijziging.
Test elke aanpassing eerst in een geïsoleerd testsegment of buiten kantooruren, en bewaar de vorige configuratie zodat je binnen minuten kunt terugrollen als iets misgaat.
Pro-tip: Gebruik één vast format voor beschrijvingen in IPAM, bijvoorbeeld “AFDELING_FUNCTIE_TICKETNUMMER”. Dat lijkt overbodig tot je zes maanden later moet uitzoeken waarom een adres gereserveerd staat.
Hoe regel je logging, WHOIS-opzoeking en abuse-meldingen?
Log elke DHCP-toewijzing, DNS-wijziging en configuratieaanpassing op netwerkapparatuur, met tijdstempel en gebruikersnaam. Zonder die logging is een security-incident achteraf niet te herleiden.
Een WHOIS-opzoeking toont wie een netwerkblok beheert, welk regionaal internetregister (zoals RIPE) het heeft toegewezen, en welk abuse-contact je kunt benaderen. PowerDMARC wijst er terecht op dat WHOIS de identiteit van een individuele gebruiker nooit onthult: alleen de internetprovider kan die koppeling maken, en dan alleen na een officieel verzoek.
Een abuse-melding bij de juiste netblok-eigenaar werkt alleen als je bewijs meelevert: tijdstempels, betrokken IP-adressen en logbestanden. Zonder dat bewijs verdwijnt een melding onderin de wachtrij.
Bewaar bewijsmateriaal minimaal enkele maanden, zodat je een forensisch vervolgonderzoek kunt onderbouwen.
Welke taken besteed je beter uit aan een ICT-partner?
Sommige IP-beheertaken vragen specialistische kennis die je niet elke dag in huis nodig hebt. Denk aan:
- Herontwerp en re-addressing van een volledig netwerk na een fusie of migratie.
- RIPE-aanvragen voor extra adresruimte of het overnemen van een netblok.
- Volledige DDI-implementatie inclusief migratie van bestaande DHCP- en DNS-omgevingen.
- 24/7 incidentrespons en DDoS-mitigatie buiten kantooruren.
Vraag een partner altijd naar concrete SLA-afspraken: reactietijd, back-up en restoreprocedures, en een duidelijk change control proces. Controleer vooraf of de partner werkt met gedocumenteerde stappenplannen en een getest terugvalscenario, niet alleen mondelinge toezeggingen.
Wat is het uiteindelijke advies voor IT-beheerders?
De meeste artikelen over ip address beheer leggen alle nadruk op tools en commando’s, en dat is precies waar het misgaat. Een spreadsheet met adressen is geen probleem van te weinig automatisering, het is een probleem van te weinig discipline. Je kunt de duurste IPAM-oplossing aanschaffen en toch binnen een jaar terug bij chaos zijn, als niemand verplicht wordt om eigenaar, reden en ticketnummer bij elke wijziging te noteren.
Wat wél werkt: begin klein, met discipline die je vanaf dag één afdwingt, en schaal daarna pas op naar een volwaardig DDI-platform. De meeste bedrijven met 50 tot 200 apparaten hebben helemaal geen enterprise-IPAM nodig, ze hebben een consistent naamgevingsbeleid en een vast auditritme nodig. De tooling komt daarna, als de discipline al staat.
Waar ik het vaakst zie misgaan: bedrijven investeren in discovery-tools maar vergeten de switchpoort-mapping, waardoor ze wel weten welk IP-adres een rogue-apparaat heeft, maar niet waar het fysiek staat. Regel dat eerst.
NLXS neemt het IP-beheer uit handen dat jouw team afleidt van échte prioriteiten
Zelf een IPAM-omgeving inrichten, discovery-scripts onderhouden en abuse-meldingen afhandelen kost tijd die een intern IT-team meestal niet heeft naast de dagelijkse operatie. NLXS neemt netwerkbeheer, inclusief IP-adresbeheer, DNS en DHCP-configuratie, volledig uit handen tegen een vast maandtarief zonder verrassingen achteraf.

Waar veel IT-dienstverleners dagen wachten met reageren, lost NLXS storingen doorgaans binnen één dag op, ondersteund door duidelijke documentatie per klant. Bedrijven zoals TU Eindhoven en JCI Breda draaien al op deze aanpak. Wil je weten hoe jouw netwerk ervoor staat? Vraag een ICT-scan aan en ontvang binnen een dag een concreet advies over je huidige IP-adresbeheer en netwerkinrichting.
Bronnen
Bewaar deze als referentie: WHOIS-opzoeking voor netblok-eigenaarschap, nmap en arp-scan voor discovery, en de RIPE-documentatie voor adresaanvragen.
- DDI‑software (DNS, DHCP en IPAM) | DDI‑oplossing voor ondernemingen – ManageEngine DDI Central
- WHOIS IP lookup — PowerDMARC
- Best Practices for Assigning and Managing IP Addresses in Enterprise Networks – ITU Online IT Training
- IP adressen bij Zakelijk Internet – DataWeb B.V.
- Cisco IT IP Addressing Best Practices
Veelgestelde vragen
Wat is het verschil tussen IPv4 en IPv6 in de praktijk?
IPv4 gebruikt 32-bits adressen en is inmiddels uitgeput, IPv6 gebruikt 128-bits adressen en biedt praktisch onbeperkte ruimte. De meeste zakelijke netwerken draaien nog dual-stack, met IPv4 voor interne systemen en IPv6 waar providers het ondersteunen.
Hoe wijzig ik een IP-adres zonder verstoring?
Test de nieuwe configuratie eerst buiten kantooruren of in een geïsoleerd segment, bewaar de oude instellingen als terugvalscenario, en documenteer de wijziging met een ticketnummer in je IPAM voordat je live gaat.
Hoe vind ik wie een publiek IP-adres beheert?
Een WHOIS-opzoeking toont de netblok-eigenaar, de toewijzende RIR en het abuse-contact. De identiteit van een individuele gebruiker onthult WHOIS niet, dat kan alleen de internetprovider na een officieel verzoek.
Hoeveel IP-adressen heb ik nodig voor mijn bedrijf?
Kies daarna het kleinste subnet dat die behoefte dekt, bijvoorbeeld een /27 voor 20 tot 25 apparaten.
Wanneer kies ik voor een statisch IP-adres in plaats van DHCP?
Kies statisch voor apparatuur die andere systemen moeten kunnen vinden, zoals VPN-gateways, camera’s en servers. Werkplekken en mobiele apparaten kunnen prima dynamisch via DHCP.
Reacties0
Nog geen reacties
Deel als eerste uw gedachten.
Meld u aan of registreer u om een reactie te plaatsen.