


Cybersecurity voor het MKB: basismaatregelen die werken
Begin deze week met drie maatregelen die de meeste cyberaanvallen op mkb-bedrijven blokkeren: zet meervoudige verificatie (MFA) aan op e-mail en administratie, zorg voor een automatische back-up buiten je eigen netwerk, en installeer alle openstaande beveiligingsupdates. Daarna doe je de gratis CyberVeilig Check van het NCSC: binnen vijf minuten heb je een persoonlijke actielijst.
Jouw eerste week, concreet:
- Zet MFA aan op e-mail, boekhoudpakket en cloudopslag (dag 1, jijzelf, gratis).
- Controleer of back-ups automatisch draaien én buiten je eigen netwerk worden opgeslagen (dag 2, jijzelf of ICT-beheerder).
- Installeer alle openstaande updates op computers, routers en telefoons (dag 3, jijzelf of beheerder).
- Doe de CyberVeilig Check zelfscan en print de actielijst (dag 4, jijzelf, gratis).
- Bespreek de actielijst met je team: wie is verantwoordelijk voor wat? (dag 5, intern overleg).
Pro-tip: Heb je geen IT-beheerder? Stel dan automatische updates in op alle apparaten. Dat kost je tien minuten en dicht de meest misbruikte kwetsbaarheden.
Belangrijkste inzichten
Drie directe maatregelen (MFA, back-up en updates) dekken het grootste deel van de cyberrisico’s voor mkb-bedrijven af en zijn binnen één week te implementeren zonder externe hulp.
| Punt | Details |
|---|---|
| Start met drie basismaatregelen | MFA, automatische back-up en updates instellen blokkeert de meeste aanvallen direct. |
| Slechts 29% doet een risicoanalyse | De meeste mkb-bedrijven zijn kwetsbaar door het ontbreken van basishygiëne, niet door complexe aanvallen. |
| Cyberbeveiligingswet per 15 augustus 2026 | Controleer of jouw sector onder de wet valt en leg risicobesluiten schriftelijk vast. |
| Uitbesteden vraagt om de juiste vragen | Vraag leveranciers altijd naar SLA, back-upprocedure en patchbeleid voordat je tekent. |
| NLXS als praktische ICT-partner | NLXS biedt scan, beheer en hosting voor mkb, met een responstijd van één dag. |
Inhoudsopgave
- Waarom cybersecurity voor het MKB geen luxe meer is
- Welke cyberdreigingen treffen mkb-bedrijven het vaakst?
- De vijf basisprincipes voor digitale weerbaarheid, concreet gemaakt
- Hoe ziet een realistisch implementatieplan eruit?
- Cybersecurity uitbesteden: wanneer is het slim en wat vraag je aan een leverancier?
- Wat betekent de Cyberbeveiligingswet voor jouw onderneming?
- Hoe NLXS mkb-ondernemers praktisch helpt met cybersecurity
- NLXS helpt je verder: van scan tot beheer
- Bronnen
Waarom cybersecurity voor het MKB geen luxe meer is
Veel mkb-ondernemers denken dat cybercriminelen zich richten op grote bedrijven. Dat klopt niet. Juist kleinere bedrijven zijn aantrekkelijk: minder beveiligingslagen, minder toezicht, en toch waardevolle klantdata of toegang tot grotere partners in de keten.
CBS-data laten zien dat slechts circa 29% van de mkb-bedrijven een risicoanalyse uitvoert, en slechts 9% biedt verplichte cybersecuritytraining aan medewerkers. Encryptie en gestructureerde back-ups zijn evenmin universeel aanwezig. Dat zijn geen abstracte cijfers: ze betekenen dat de meeste mkb-bedrijven vandaag kwetsbaar zijn voor aanvallen die al jaren bekend zijn.
Een ransomware-aanval op een gemiddeld mkb-bedrijf legt de bedrijfsvoering gemiddeld meerdere dagen plat. Klantdata raakt versleuteld, facturen kunnen niet worden verstuurd, en leveranciers wachten op betalingen die niet komen. De reputatieschade bij klanten en partners is vaak groter dan de directe financiële schade.
| Maatregel | % mkb dat dit heeft geregeld |
|---|---|
| Risicoanalyse | ~29% |
| Verplichte cybersecuritytraining | ~9% |
| Encryptie van bedrijfsdata | Niet universeel |
| Automatische back-up buiten eigen netwerk | Niet universeel |
Bron: CBS/NCSC-communicatie
Pro-tip: MFA op je zakelijke e-mail instellen kost vijf minuten en blokkeert verreweg de meeste accountovernames. Dit is de maatregel met de hoogste opbrengst per minuut die je erin steekt.
Welke cyberdreigingen treffen mkb-bedrijven het vaakst?
Kennis van de dreiging is de helft van de verdediging. Dit zijn de aanvalsvormen die mkb-bedrijven in de praktijk het meest tegenkomen, met herkenningssignalen en directe reactiestappen.
Phishing
Nep-e-mails die medewerkers verleiden tot het klikken op een link of het invoeren van inloggegevens. Herkenning: onverwacht verzoek om in te loggen, vreemd afzenderadres, taalfouten of een gevoel van urgentie (“betaal binnen 24 uur”). Directe actie: klik niet, meld aan de IT-verantwoordelijke, verwijder de e-mail.
Ransomware
Kwaadaardige software die bestanden versleutelt en losgeld eist. Herkenning: bestanden zijn plotseling niet meer te openen, bestandsnamen veranderen, een losgeldbericht verschijnt op het scherm. Directe actie: isoleer het getroffen apparaat direct van het netwerk (kabel eruit, wifi uit), schakel geen systemen opnieuw op, bel je ICT-beheerder.
Malware en spyware
Software die ongemerkt draait en data steelt of systemen saboteert. Herkenning: computer werkt trager dan normaal, onbekende programma’s starten op, ongewone netwerkactiviteit in de nacht. Directe actie: scan met antivirussoftware, isoleer het apparaat bij twijfel.
DDoS-aanvallen
Overbelasting van je website of netwerk door massaal nep-verkeer. Herkenning: website is plotseling onbereikbaar, klanten melden dat ze je site niet kunnen bereiken. Directe actie: neem contact op met je hostingprovider, die kan verkeer filteren.
Supply-chain aanvallen
Aanvallers dringen binnen via een leverancier of softwarepakket dat jij gebruikt. Herkenning: onverwachte wijzigingen in software die je niet zelf hebt doorgevoerd, meldingen van leveranciers over een incident. Directe actie: wijzig wachtwoorden voor gedeelde systemen, controleer toegangsrechten van externe partijen.
Misconfiguraties in cloud en website
Verkeerd ingestelde cloudopslag of een website zonder updates geeft aanvallers vrij toegang. Herkenning: onbekende bestanden op je server, onverwachte inlogpogingen in je beheeromgeving. Directe actie: wijzig beheerderswachtwoorden, schakel ongebruikte accounts uit, installeer updates.
De vijf basisprincipes voor digitale weerbaarheid, concreet gemaakt
Het NCSC heeft samen met het voormalige DTC vijf basisprincipes vastgesteld, gebaseerd op internationale richtlijnen zoals het NIST Cybersecurity Framework en NIS2. Ze zijn bewust eenvoudig gehouden zodat ook een mkb-ondernemer zonder IT-achtergrond ermee aan de slag kan.
1. Inventariseer je apparaten en software
Weet wat er op je netwerk staat. Je kunt niet beschermen wat je niet kent.
- Moet: maak een lijst van alle computers, telefoons, routers en cloudapplicaties.
- Moet: verwijder software en accounts die niemand meer gebruikt.
- Kan: gebruik een eenvoudig beheertool (zoals een spreadsheet of een MDM-oplossing) om het overzicht bij te houden.
- Later: koppel dit aan een formeel patchbeleid.
2. Voer updates en patches tijdig door
Verouderde software is de meest misbruikte kwetsbaarheid bij mkb-aanvallen. ENISA raadt aan om patchbeheer te formaliseren: wie controleert wanneer op updates, en wie installeert ze?
- Moet: zet automatische updates aan op alle apparaten en besturingssystemen.
- Moet: controleer maandelijks of routers en netwerkapparatuur up-to-date zijn.
- Kan: stel een vaste patchdag in (bijvoorbeeld elke eerste maandag van de maand).
- Later: voeg kritieke bedrijfssoftware toe aan een gestructureerd patchschema.
3. Beperk toegang tot wat nodig is
Niet iedereen hoeft toegang te hebben tot alles. Beperk rechten tot wat iemand echt nodig heeft voor zijn werk.
- Moet: gebruik aparte beheerdersaccounts voor IT-taken; log nooit dagelijks in als beheerder.
- Moet: verwijder accounts van vertrokken medewerkers direct.
- Kan: stel MFA in op alle zakelijke accounts.
- Later: voer een formele toegangsreview uit per kwartaal.
4. Maak regelmatig back-ups en test ze
Een back-up die je nooit hebt getest, is geen back-up. ENISA adviseert het 3-2-1-principe: drie kopieën van je data, op twee verschillende media, waarvan één buiten je eigen locatie (of in de cloud).
3-2-1 back-uptemplate:
- Kopie 1: lokale back-up op een externe schijf of NAS.
- Kopie 2: tweede lokale kopie op een ander medium.
- Kopie 3: automatische cloudback-up buiten je eigen netwerk.
- Test herstel minimaal één keer per kwartaal: kun je een bestand terugzetten?
Pro-tip: Koppel je cloudback-up los van je primaire cloudaccount. Ransomware kan anders ook je back-up versleutelen als die via hetzelfde account bereikbaar is.
5. Train je medewerkers
Technische maatregelen helpen niet als een medewerker op een phishinglink klikt. Bewustwording is een doorlopend proces, geen eenmalige cursus.
- Moet: bespreek phishing en social engineering minimaal één keer per jaar met het hele team.
- Moet: stel een duidelijk meldpunt in: waar meldt een medewerker een verdachte e-mail?
- Kan: stuur periodiek een gesimuleerde phishingmail om alertheid te meten.
- Later: gebruik een e-learningplatform voor structurele cybersecurity-bewustwording.
Hoe ziet een realistisch implementatieplan eruit?
Cybersecurity hoeft niet in één week geregeld te zijn. Een gefaseerde aanpak werkt beter en is haalbaarder voor een mkb-bedrijf met beperkte tijd en budget.
Wat je zelf kunt doen: MFA instellen, updates draaien, back-ups controleren, de CyberVeilig Check invullen. Wat je beter kunt uitbesteden: patchbeheer op serverniveau, beveiligingsmonitoring, pentests en incidentrespons. Een cloudback-up oplossing voor mkb kost doorgaans tussen de € 10 en € 50 per maand, afhankelijk van de hoeveelheid data.
De CyberVeilig Check van het NCSC is gratis en geeft je binnen vijf minuten een geprioriteerde actielijst. Dat is de logische eerste stap voordat je budget uitgeeft aan tools of diensten.
Cybersecurity uitbesteden: wanneer is het slim en wat vraag je aan een leverancier?
Uitbesteden is niet voor iedereen de juiste keuze, maar voor veel mkb-bedrijven zonder eigen IT-afdeling is het de meest praktische route. De vraag is niet of je uitbesteedt, maar aan wie en onder welke voorwaarden.
Wanneer uitbesteden logisch is:
- Je hebt geen medewerker met aantoonbare IT-kennis in huis.
- Je verwerkt gevoelige klantdata (persoonsgegevens, financiële informatie, medische dossiers).
- Je bent afhankelijk van continue beschikbaarheid van je systemen (webshop, reserveringssysteem).
- Je valt mogelijk onder de Cyberbeveiligingswet (zie volgende sectie).
Wanneer intern blijven werkt:
- Je hebt een technisch onderlegde medewerker die tijd heeft voor beheer.
- Je bedrijf is klein (minder dan vijf medewerkers) en de IT-omgeving is eenvoudig.
- Je hebt al een goede basisbeveiliging staan en zoekt alleen periodieke ondersteuning.
Vragenlijst voor leveranciers:
- Wat staat er in uw SLA over responstijden bij een beveiligingsincident?
- Hoe voert u patchbeheer uit en hoe snel worden kritieke patches geïnstalleerd?
- Waar staan onze back-ups fysiek opgeslagen en in welk land?
- Voert u periodieke pentests uit? Zo ja, hoe vaak en wie voert ze uit?
- Hoe rapporteert u over beveiligingsincidenten en kwetsbaarheden?
- Welke encryptiestandaarden gebruikt u voor data in rust en in transit?
- Wat is uw procedure bij een datalek dat onder de meldplicht valt?
Rode vlaggen bij een leverancier:
- Geen schriftelijke SLA of vage antwoorden over responstijden.
- Onduidelijkheid over waar data wordt opgeslagen.
- Geen aantoonbaar patchbeleid of geen recente pentest-rapportage.
- Geen duidelijk aanspreekpunt bij incidenten.
Pro-tip: Vraag altijd om een schriftelijk overzicht van de back-upprocedure en een bewijs van de laatste hersteltest. Een leverancier die dat niet kan geven, is een risico.
Meer over wat je van een pentest voor het mkb mag verwachten, lees je in onze aparte gids.
Wat betekent de Cyberbeveiligingswet voor jouw onderneming?
De Cyberbeveiligingswet, de Nederlandse implementatie van de Europese NIS2-richtlijn, treedt op 15 augustus 2026 in werking. Samen met de Wet weerbaarheid kritieke entiteiten introduceert de wet drie kernverplichtingen voor organisaties die eronder vallen: registratie, een zorgplicht voor cybersecurity, en een meldplicht bij incidenten.
Wie valt waarschijnlijk onder de wet?
De wet richt zich primair op organisaties in sectoren die als essentieel of belangrijk worden aangemerkt: energie, transport, gezondheidszorg, digitale infrastructuur, financiële dienstverlening en meer. Grotere mkb-bedrijven in deze sectoren vallen er direct onder. Kleinere bedrijven kunnen er indirect mee te maken krijgen als toeleverancier van een grotere organisatie die onder de wet valt.
Concrete eerste stappen:
- Controleer via de Rijksoverheid of jouw sector en bedrijfsomvang onder de wet vallen.
- Voer een risicoanalyse uit en leg die schriftelijk vast, inclusief een directiebesluit over geaccepteerde restrisico’s.
- Inventariseer je leveranciers: welke hebben toegang tot jouw systemen of data?
- Stel een incidentresponsplan op en wijs een verantwoordelijke aan voor meldingen.
- Registreer je organisatie bij het NCSC als dat voor jouw sector verplicht is.
ComplianceHive benadrukt dat aantoonbaarheid en formeel eigenaarschap net zo belangrijk zijn als de technische maatregelen zelf. Een beslissing over restrisico’s moet bestuurlijk zijn goedgekeurd en gedocumenteerd, ook als je bedrijf klein is.
Officiële informatie en meldpunten vind je bij het NCSC (ncsc.nl), de Rijksoverheid (rijksoverheid.nl) en de RDI, die toezicht houdt op naleving van de wet.
Hoe NLXS mkb-ondernemers praktisch helpt met cybersecurity
NLXS biedt mkb-bedrijven een herkenbaar pakket: één aanspreekpunt voor ICT-beheer, hosting, back-up en herstel, en advies over beveiliging. Geen grote projectteams, geen wachttijden van een week. Problemen worden binnen één dag opgepakt.
Wat NLXS concreet doet voor jouw beveiliging:
- ICT-beheer en monitoring: proactief beheer van je netwerk, servers en werkplekken, inclusief patchbeheer.
- Veilige hosting en cloudopslag: servers in Nederland, met encryptie en automatische back-ups.
- Back-up en herstel: inrichting van een 3-2-1 back-upstrategie en periodieke hersteltests.
- ICT-scan en advies: een intake waarbij de huidige situatie in kaart wordt gebracht en een prioriteitenlijst wordt opgesteld.
- Begeleiding bij bewustwording: ondersteuning bij het opzetten van een intern bewustwordingsprogramma voor medewerkers.
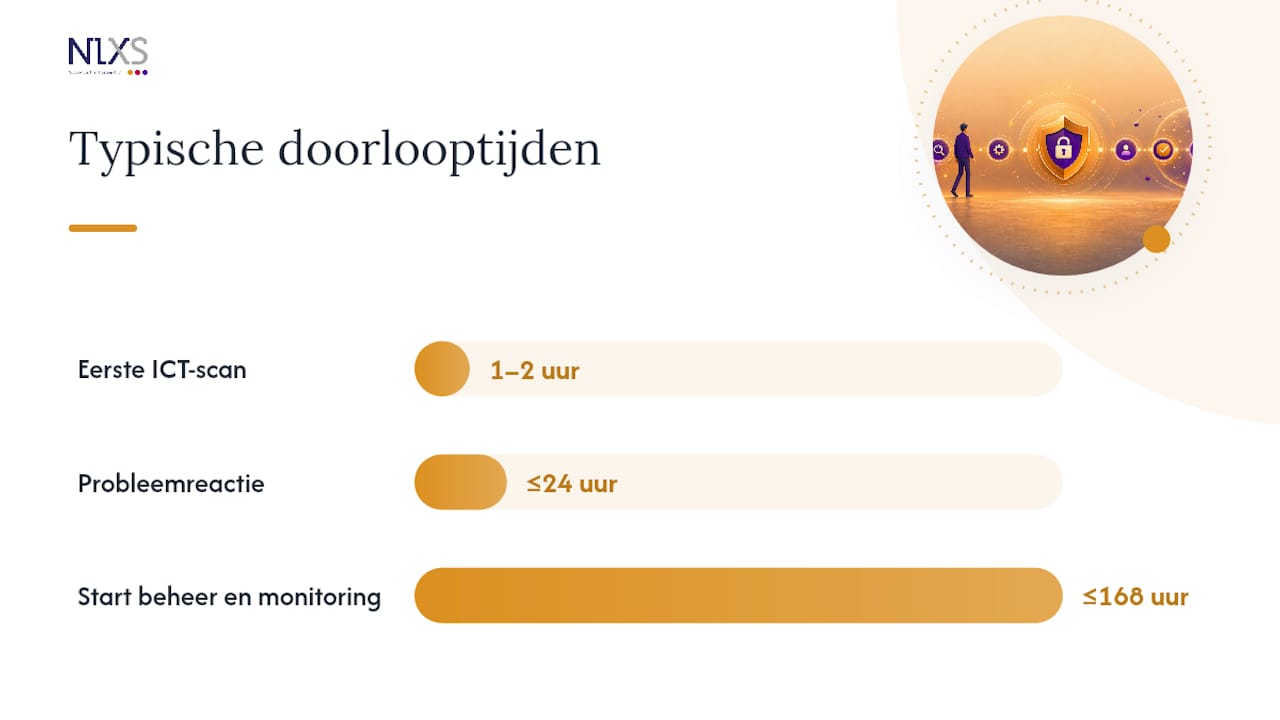
Typische doorlooptijd: een eerste ICT-scan duurt één tot twee uur. Daarna ontvang je een concreet plan met prioriteiten. Beheer en monitoring starten doorgaans binnen één week na akkoord.
Pro-tip: Vraag bij NLXS een gratis intake aan voordat je budget reserveert voor tools of diensten. Een scan van je huidige situatie laat zien waar de echte risico’s zitten, zodat je gericht investeert.
Persoonlijk advies: waar mkb-bedrijven vastlopen en wat echt helpt
Wat ik keer op keer zie bij mkb-ondernemers: de intentie is er, maar de uitvoering strandt op prioriteiten. Cybersecurity staat op de lijst, maar de dagelijkse drukte wint het. Het gevolg is dat basismaatregelen als MFA en back-ups jarenlang worden uitgesteld, terwijl die samen al het grootste deel van de risico’s afdekken.
Het tweede struikelblok is de aanname dat “wij niet interessant zijn voor hackers.” Aanvallers kiezen hun doelwitten niet op basis van bekendheid, maar op basis van kwetsbaarheid. Een slecht beveiligde webshop of een boekhoudpakket zonder MFA is een open deur, ongeacht de omvang van het bedrijf.
Wat echt werkt: kleine, vaste gewoonten. Een maandelijkse updatecheck. Een kwartaaltest van de back-up. Een jaarlijks gesprek met het team over phishing. Geen van deze dingen kost meer dan een uur, maar samen bouwen ze een weerbaarheid op die losse tools nooit kunnen evenaren.
Als je niet zeker weet waar je staat, is een externe blik de snelste manier om helderheid te krijgen. Een ICT-scan van een uur geeft je meer zekerheid dan maanden van zelf puzzelen.
NLXS helpt je verder: van scan tot beheer
Veel mkb-bedrijven weten wat ze moeten doen, maar missen de tijd of de kennis om het goed uit te voeren. NLXS neemt dat over. Geen vage adviezen, maar een concreet plan na één gesprek, en daarna beheer dat gewoon werkt.

Als ICT-partner voor mkb-bedrijven in de regio Breda en omstreken zorgt NLXS voor veilige hosting, proactief beheer en een back-upstrategie die ook echt werkt als het misgaat. Transparante maandtarieven, geen verrassingen, en altijd een persoon aan de lijn die jouw situatie kent.
Wil je weten waar jouw bedrijf nu staat? Vraag een gratis intake aan via Nlxs en ontvang binnen één werkdag een terugbelafspraak.
Bronnen
- De 5 basisprincipes van digitale weerbaarheid | NCSC
- Leidraad cyberbeveiliging voor kmo’s (ENISA)
- Rijksoverheid
- NIS2 voor het MKB: waar begin je als je niks geregeld hebt? | ComplianceHive
Gebruik de CyberVeilig Check als eerste stap en de ENISA-gids als verdieping zodra de basis staat. Beide zijn gratis en specifiek geschreven voor bedrijven zonder grote IT-afdeling.
Reacties0
Nog geen reacties
Deel als eerste uw gedachten.
Meld u aan of registreer u om een reactie te plaatsen.