


Betalingspagina beveiligen webshop: gids 2026
De betalingspagina van je webshop beveiligen is de meest directe manier om klantgegevens te beschermen en fraude te voorkomen. Beveiliging van betalingsprocessen draait om twee normenkaders: PCI DSS 4.0, de internationale standaard voor kaartbetalingen, en de AVG, de Europese privacywetgeving. Beide zijn geen vrijblijvende richtlijnen. Wie als webshop-eigenaar kaartbetalingen accepteert, is verplicht aan beide te voldoen. Deze gids legt uit wat dat in de praktijk betekent, welke technische maatregelen je neemt en hoe je beveiliging en conversie in balans houdt.
Welke PCI DSS 4.0-vereisten gelden voor betalingspagina’s?
PCI DSS 4.0 is sinds 31 maart 2025 de enige geldige standaard voor betalingsbeveiliging. De vorige versie, PCI DSS 3.2.1, is officieel uitgefaseerd. Dat betekent dat elke webshop die kaartbetalingen verwerkt, nu aan de nieuwe eisen moet voldoen.
Het grootste verschil met de vorige versie is de nadruk op continue validatie. Vroeger was een jaarlijkse audit voldoende. PCI DSS 4.0 vereist dat je beveiliging doorlopend monitort en risico’s actief analyseert. Dat vraagt een andere aanpak van je interne processen.
De kernvereisten voor betalingspagina’s zijn:
- Encryptie van alle gegevensoverdracht. TLS 1.3 encryptie is verplicht voor alle communicatiekanalen, niet alleen voor opslag.
- Strikte toegangscontrole. Alleen geautoriseerde medewerkers mogen toegang hebben tot betalingssystemen, met logging van elke toegangspoging.
- Realtime monitoring. Afwijkingen in transactiepatronen moeten direct worden gesignaleerd.
- Scriptbeheer op de betaalpagina. PCI DSS 4.0 vereist actief beheer van alle scripts op de betalingspagina, inclusief detectie van onbevoegde wijzigingen. Vereiste 11.6.1 verplicht je om interactieve onderdelen te autoriseren om injectie van kwaadaardige code te voorkomen.
Dit laatste punt wordt door veel webshop-eigenaren onderschat. Een externe script van een advertentienetwerk of chatplugin kan je betaalpagina kwetsbaar maken als je geen controle hebt over wat er geladen wordt.
Pro-tip: Gebruik een Content Security Policy (CSP) header om te bepalen welke scripts op je betaalpagina mogen laden. Zo blokkeer je automatisch ongeautoriseerde code, ook als een externe partij wordt gehackt.
Hoe pas je fraudepreventie en authenticatie toe?
Fraudepreventie op de betalingspagina werkt het best als een gelaagd systeem. Eén maatregel is nooit genoeg. De combinatie van 3D Secure, AI-gebaseerde screening en multi-factor authenticatie geeft de sterkste bescherming.
-
Activeer 3D Secure. 3D Secure is een authenticatieprotocol waarbij de kaarthouder een extra verificatiestap doorloopt bij de bank. Met 3D Secure en AI-screening verschuift de aansprakelijkheid voor chargebacks volledig naar de kaartuitgever. Dat betekent dat jij als webshop-eigenaar niet opdraait voor fraudekosten als de transactie correct is geauthenticeerd.
-
Gebruik AI-gebaseerde fraudescreening. Moderne fraudescreening analyseert gedragspatronen in realtime: hoe snel iemand typt, welk apparaat wordt gebruikt, of het IP-adres overeenkomt met het factuuradres. Afwijkingen leiden automatisch tot een extra controle of blokkering.
-
Stel transactielimieten in. Bepaal maximale bedragen per transactie en per tijdseenheid. Een plotselinge reeks kleine betalingen is een klassiek signaal van cardtesting, waarbij criminelen gestolen kaartnummers testen.
-
Beveilig je beheerpaneel met multi-factor authenticatie (MFA). De betalingspagina zelf is maar één aanvalsvlak. Als iemand toegang krijgt tot je webshop-backend, kan hij instellingen aanpassen of scripts injecteren. MFA op alle beheerdersaccounts is daarom geen optie maar een vereiste.
-
Monitor transactiepatronen actief. Professionele betaalproviders dekken veel PCI-compliance af, maar jij blijft verantwoordelijk voor het toezicht op transactiepatronen en de fraudepreventie-instellingen.
Pro-tip: Stel je fraudedrempels niet te streng in. Een te agressieve filter blokkeert legitieme klanten en kost je omzet. Test je instellingen regelmatig met echte transactiedata om de balans te bewaken.
De balans tussen veiligheid en klantgemak is een actief aandachtspunt. Elke extra stap in het betaalproces verhoogt de kans op afhaken. Kies authenticatiemethoden die voor de klant zo weinig mogelijk wrijving geven, maar voor fraudeurs een hoge drempel opwerpen.
Welke technische maatregelen zijn essentieel voor een veilige betaalomgeving?
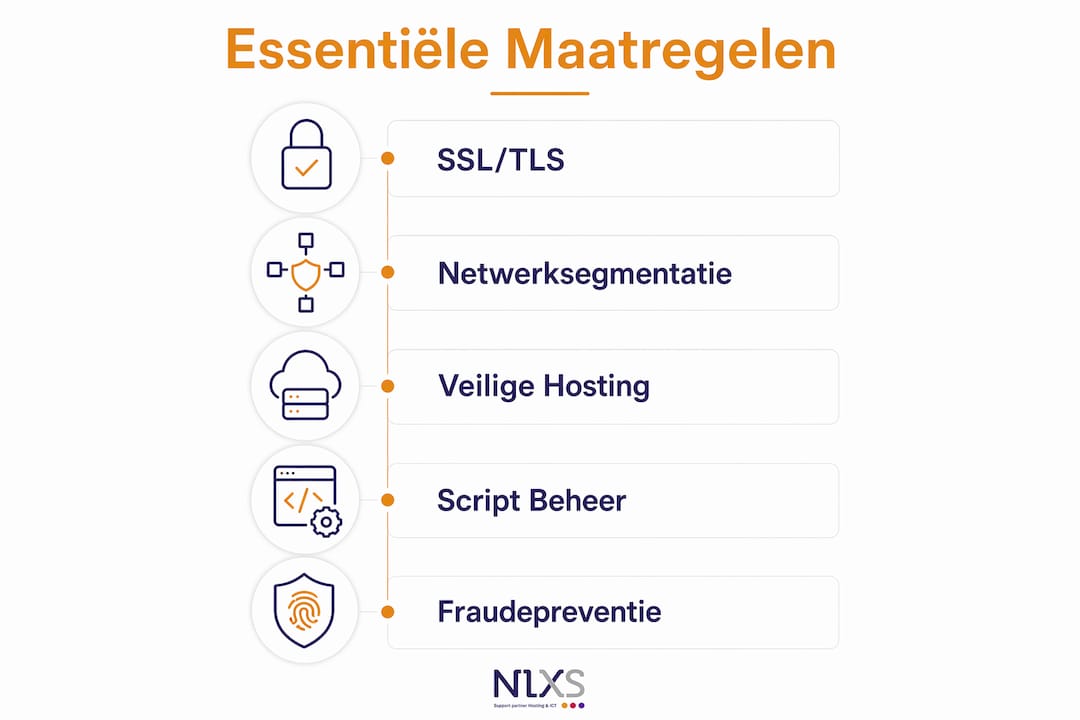
De technische inrichting van je betaalomgeving bepaalt hoe kwetsbaar je bent voor aanvallen. Vier gebieden verdienen directe aandacht.
SSL/TLS en HTTPS
Een geldig SSL-certificaat is de basis van elke veilige webshop. HTTPS versleutelt de verbinding tussen de browser van de klant en je server. Zonder HTTPS stuurt de browser van de klant een waarschuwing, wat direct vertrouwen kost. Lees meer over hoe SSL werkt voor je webshop als je de technische achtergrond wilt begrijpen. Zorg dat je certificaat actueel is en automatisch vernieuwd wordt.
Netwerksegmentatie en zero-trust
Netwerksegmentatie en zero-trust beveiligingsmodellen minimaliseren interne risico’s. Bij zero-trust wordt elke toegangsaanvraag, ook van interne systemen, opnieuw geverifieerd op identiteit en apparaatstatus. Dat voorkomt dat een aanvaller die één systeem binnendringt, automatisch toegang krijgt tot je betaalomgeving. Segmenteer je netwerk zodat je betalingssystemen volledig gescheiden zijn van andere bedrijfssystemen.
Veilige hosting en updates
Verouderde software is de meest voorkomende oorzaak van beveiligingslekken. Houd je CMS, plugins en betaalmodules altijd up-to-date. Kies een hostingomgeving die automatische beveiligingsupdates ondersteunt en dagelijkse back-ups maakt. De beveiligingsmaatregelen voor webshop hosting die je neemt op infrastructuurniveau, bepalen hoe goed je betaalpagina beschermd is.
Beheer van scripts en iFrames
Veel webshops laden betaalformulieren via iFrames van hun betaalprovider. Dat is veilig, mits je de integriteit van die iFrame actief controleert. Gebruik Subresource Integrity (SRI) om te verifiëren dat externe scripts niet zijn aangepast. Laad nooit scripts van onbekende bronnen op je betaalpagina.
| Maatregel | Wat het doet | Prioriteit |
|---|---|---|
| SSL/TLS 1.3 | Versleutelt gegevensoverdracht tussen klant en server | Hoog |
| Content Security Policy | Blokkeert ongeautoriseerde scripts op de betaalpagina | Hoog |
| Netwerksegmentatie | Isoleert betaalsystemen van overige infrastructuur | Hoog |
| Automatische updates | Sluit bekende kwetsbaarheden in software | Gemiddeld |
| Subresource Integrity | Controleert integriteit van externe scripts en iFrames | Gemiddeld |
Hoe voldoe je aan privacyregels en meldplicht bij datalekken?
De AVG stelt concrete eisen aan hoe je omgaat met persoonsgegevens bij betalingen. Een datalek waarbij klantgegevens of betaaldata uitlekken, heeft directe juridische gevolgen.
De kernverplichtingen zijn:
- Meldplicht bij de Autoriteit Persoonsgegevens. Bij een datalek moet je binnen 72 uur melding doen bij de Autoriteit Persoonsgegevens. Na aanpassing van de regelgeving via de Digitale Omnibus kan deze termijn in bepaalde gevallen oplopen tot 96 uur. Wacht niet tot je zeker weet hoe groot het lek is. Meld zodra je een redelijk vermoeden hebt.
- Transparantie richting betrokkenen. Als het lek een hoog risico vormt voor de betrokken klanten, moet je hen ook direct informeren. Dat geldt zeker bij gelekte betaalgegevens.
- Documentatie van alle incidenten. Leg elk beveiligingsincident vast, ook als je besluit dat melding niet nodig is. De Autoriteit Persoonsgegevens kan om die documentatie vragen.
- Technische en organisatorische maatregelen. De AVG verplicht je aantoonbaar passende maatregelen te nemen. Wat “passend” is, hangt af van de gevoeligheid van de data en de omvang van je webshop.
“Beveiliging is geen statische checklist, maar een proces afgestemd op de gevoeligheid van data en de omvang van je organisatie. Wie betalingsgegevens verwerkt, heeft een hogere verantwoordelijkheid dan wie alleen e-mailadressen opslaat.”
Boetes bij datalekken kunnen oplopen tot € 20 miljoen of 4% van de wereldwijde jaaromzet. Voor een mkb-webshop is zelfs een fractie van dat bedrag een existentiële bedreiging. De financiële prikkel om beveiliging serieus te nemen, is dus even groot als de ethische.
Koppel je privacybeleid aan je PCI DSS-compliance. Beide vragen om toegangscontrole, encryptie en logging. Wie zijn PCI DSS-huiswerk goed doet, voldoet automatisch aan een groot deel van de AVG-vereisten voor betalingsdata. Lees ook over GDPR-conforme hosting kiezen als je de juridische kant verder wilt uitdiepen.
Belangrijkste inzichten
De betalingspagina van je webshop beveiligen vereist PCI DSS 4.0-compliance, gelaagde fraudepreventie en een actief privacybeleid dat datalekken binnen 72 uur meldt.
| Punt | Details |
|---|---|
| PCI DSS 4.0 is verplicht | Sinds 31 maart 2025 is PCI DSS 4.0 de enige geldige standaard; continue monitoring vervangt de jaarlijkse audit. |
| Scriptbeheer is kritiek | Autoriseer en monitor alle scripts op je betaalpagina om kwaadaardige code-injectie te voorkomen. |
| Gelaagde fraudepreventie | Combineer 3D Secure, AI-screening en MFA voor de sterkste bescherming met minimale wrijving voor klanten. |
| Meldplicht binnen 72 uur | Bij een datalek met betaalgegevens moet je binnen 72 uur melden bij de Autoriteit Persoonsgegevens. |
| Hosting bepaalt je basis | Veilige, up-to-date hosting met netwerksegmentatie is de technische fundering van elke veilige betaalomgeving. |
Wat ik leerde van jaren werken met webshop-beveiliging
Webshop-eigenaren denken vaak dat ze klaar zijn zodra ze een betaalprovider hebben gekoppeld en een SSL-certificaat hebben geïnstalleerd. Dat is begrijpelijk, want die stappen voelen definitief. Maar beveiliging werkt niet zo.
Wat ik keer op keer zie, is dat de echte kwetsbaarheden niet zitten in de grote, zichtbare onderdelen. Ze zitten in de vergeten plugin die al acht maanden niet is bijgewerkt, het beheerdersaccount zonder MFA, of de externe marketingscript die stilletjes op de betaalpagina laadt. Die kleine gaten zijn precies waar aanvallers op mikken.
Het gevaar van statische beveiliging is dat het een vals gevoel van veiligheid geeft. Een beveiligingsaudit die je twee jaar geleden hebt laten uitvoeren, zegt niets over je situatie vandaag. Dreigingen veranderen, software verandert, en je webshop verandert mee. Beveiliging moet dat tempo bijhouden.
Wat ik praktisch aanraad: stel een vast moment in per kwartaal om je beveiligingsinstellingen door te lopen. Controleer welke scripts er op je betaalpagina laden, wie er toegang heeft tot je beheerpaneel, en of alle software actueel is. Dat kost je een uur per kwartaal en voorkomt maanden aan ellende.
Eén ding dat ik ook heb geleerd: uitbesteden aan een betaalprovider verlicht je aansprakelijkheid, maar niet je verantwoordelijkheid. Jij blijft de eigenaar van de fraudepreventie-instellingen en het toezicht op transactiepatronen. Behandel je betaalprovider als een partner, niet als een verzekering.
— Ken
Veilige webshop-hosting die je ontzorgt
Technische beveiliging van je betalingspagina begint bij de fundering: je hostingomgeving. Een hostingpartner die automatische updates, dagelijkse back-ups en netwerksegmentatie levert, neemt een groot deel van de technische last van je schouders.

NLXS biedt betrouwbare WordPress webhosting die specifiek is ingericht op veiligheid en beschikbaarheid voor webshops. Klanten zoals TU Eindhoven en JCI Breda vertrouwen op de infrastructuur van NLXS voor hun online omgevingen. Problemen worden binnen één dag opgelost, zonder verrassingen in de rekening. Wil je weten welke hostingvorm het beste past bij jouw webshop? De vergelijking van hostingopties voor webshops helpt je de juiste keuze te maken.
Veelgestelde vragen
Wat is PCI DSS 4.0 en geldt het voor mijn webshop?
PCI DSS 4.0 is de internationale beveiligingsstandaard voor alle bedrijven die kaartbetalingen verwerken. Sinds 31 maart 2025 is het de enige geldige versie, dus als jouw webshop creditcard- of debetkaartbetalingen accepteert, geldt het voor jou.
Hoe werkt 3D Secure op mijn betalingspagina?
3D Secure voegt een extra verificatiestap toe waarbij de klant zijn identiteit bevestigt via de bank, bijvoorbeeld met een code per sms of via een banking-app. Bij een succesvolle 3D Secure-transactie verschuift de aansprakelijkheid voor fraude naar de kaartuitgever.
Binnen hoeveel tijd moet ik een datalek melden?
Bij een datalek met persoonsgegevens moet je binnen 72 uur melding doen bij de Autoriteit Persoonsgegevens. In bepaalde gevallen, na aanpassing via de Digitale Omnibus, kan die termijn oplopen tot 96 uur.
Wat is het risico van een onbeveiligde betaalpagina?
Een onbeveiligde betaalpagina kan leiden tot diefstal van klantgegevens, chargebacks, reputatieschade en boetes tot € 20 miljoen of 4% van de wereldwijde jaaromzet onder de AVG.
Moet ik zelf PCI DSS-compliant zijn als ik een betaalprovider gebruik?
Een betaalprovider neemt een deel van de PCI DSS-verplichtingen over, maar jij blijft verantwoordelijk voor de inrichting van je betaalpagina, het scriptbeheer en het toezicht op fraudepreventie-instellingen.
Reacties0
Nog geen reacties
Deel als eerste uw gedachten.
Meld u aan of registreer u om een reactie te plaatsen.