


Rol van DNS-beheer bij hosting voor kleine bedrijven
DNS-beheer is het proces waarbij je de vertaalregels beheert die een domeinnaam koppelen aan de juiste server, e-mailsystemen en beveiligingsprotocollen. Voor kleine bedrijven en webwinkels bepaalt de kwaliteit van dat beheer direct of je website bereikbaar is, of je e-mail aankomt en of je veilig bent voor digitale aanvallen. De rol van DNS-beheer bij hosting gaat daarmee veel verder dan een technische instelling. Het is de basis van je hele online aanwezigheid, en fouten hebben directe gevolgen voor klanten, omzet en vertrouwen.
Hoe werkt DNS-beheer bij hosting?
DNS staat voor Domain Name System. Het vertaalt een domeinnaam zoals jouwwinkel.nl naar een IP-adres, zodat browsers weten welke server ze moeten bereiken. Zonder die vertaling is je website onbereikbaar, ook al draait de server perfect.
Binnen hosting werk je met verschillende DNS-records, elk met een eigen functie:
- A-record: koppelt je domeinnaam aan het IP-adres van je webserver.
- CNAME-record: verwijst een subdomein naar een ander domein, handig voor diensten zoals een webshop op shop.jouwdomein.nl.
- MX-record: bepaalt welke mailserver e-mails voor jouw domein ontvangt.
- TXT-record: bevat tekst die andere systemen kunnen lezen, onder andere voor mailbeveiliging via SPF, DKIM en DMARC.
Hostingproviders beheren vaak de server zelf, maar DNS-instellingen bij hosting staan soms bij een aparte registrar of domeinbeheerder. Die scheiding is een veelvoorkomende bron van verwarring. DNS, webhosting en domeinregistratie zijn drie verschillende diensten die regelmatig door drie verschillende partijen worden beheerd. Dat leidt tot onduidelijkheid over wie wat mag wijzigen en wie verantwoordelijk is bij problemen.
Pro-tip: Controleer bij elke nieuwe hostingovereenkomst direct waar de DNS-instellingen staan beheerd. Noteer de inloggegevens en de naam van de beherende partij. Dat bespaart uren zoekwerk op het moment dat er iets misgaat.
Stabiele DNS is ook bepalend voor je vindbaarheid in zoekmachines. Frequente resolutiefouten vertragen je website en schaden je positie in Google.
Wat zijn de risico’s van slecht DNS-beheer?
Slecht DNS-beheer legt niet alleen je website plat. Een fout DNS-record kan tegelijk je website, e-mail, VPN en interne systemen onbereikbaar maken. Voor een webwinkel betekent dat directe omzetderving en gefrustreerde klanten die niet terugkomen.
DNS-fouten staan in 2026 in de top van niet-hardware oorzaken van serviceonderbrekingen bij bedrijven. Dat is geen toeval. Veel kleine bedrijven weten niet precies wie hun DNS beheert of welke records er actief zijn. Die onduidelijkheid maakt een simpele fout al snel een grote storing.
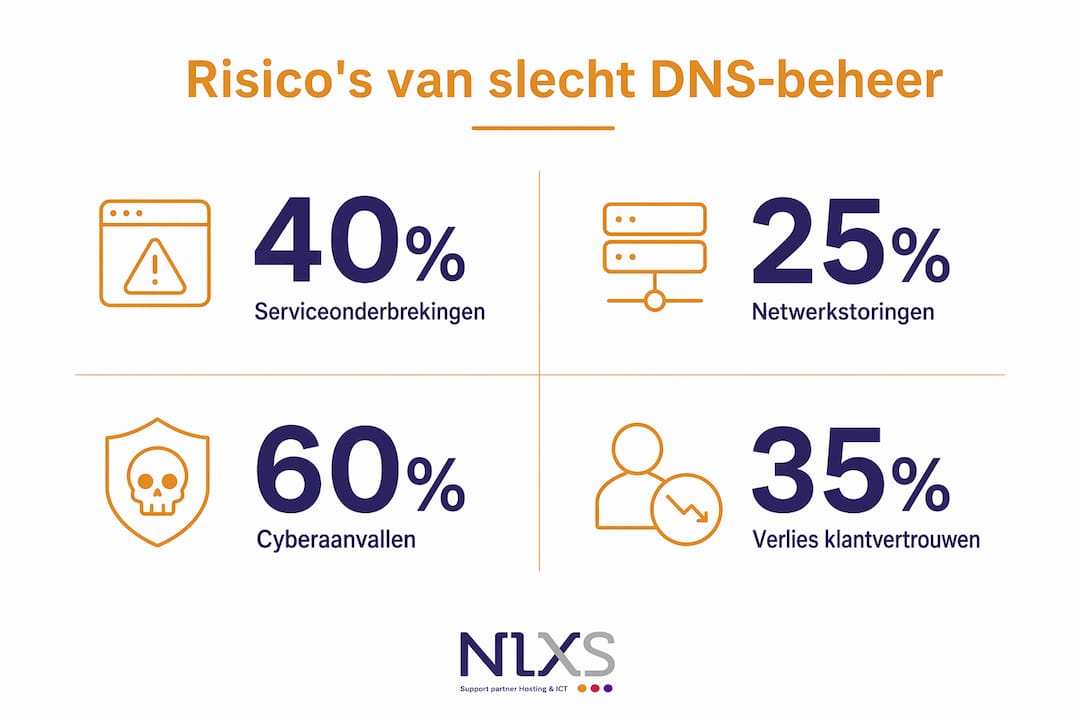
De beveiligingsrisico’s zijn minstens zo ernstig. Negen op de tien geparkeerde domeinen leiden naar malafide websites. Dat laat zien hoe snel een onbeheerd of slecht geconfigureerd domein een risico wordt voor bezoekers en voor jouw reputatie.
Veelvoorkomende problemen bij slecht DNS-beheer zijn:
- DNS-propagatievertragingen: na een wijziging duurt het 1–24 uur voordat alle servers wereldwijd de nieuwe instelling kennen. Klanten zien in die periode mogelijk een foutmelding.
- Misconfiguraties: een verkeerd MX-record zorgt ervoor dat inkomende e-mails verdwijnen, zonder foutmelding aan de afzender.
- Onbeheerde records: oude records die verwijzen naar servers die niet meer bestaan, kunnen door aanvallers worden overgenomen.
- Onduidelijke verantwoordelijkheid: MKB’s hebben vaak DNS bij een registratiepartij staan met onduidelijkheid over wie wijzigingen mag doorvoeren.
Cybercriminelen manipuleren DNS om netwerkverkeer te kapen. Ze leiden bezoekers om naar nep-websites zonder dat jij of je klant dat direct merkt. Dat maakt DNS-aanvallen bijzonder gevaarlijk: ze zijn moeilijk te detecteren omdat soms alleen specifieke pagina’s worden omgeleid, niet de hele website.
Praktische tips voor effectief DNS-beheer
Goed DNS-beheer hoeft niet ingewikkeld te zijn. Met een paar concrete maatregelen verklein je de kans op problemen aanzienlijk.
-
Centraliseer DNS, hosting en domeinregistratie. Breng alle drie bij één betrouwbare partij onder. Centralisatie voorkomt operationele blinde vlekken en verhoogt je uptime. Als alles bij één partij staat, weet je altijd waar je moet zijn bij een storing.
-
Plan wijzigingen ruim van tevoren. DNS-wijzigingen zijn meestal binnen 1–4 uur wereldwijd doorgevoerd, maar nameserverwijzigingen kunnen tot 24 uur duren. Plan grote wijzigingen buiten piekuren en informeer klanten als je een tijdelijke onderbreking verwacht.
-
Documenteer toegang en verantwoordelijkheden. Leg vast wie inloggegevens heeft voor het DNS-paneel en wie wijzigingen mag doorvoeren. Zorg voor een back-up van alle actieve DNS-records. Bij een calamiteit weet je dan direct wat de juiste instellingen zijn.
-
Gebruik TXT-records voor mailbeveiliging. Stel SPF, DKIM en DMARC correct in. SPF bepaalt welke servers e-mail mogen versturen namens jouw domein. DKIM voegt een digitale handtekening toe aan uitgaande e-mails. DMARC vertelt ontvangende servers wat ze moeten doen met e-mails die de controles niet doorstaan. Samen voorkomen ze dat criminelen jouw domeinnaam misbruiken voor phishing.
-
Monitor je DNS-status actief. Controleer regelmatig of alle records nog kloppen en of je domein niet onverwacht ergens naartoe verwijst. Gratis tools zoals MXToolbox laten je in een paar seconden zien of je MX- en SPF-records correct zijn.
Pro-tip: Sla een volledige export van je DNS-zone op als tekstbestand en bewaar die op een veilige plek buiten je hostingomgeving. Als je ooit van provider wisselt of een storing optreedt, herstel je de instellingen in minuten in plaats van uren.
Wil je weten wanneer het slim is om DNS-beheer uit handen te geven? Lees dan meer over wanneer DNS-beheer uitbesteden de juiste keuze is voor jouw bedrijf.
Hoe draagt DNS-beheer bij aan compliance en beveiliging?
DNS is geen technische achterkamertaak meer. Het is een strategisch bedrijfsmiddel met directe compliance-eisen. De Europese NIS2-richtlijn, in Nederland omgezet via de Cyberbeveiligingswet, verplicht organisaties tot aantoonbare governance over digitale assets zoals DNS. Dat betekent dat je moet kunnen aantonen wie toegang heeft, welke wijzigingen zijn gedaan en hoe je DNS beveiligd is.
Voor kleine bedrijven en webwinkels klinkt dat misschien zwaar, maar de praktische gevolgen zijn behapbaar:
- Leg vast wie DNS-beheerder is en documenteer alle wijzigingen.
- Gebruik tweefactorauthenticatie voor toegang tot je DNS-paneel.
- Stel DNSSEC in als je registrar dat ondersteunt. DNSSEC voegt een digitale handtekening toe aan DNS-antwoorden, zodat aanvallers geen valse records kunnen injecteren.
- Controleer periodiek of alle records nog actueel en correct zijn.
“DNS moet integraal onderdeel zijn van de beveiligingsstrategie om digitale aanvallen tijdig te blokkeren. Wie DNS negeert, laat een achterdeur openstaan die criminelen graag gebruiken.”
DNS werkt als eerste verdedigingslinie in cybersecurity. Aanvallen op DNS-niveau zijn gevaarlijk omdat ze moeilijk te detecteren zijn. Een aanvaller die jouw DNS-records aanpast, kan bezoekers omleiden naar een nep-betaalpagina zonder dat jij of je klant dat direct ziet. Voor een webwinkel is dat een ramp voor zowel de omzet als het vertrouwen.
Professioneel DNS-beheer vermindert downtime en versterkt klantrelaties. Hosting providers die DNS actief bewaken, leveren aantoonbaar betere prestaties voor kleine bedrijven. Dat is precies waarom de keuze voor een betrokken hostingpartner zo bepalend is.
Meer weten over hoe je storingen in je bedrijfsnetwerk voorkomt door goed DNS-beheer? NLXS legt het stap voor stap uit.
Belangrijkste inzichten
Goed DNS-beheer is de directe schakel tussen jouw domeinnaam, je hostingomgeving en de bereikbaarheid van je website, e-mail en beveiligingssystemen.
| Punt | Details |
|---|---|
| DNS als fundament | Elk DNS-record bepaalt of je website, e-mail of interne systemen bereikbaar zijn. |
| Risico bij mismanagement | Een fout record kan meerdere diensten tegelijk platleggen, met directe omzetschade. |
| Propagatietijd plannen | DNS-wijzigingen duren 1–24 uur. Plan ze buiten piekuren en communiceer dit vooraf. |
| Mailbeveiliging via DNS | SPF, DKIM en DMARC beschermen je domein tegen phishing en e-mailfraude. |
| Compliance via NIS2 | De Cyberbeveiligingswet verplicht aantoonbaar beheer van digitale assets zoals DNS. |
Mijn kijk op DNS als zakelijk fundament
Ik zie het regelmatig: een ondernemer belt omdat zijn webshop plotseling onbereikbaar is. Na wat doorvragen blijkt dat een medewerker een DNS-record heeft aangepast, of erger, dat niemand meer weet waar de DNS überhaupt beheerd wordt. De domeinnaam staat bij een registrar die jaren geleden is gekozen, de hosting ergens anders, en de inloggegevens zijn verdwenen met een oud e-mailadres.
Wat me opvalt, is dat DNS-beheer bij veel kleine bedrijven behandeld wordt als iets wat je één keer instelt en daarna vergeet. Dat is begrijpelijk, want als het goed gaat merk je er niets van. Maar juist die onzichtbaarheid maakt het gevaarlijk. DNS-aanvallen zijn moeilijk te detecteren. Soms wordt alleen een specifieke betaalpagina omgeleid, terwijl de rest van de website gewoon werkt. Klanten merken het, jij niet.
Mijn advies is simpel: behandel DNS als een onderdeel van je bedrijfsvoering, niet als een technische bijzaak. Weet wie er toegang heeft, zorg voor documentatie en kies een hostingpartner die DNS actief bewaakt. De kosten van goed beheer zijn verwaarloosbaar vergeleken met de schade van één grote storing of een succesvolle DNS-aanval.
Voor bedrijven die twijfelen of ze DNS-beheer zelf kunnen dragen, is DNS-beheer uitbesteden vaak de verstandigste keuze. Niet omdat het te moeilijk is, maar omdat de aandacht en monitoring die het vraagt, bij een gespecialiseerde partner beter geborgd zijn dan in een druk mkb-bedrijf.
— Ken
Zorgeloos online met NLXS hosting en DNS-beheer
NLXS zorgt voor betrouwbare webhosting waarbij DNS-beheer standaard goed geregeld is. Klanten zoals TU Eindhoven en JCI Breda vertrouwen op een stabiele infrastructuur waarbij problemen binnen één dag worden opgelost.

NLXS beheert DNS, hosting en domeinregistratie als één geheel. Zo weet je altijd waar je aan toe bent en wie je belt als er iets misgaat. De aanpak is transparant, zonder verrassingen in de rekening. Voor kleine bedrijven en webwinkels die zich willen richten op hun eigen werk in plaats van op technische problemen, is dat precies wat je nodig hebt. Bekijk de webhostingdiensten van NLXS en ontdek hoe zorgeloos hosting er voor jouw bedrijf uit kan zien.
Veelgestelde vragen
Wat is DNS-beheer precies?
DNS-beheer is het instellen en onderhouden van de DNS-records die bepalen waar je domeinnaam naartoe verwijst. Het omvat records voor je website, e-mail en beveiliging.
Hoe lang duurt het voordat een DNS-wijziging actief is?
De meeste DNS-wijzigingen zijn binnen 1–4 uur wereldwijd doorgevoerd. Bij nameserverwijzigingen kan dit oplopen tot 24 uur.
Wat gebeurt er als DNS-beheer niet goed is geregeld?
Een fout DNS-record kan je website, e-mail en interne systemen tegelijk onbereikbaar maken. Aanvallers kunnen slecht beheerde DNS ook misbruiken om bezoekers om te leiden naar malafide websites.
Welke DNS-records zijn het belangrijkst voor mijn webwinkel?
Het A-record koppelt je domeinnaam aan je server. Het MX-record regelt je e-mail. TXT-records voor SPF, DKIM en DMARC beschermen je domein tegen e-mailfraude.
Moet ik als klein bedrijf voldoen aan NIS2 voor DNS-beheer?
De Cyberbeveiligingswet verplicht organisaties tot aantoonbare governance over digitale assets zoals DNS. Voor veel kleine bedrijven betekent dat: documenteer wie toegang heeft en welke wijzigingen zijn gedaan.
Reacties0
Nog geen reacties
Deel als eerste uw gedachten.
Meld u aan of registreer u om een reactie te plaatsen.