


MDR voor het mkb: keuzechecklist voor uitbesteders
Als je geen 24/7 intern beveiligingsteam hebt, is een Managed Detection and Response-dienst (MDR) voor de meeste mkb-organisaties de verstandigste keuze. MDR levert continue monitoring, threat hunting en actieve incidentrespons door menselijke analisten, en maakt jouw beveiliging aantoonbaar voor auditors die NIS2, DORA of ISO 27001 controleren. Heb je geen eigen SOC en wil je niet wachten tot een aanval zichzelf meldt? Dan is outsourcen nu de logische stap. NLXS biedt MDR als beheerde dienst vanuit de regio. Neem direct contact op of vraag een gratis ICT-scan aan als eerste oriëntatie.
Inhoudsopgave
- Wat is Managed Detection and Response (MDR)?
- Hoe verschilt MDR van antivirus, EDR en XDR?
- Welke componenten heeft een MDR-service?
- Waarom is MDR aantrekkelijk voor het mkb?
- Hoe kies je een MDR-provider?
- Wat te verwachten bij implementatie en onboarding?
- Wanneer is MDR de juiste keuze?
- Belangrijkste inzichten
- Waarom MDR voor het mkb meer is dan een beveiligingstool
- NLXS MDR: wat leveren we en hoe start je?
- Bronnen en referenties
Wat is Managed Detection and Response (MDR)?
MDR is een beheerde cybersecuritydienst die 24/7 monitoring, detectie en actieve incidentrespons combineert met menselijke expertise. Waar een tool alleen signalen genereert, zorgen de analisten achter een MDR-dienst dat die signalen ook daadwerkelijk worden beoordeeld en opgevolgd.
De technische basis bestaat uit sensoren op verschillende lagen:
- Cloud — via API-koppelingen met Microsoft 365, Azure of vergelijkbare platformen
De operationele flow is kort: een sensor detecteert afwijkend gedrag, een analist triagt het signaal, beoordeelt de ernst en neemt containmentmaatregelen. Daarna volgt herstel en een rapportage voor jouw IT-team of auditor. Geen ticket dat ergens in een wachtrij verdwijnt, maar een mens die beslissingen neemt.
Hoe verschilt MDR van antivirus, EDR en XDR?
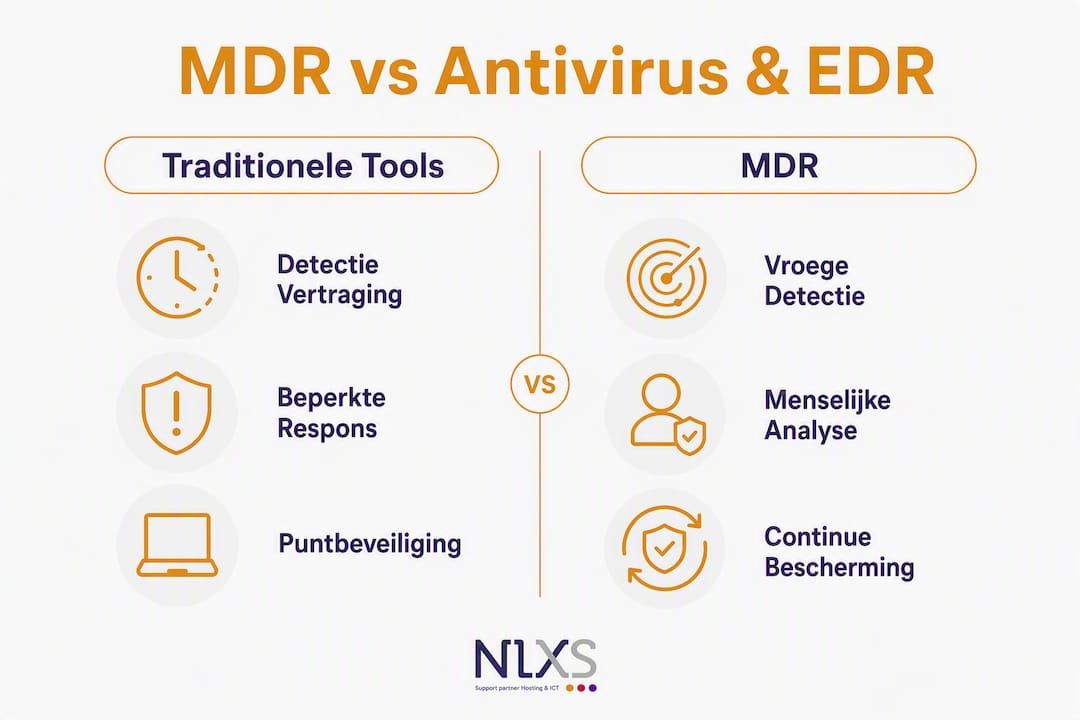
Het onderscheid zit niet alleen in technologie, maar vooral in wie er reageert en wanneer.
- Antivirus (AV): werkt op basis van bekende handtekeningen. Nieuwe of aangepaste malware passeert onopgemerkt. Reactief van aard: AV meldt wat er al is, stopt het zelden vroeg.
- EDR: registreert gedrag op endpoints en genereert gedetailleerde telemetrie. Krachtig als sensor, maar vereist een analist die de meldingen opvolgt. Zonder die opvolging stapelen alerts zich op.
- XDR: aggregeert signalen van endpoints, netwerk en cloud in één platform. Betere correlatie dan EDR, maar nog steeds een tool zonder de servicelaag eromheen.
- MDR: is de dienst die EDR of XDR als sensor gebruikt én menselijke analisten levert die 24/7 reageren, threat hunting doen en bij een incident direct ingrijpen.
Traditionele tools vinden soms pas na dagen of weken een inbraak; MDR is ontworpen om aanvallen vroeg te stoppen. Een aanvaller die via een phishingmail binnenkomt, beweegt zich daarna lateraal door het netwerk. Zonder actieve opvolging kan dat wekenlang onopgemerkt blijven. Met MDR signaleert een analist die laterale beweging binnen enkele uren en isoleert het getroffen systeem.
Pro-tip: Heb je al een EDR-licentie? Vraag een MDR-provider dan expliciet of ze jouw bestaande EDR als sensor kunnen gebruiken. Dat bespaart migratiekosten en versnelt de onboarding aanzienlijk.
Meer achtergrond over eindpuntdetectie en respons vind je in de NLXS-kennisbank.
Welke componenten heeft een MDR-service?
Een complete MDR-dienst bestaat uit meer dan een dashboard. MDR combineert tooling met threat intelligence en menselijke analyse; technologie alleen is onvoldoende zonder analisten die valspositieven filteren en actief op zoek gaan naar verborgen dreigingen.
Technische componenten:
- EDR/XDR als primaire sensor op endpoints en cloud
- SIEM voor log-aggregatie en correlatie
- Netwerktelemetrie (DNS, firewall, proxy)
- Threat intelligence-feeds, intern en extern
Menselijke rollen:
- SOC-analist: eerste lijn, triageert meldingen en escaleert
- Threat hunter: zoekt proactief naar verborgen aanvallers
- Incident responder: neemt containmentmaatregelen bij bevestigde incidenten
- Forensisch specialist: analyseert aanvalspatronen en stelt rapportages op
- Account liaison: jouw vaste contactpersoon voor vragen en escalaties
Servicelaag:
- Playbooks en SOAR-workflows voor gestandaardiseerde respons
- Periodieke rapportages voor IT-management en auditors
- Forensische logs die aantonen wat er is gebeurd en hoe er is gereageerd
MDR-providers nemen namens de klant daadwerkelijke inperkingsmaatregelen, zoals endpointisolatie en procesblokkering. Dat onderscheidt een MDR-dienst van een louter monitorende oplossing.
Waarom is MDR aantrekkelijk voor het mkb?
Operationele winst is de meest directe reden. Interne IT-teams worden ontlast van het continu triagen van waarschuwingen en kunnen zich richten op infrastructuur, projecten en gebruikersondersteuning. Dat is geen bijkomstigheid; voor veel mkb-organisaties is het de kern van de businesscase.
- continue dekking zonder dat eigen medewerkers nachtdiensten of weekendpiket hoeven te draaien
- Snellere detectie en containment van incidenten
- Threat hunting die aanvallers vindt vóór ze schade aanrichten
- Collectieve dreigingsinformatie: providers verzamelen bedreigingsinformatie uit hun klantenbestand, wat detectie voor alle klanten verbetert
MDR verkort de tijd die het kost om een datalek te identificeren en in te dammen door continue monitoring en directe menselijke respons; zonder actieve opvolging is dit gemiddeld 241 dagen (IBM Cost of a Data Breach Report 2025).
Compliance is de tweede pijler. MDR maakt monitoring en incidentrespons aantoonbaar voor bestuur en auditors, wat direct aansluit op de eisen van NIS2, DORA en ISO 27001. Gestructureerde rapportages en forensische logs zijn geen bijproduct; ze zijn onderdeel van de dienst.
Kostenperspectief: een eigen 24/7 SOC opbouwen vereist minimaal zes tot acht beveiligingsspecialisten, toolinglicenties en een continue opleidingsbudget. Een MDR-abonnement verdeelt die kosten over meerdere klanten, waardoor de prijs per endpoint voor mkb-organisaties realistisch blijft.
Hoe kies je een MDR-provider?
Niet elke aanbieder levert wat hij belooft. Gebruik deze criteria als basis voor je selectiegesprek.
Prioritaire criteria:
- 24/7 bemensing met menselijke analisten (geen geautomatiseerde respons als enige laag)
- Gedocumenteerde SLA met responstijden voor P1 en P2 incidenten
- Staffing en retentie: hoeveel analisten per klant, wat is het verloop?
- Taal en regio: Nederlandstalige analisten en data-opslag binnen de EU
- Integratie met jouw bestaande EDR/XDR zonder volledige migratie
- Encryptie van klantdata in transit en at rest, met duidelijk retentiebeleid
- Forensische rapportage die voldoet aan NIS2/DORA/ISO 27001-eisen
Vragen voor het intakegesprek:
- Wie reageert er om 03:00 uur op een P1-incident, en hoe snel?
- Waar worden mijn logdata opgeslagen en hoe lang?
- Welke EDR-platformen ondersteunen jullie natively?
- Hoe verloopt escalatie bij een bevestigde ransomware-aanval?
- Welke rapportages ontvang ik voor mijn ISO 27001-audit?
Rode vlaggen:
- Vage SLA’s zonder concrete responstijden
- Geen transparantie over het aantal analisten of hun beschikbaarheid
- Geen ondersteuning voor jouw huidige EDR
- Onduidelijke datalocatie of ontbrekend retentiebeleid
SLA-referentietabel:
| Serviceniveau | Responstijd | Escalatie | Rapportagefrequentie |
|---|---|---|---|
| P1 (kritiek incident) | < 15 minuten | Direct naar senior analist en klantcontact | Direct + post-incident rapport |
| P2 (hoog risico) | < 1 uur | SOC-lead informeert klant | Binnen 24 uur |
| P3 (medium) | < 4 uur | Standaard ticketflow | Wekelijks overzicht |
| Reguliere rapportage | N.v.t. | N.v.t. | Maandelijks + kwartaal |
Wat te verwachten bij implementatie en onboarding?
Onboarding verloopt gefaseerd. Begin met domeincontrollers en firewalls, breid daarna uit naar servers en werkstations. Zo voorkom je dat je direct verdrinkt in meldingen.
Standaard onboardingstappen:
- Scoping: inventarisatie van endpoints, cloudomgevingen en kritieke systemen
- Sensorverbinding: installatie of koppeling van EDR-agents en log-forwarding
- Baseline monitoring: eerste twee weken zonder actieve respons, om normaal gedrag te leren kennen
- Tuning: verfijning van detectieregels om valspositieven te reduceren
- Cutover: volledige 24/7-operatie met actieve respons
Typische doorlooptijden: een pilotfase duurt 1–4 weken, een volledige rollout 4–12 weken afhankelijk van de scope.
Kostenfactoren die de prijs beïnvloeden:
- Aantal endpoints en servers onder beheer
- Cloud/on-premise hybriditeit en integratiecomplexiteit
- Niveau van actieve respons (monitoring only vs. volledige containment)
- Gewenste rapportagefrequentie en forensische diepgang
Wanneer is MDR de juiste keuze?
MDR past goed als je organisatie aan één of meer van deze situaties voldoet:
- Geen intern team dat 24/7 beveiligingsalerts opvolgt
- Nalevingsdruk vanuit NIS2, DORA of ISO 27001 waarbij aantoonbare monitoring vereist is
- Beperkte interne security-expertise of hoog personeelsverloop op IT
- MSP’s die meerdere klantomgevingen beheren en toeleveringsketenrisico’s willen beperken
- Organisaties met kritieke systemen (financieel, zorg, overheid) die een aanval niet kunnen veroorloven
MDR is minder passend als je organisatie een volwassen intern SOC heeft dat full-time 24/7 draait met eigen threat hunters en forensisch specialisten. Dat is bij mkb-organisaties zelden het geval.
MDR beschermt ook RMM/PSA-toegang en kan als dienst worden aangeboden aan klanten van MSP’s, wat het voor managed serviceproviders een logische uitbreiding maakt op hun bestaande portfolio. Meer over de voordelen van uitbesteden voor het mkb lees je in de NLXS-kennisbank.
Belangrijkste inzichten
MDR is voor mkb-organisaties zonder eigen 24/7 SOC de meest directe weg naar aantoonbare, continue beveiliging die ook voldoet aan NIS2, DORA en ISO 27001.
| Punt | Details |
|---|---|
| 24/7 menselijke dekking | Alleen menselijke analisten kunnen threat hunting doen en vroeg ingrijpen; automatisering alleen is onvoldoende. |
| Compliance-bewijs | MDR levert forensische logs en gestructureerde rapportages die auditors voor NIS2, DORA en ISO 27001 nodig hebben. |
| Detectietijd verkorten | Zonder actieve opvolging duurt het gemiddeld 241 dagen om een datalek te identificeren en in te dammen volgens de IBM Cost of a Data Breach Report 2025; MDR verkort deze tijd door directe monitoring en menselijke respons. |
| Gefaseerde onboarding | Begin met kritieke systemen (domeincontrollers, firewalls) en breid gefaseerd uit om meldingsoverload te voorkomen. |
| NLXS als regionale optie | NLXS biedt MDR als beheerde dienst met Nederlandstalige ondersteuning; start met een gratis ICT-scan als eerste stap. |
Waarom MDR voor het mkb meer is dan een beveiligingstool
Er is een hardnekkig misverstand in de markt: veel mkb-organisaties denken dat een EDR-licentie en een firewall voldoende zijn. Dat klopt niet, en de reden is simpeler dan de meeste leveranciers toegeven. Technologie genereert signalen. Mensen beslissen wat er mee gebeurt.
Wat mij opvalt in gesprekken met IT-verantwoordelijken bij mkb-bedrijven, is dat ze de tools hebben maar niet de capaciteit om ze te bewaken. Een EDR die ’s nachts een alarm slaat terwijl niemand kijkt, is geen beveiliging. Het is een logboek van schade die al is aangericht.
De echte waarde van MDR zit niet in de software, maar in de analist die om 02:30 uur besluit een endpoint te isoleren voordat ransomware zich verspreidt. Dat is de dienst die je inkoopt. En voor de meeste mkb-organisaties is dat precies wat ontbreekt.
Compliance-druk versnelt de adoptie, maar de businesscase staat ook zonder NIS2. Snellere detectie, minder herstelkosten en een ontlast intern team zijn argumenten die op elk directieniveau landen.
NLXS MDR: wat leveren we en hoe start je?
Minder gedoe met beveiliging begint met één eerlijk gesprek over wat je nu hebt en wat je mist. NLXS levert MDR als beheerde dienst voor mkb-organisaties in de regio, met Nederlandstalige analisten, transparante prijzen en geen verborgen kosten.

Wat je krijgt:
- 24/7 SOC met menselijke analisten en threat hunters
- Integratie met gangbare EDR-platformen zonder volledige migratie
- Compliance-rapportages en forensische logs voor NIS2, DORA en ISO 27001-audits
- Vaste contactpersoon en duidelijke escalatieprocedures
- Maandabonnement per endpoint, inclusief onboarding en tuning
De prijs hangt af van het aantal endpoints, de gewenste responsniveaus en eventuele integratiecomplexiteit. Geen verrassingen achteraf. Wil je weten wat MDR voor jouw organisatie kost en wat er technisch nodig is? Start met een gratis ICT-scan en krijg binnen één dag een helder beeld van je huidige beveiligingssituatie. Of bekijk direct de ICT-diensten van NLXS voor een volledig overzicht.
Bronnen en referenties
De volgende bronnen ondersteunen de feiten en aanbevelingen in dit artikel. Let op: in deze gids betekent MDR uitsluitend Managed Detection and Response. Verwar het niet met Medical Device Regulation, de Europese verordening voor medische hulpmiddelen, die een volledig andere context en doelgroep heeft.
- Managed Detection and Response (MDR) — Microsoft Beveiliging: basisdefinitie en operationele kenmerken van MDR als 24/7 beheerde dienst.
- Managed Detection and Response (MDR) — Kaseya: actieve inperkingsmaatregelen, MSP-toepassingen en de rol van menselijke expertise.
- Het belang van cybersecurity in het mkb — ESET Digital Security Guide: MDR als strategische keuze voor mkb, met verwijzing naar Gartner-onderzoek.
- AV vs EDR vs MDR — Splashtop: heldere vergelijking van de drie beveiligingslagen voor beslissers.
Reacties0
Nog geen reacties
Deel als eerste uw gedachten.
Meld u aan of registreer u om een reactie te plaatsen.