


Logbeheer voor mkb: praktische bewaartermijnen die kloppen
Stel een kort bewaarschema op en leg het vast in je verwerkingsregister. Dat is de kern van goed logbeheer voor mkb: koppel elke logcategorie aan een doel, kies een verdedigbare termijn en documenteer waarom.
Als concreet startpunt werkt het volgende goed:
- Operationele en beveiligingslogs: bewaar deze 2 tot 13 weken.
- Kritieke incidentlogs: bewaar deze gedurende een aantal jaren, afhankelijk van het risico dat je loopt.
- Maak binnen één week een bewaarmatrix en leg de onderbouwing vast in je verwerkingsregister.
Deze indicatieve termijnen zijn een startpunt, niet een wettelijk vastgesteld schema. Verderop lees je waarom dat zo is en hoe je zelf tot een onderbouwde keuze komt.
Belangrijkste inzichten
Effectief logbeheer voor mkb vereist een doelgebonden bewaartermijn per logcategorie, vastgelegd in het verwerkingsregister, met technische maatregelen die verwijdering en toegang aantoonbaar borgen.
| Punt | Details |
|---|---|
| Start met een kort schema | Bewaar operationele logs 2 tot 13 weken en incidentlogs 1 tot 3 jaar, afhankelijk van risico. |
| Onderbouw in het verwerkingsregister | Leg per logcategorie het doel en de bewaartermijn vast, zoals de AVG vereist. |
| Wijs rollen expliciet toe | Bepaal wie uitzonderingen autoriseert, wie alerts onderzoekt en wie het beleid jaarlijks reviewt. |
| Test verwijdering en herstel | Controleer periodiek of automatische verwijdering werkt en of herstel binnen de termijn mogelijk blijft. |
| Besteed technische uitvoering uit waar nodig | NLXS ondersteunt mkb-bedrijven bij inventarisatie, opslagarchitectuur en doorlopende monitoring van logs. |
Inhoudsopgave
- Wat is logbeheer voor mkb en welke logtypen zijn relevant?
- Wat vraagt de AVG van je bij logbeheer?
- Welke factoren bepalen de juiste bewaartermijn?
- Hoe zet je een logretentiebeleid op in vijf stappen?
- Hoe beheer je logopslag technisch en houd je kosten onder controle?
- Hoe pakt NLXS logbeheer en retentie praktisch aan?
- Wat onderschat je nog aan logbeheer voor mkb?
- NLXS als partner voor logbeheer en ICT-continuïteit
- Veelgestelde vragen over logbeheer voor mkb
- Bronnen
Wat is logbeheer voor mkb en welke logtypen zijn relevant?
Logbeheer voor mkb draait om het verzamelen, bewaren en analyseren van gebeurtenissen die je systemen automatisch vastleggen. Niet elk type log dient hetzelfde doel, en dat onderscheid bepaalt direct hoe lang je iets bewaart.
- Authenticatielogs tonen wie inlogt, wanneer en vanaf welk apparaat. Onmisbaar bij een vermoeden van accountmisbruik.
- Systeemlogs registreren fouten, herstarts en configuratiewijzigingen op servers en werkstations.
- Applicatielogs volgen wat software doet: transacties, foutmeldingen, gebruikersacties binnen een programma.
- Netwerklogs laten dataverkeer zien tussen apparaten en naar buiten, cruciaal bij het traceren van een aanval.
- Security- en IDS-logs signaleren verdachte patronen, zoals herhaalde inlogpogingen of ongewone datastromen.
Bij een ransomware-incident reconstrueer je met netwerklogs en authenticatielogs vaak het exacte moment van binnenkomst. In een mkb-omgeving ligt de verantwoordelijkheid meestal bij de interne ICT-beheerder of bij een externe IT-dienstverlener die het beheer uitvoert. Zonder duidelijke eigenaar blijven logs vaak onbekeken tot het te laat is.
Wat vraagt de AVG van je bij logbeheer?
De AVG stelt geen vaste bewaartermijn voor logs vast. Artikel 5 lid 1e, het beginsel van opslagbeperking, verplicht je om gegevens niet langer te bewaren dan nodig voor het doel waarvoor je ze verzamelt. Die verplichting geldt onverkort voor loggegevens, ook al voelen ze technisch en onpersoonlijk aan.
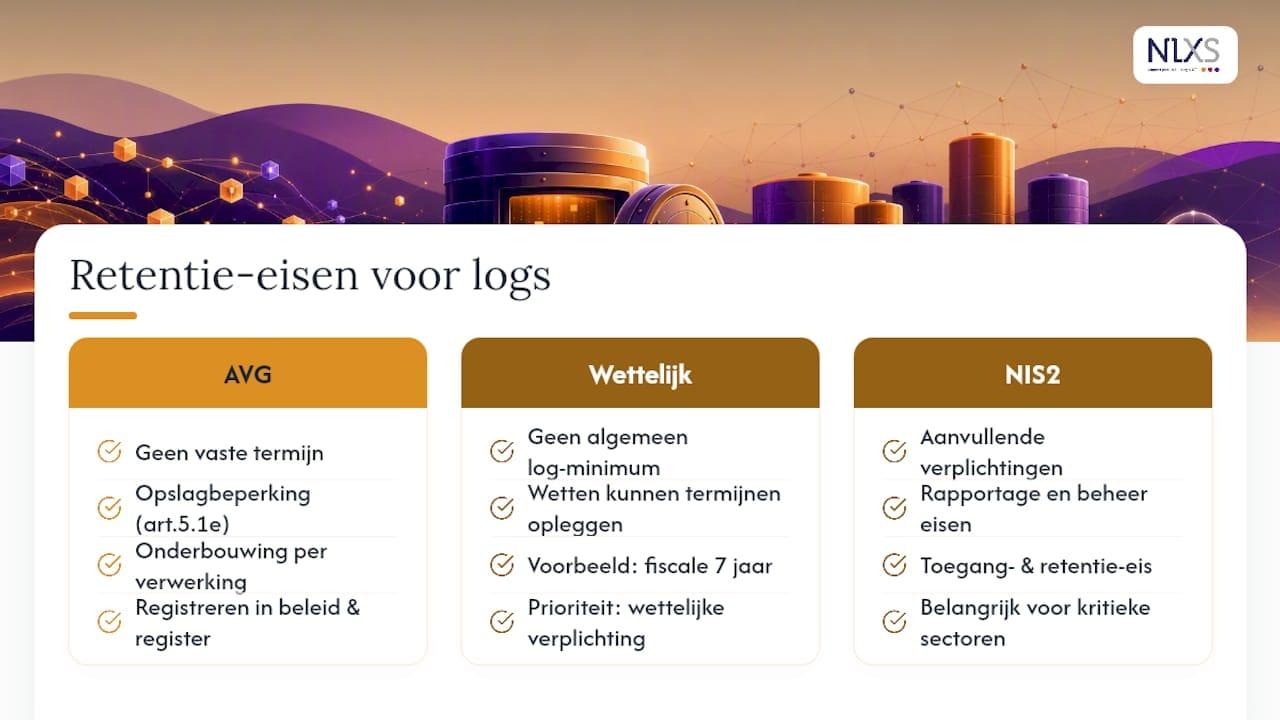
De Autoriteit Persoonsgegevens is daar helder over: jij moet per verwerking onderbouwen waarom een bepaalde termijn nodig is, en die onderbouwing vastleggen in beleid. Geen vast getal, wel een aantoonbare afweging.
Daar komt een complicatie bij. Sommige gegevens vallen onder een wettelijke bewaarplicht die niets met de AVG te maken heeft, zoals de fiscale bewaarplicht van zeven jaar voor administratieve gegevens. Logs zelf kennen zo’n wettelijk minimum niet, wat betekent dat je zelf het evenwicht moet bepalen tussen te vroeg wissen en onnodig lang bewaren.
Voor mkb-bedrijven in kritieke sectoren of met leveranciersrelaties in de toeleveringsketen speelt ook de NIS2-richtlijn een rol: die legt rapportage- en beheereisen op die invloed hebben op hoelang je toegang tot logs moet garanderen.
Praktisch advies: neem de gekozen termijnen en de reden erachter op in je verwerkingsregister én in je privacyverklaring. Dat is het eerste wat een toezichthouder opvraagt.
Welke factoren bepalen de juiste bewaartermijn?
Er bestaat geen universele bewaartermijn, maar wel een logisch beslisraamwerk. Loop deze drie stappen door voor elke logcategorie:
- Bepaal het doel. Dient de log voor snelle detectie van afwijkingen, of moet hij later als bewijs dienen bij een incidentonderzoek? Detectielogs mag je vaak korter bewaren dan logs die bewijskracht moeten hebben.
- Weeg risico en sector. Een webshop die klantgegevens verwerkt loopt ander risico dan een adviesbureau zonder klantendatabase. Hoger risico rechtvaardigt een langere termijn, maar proportionaliteit blijft het uitgangspunt: bewaar niet “voor de zekerheid” oneindig lang.
- Reken de operationele last mee. Meer logvolume betekent meer opslagkosten en een trager analyseproces. Een termijn die je team niet kan doorzoeken, heeft weinig waarde.
Pro-tip: begin klein. Kies eerst een kort bewaarschema van weken tot maanden, en verleng alleen die categorieën waarvoor een concreet incident of een auditbevinding dat rechtvaardigt. Zo voorkom je dat je vanaf dag één te veel data vasthoudt zonder onderbouwing.
Hoe zet je een logretentiebeleid op in vijf stappen?
Een retentiebeleid dat alleen op papier bestaat, helpt niemand. Het moet operationeel worden.
- Inventariseer alle logbronnen. Noteer per systeem welke logs worden gegenereerd en koppel elke bron aan een concreet doel.
- Vul het verwerkingsregister aan. Zet de gekozen bewaartermijn en de onderbouwing per logcategorie erin, zodat de keuze traceerbaar is.
- Bouw een verwijderroutine en test hem. Een automatische verwijdering die niet werkt, is een AVG-risico dat je zelf creëert. Test de routine periodiek, net zoals je een back-up test.
- Definieer een legal hold-procedure. Bij een lopend onderzoek of geschil moet je verwijdering kunnen bevriezen zonder dat dit je hele beleid ondermijnt.
- Leg rollen vast. Wie mag een uitzondering op de standaardtermijn autoriseren? Wie onderzoekt een alert binnen welke tijd? Wie evalueert het beleid jaarlijks?
Die laatste stap wordt vaak overgeslagen, en dat is een gemiste kans. Documentatie en heldere roltoewijzing versnellen niet alleen besluitvorming bij een incident, ze maken je bewaartermijnen ook toetsbaar richting een toezichthouder.
Bij een klein team is het verstandig om die verwijderroutine te koppelen aan een vaste kalendercyclus, bijvoorbeeld elke maand een korte controle van de logvolumes. Zo voorkom je dat oude data zich ongemerkt opstapelt in een vergeten opslaglocatie.
- Test recovery na verwijdering: kun je nog steeds herstellen wat je nodig hebt binnen de wettelijke termijn?
- Documenteer elke uitzondering met datum, reden en autorisator.
- Review het beleid minstens jaarlijks, of direct na een incident.
Pro-tip: koppel je verwijderroutine aan dezelfde testcyclus als je back-up- en herstelproces. Dat voorkomt dat je twee losse schema’s moet onthouden, en het maakt forensische gereedheid onderdeel van een routine die je al draait.
Hoe beheer je logopslag technisch en houd je kosten onder controle?
De technische keuzes die je maakt, bepalen zowel je beveiligingsniveau als je maandelijkse rekening. Een centraal SIEM-systeem of een ELK-stack (Elasticsearch, Logstash, Kibana) geeft je overzicht over alle logbronnen in één omgeving, in plaats van losse logbestanden op tien servers.
Werk met een gelaagd opslagmodel: recente logs op snelle, direct doorzoekbare opslag (hot), oudere logs op goedkopere warme opslag, en langdurig te bewaren incidentlogs op koude archiefopslag. Dat scheelt aanzienlijk in kosten zonder dat je toegang tot oudere data verliest.
- Pseudonimiseer of anonimiseer waar mogelijk, zodat opgeslagen logs minder privacyrisico met zich meedragen.
- Comprimeer archieflogs om opslagkosten te verlagen zonder analysewaarde te verliezen.
- Synchroniseer klokken via NTP, zodat logs van verschillende systemen betrouwbaar te correleren zijn bij een onderzoek.
- Sla kritieke logs append-only op, zodat ze achteraf niet ongemerkt aangepast kunnen worden.
Werk je met een externe leverancier voor hosting of infrastructuur? Leg dan contractueel vast wie toegang heeft tot logs, welke retentiegarantie geldt en of er een verwerkersovereenkomst is die aan de AVG voldoet. Zonder die afspraken sta je met lege handen als een toezichthouder vragen stelt.
Pro-tip: vraag je hostingpartij expliciet om schriftelijke retentiegaranties op te nemen in het contract, niet alleen in de algemene voorwaarden. Mondelinge toezeggingen houden geen stand bij een audit.
Hoe pakt NLXS logbeheer en retentie praktisch aan?
NLXS begint elk logbeheertraject met een inventarisatie van bestaande logbronnen, gevolgd door een concreet bewaarschema per categorie. Daarna volgt de technische implementatie: centrale opslag, geautomatiseerde verwijderroutines en, waar gewenst, continue monitoring.
Klanten zoals TU Eindhoven en JCI Breda draaien op infrastructuur waarbij logbeheer en snelle probleemoplossing binnen één dag standaard onderdeel zijn van de dienstverlening, niet een extra module.
Dat uitgangspunt, snel schakelen zonder dat de klant zelf hoeft te puzzelen op logbestanden, vertaalt zich in de praktijk naar:
- Een beleidssjabloon dat past bij jouw sector en risicoprofiel.
- Technische implementatie van hot/warm/cold opslag, afgestemd op je datavolume.
- Optie voor doorlopende monitoring, zodat afwijkingen niet blijven liggen tot de maandelijkse controle.
Wil je weten waar je eigen logbeheer nu staat? Vraag een ICT-scan aan en ontvang concrete verbeterpunten.
Wat onderschat je nog aan logbeheer voor mkb?
De meeste mkb-bedrijven behandelen logbeheer als een technisch bijproduct: iets dat “gewoon aan staat” totdat er een incident is. Dat is precies waar het misgaat. Logs die je niet actief beheert, zijn geen vangnet, ze zijn een verborgen aansprakelijkheid. Je bewaart data die je niet mag bewaren, of je mist data die je juist nodig had bij een onderzoek.
Wat conventioneel advies vaak overslaat, is de spanning tussen twee instincten die elkaar tegenwerken. Het ene instinct zegt: bewaar alles, je weet nooit wat je later nodig hebt. Het andere zegt: de AVG verplicht opslagbeperking, dus wis snel. Beide instincten leiden tot slecht beleid als je ze niet expliciet tegen elkaar afweegt per logcategorie.
Wat ik zou prioriteren als ICT-verantwoordelijke: begin niet met de techniek, begin met het gesprek over doel. Welke log dient welk risico? Pas daarna kies je opslagarchitectuur en tooling. Bedrijven die dit omdraaien, kopen dure SIEM-oplossingen voor logs waarvan niemand meer weet waarom ze bestaan.
NLXS als partner voor logbeheer en ICT-continuïteit
Logbeheer los je niet op met alleen een beleidsdocument. Je hebt infrastructuur nodig die logs betrouwbaar vastlegt, tijdig synchroniseert en zonder gedoe beschikbaar houdt wanneer je ze nodig hebt. NLXS neemt die technische last uit handen: van serverbeheer tot monitoring, zodat jij je kunt richten op je eigen bedrijf in plaats van op logbestanden.

Waar veel ICT-partijen pas na dagen reageren, lost NLXS problemen doorgaans binnen één dag op. Voor mkb-bedrijven die hun logbeheer en serverinfrastructuur willen combineren zonder losse leveranciers en verrassende facturen, biedt NLXS transparante maandtarieven en één aanspreekpunt. Twijfel je of je huidige opzet voldoet aan opslagbeperking en beveiligingseisen? Vraag een gratis ICT-scan aan en ontdek binnen een week waar je bewaarschema en technische opzet verbetering nodig hebben.
Veelgestelde vragen over logbeheer voor mkb
Wat is logbeheer precies?
Logbeheer is het proces van verzamelen, bewaren, beveiligen en analyseren van logbestanden die systemen automatisch genereren, met als doel afwijkingen te detecteren en incidenten te kunnen onderzoeken.
Hoe lang moet je logbestanden bewaren volgens de AVG?
De AVG stelt geen vaste termijn vast. Je moet zelf, per logcategorie, een termijn bepalen die is gebaseerd op het doel van de verwerking en die onderbouwing vastleggen volgens het principe van opslagbeperking.
Wat is het verschil tussen syslog en een event log?
Syslog is een open standaardprotocol dat vooral gebruikt wordt op Linux- en netwerksystemen om logberichten te versturen en centraal te verzamelen. Een event log is het native logsysteem van Windows, dat gebeurtenissen per categorie (systeem, beveiliging, applicatie) vastlegt in een eigen formaat.
Welke tools zijn geschikt voor logbeheer bij een mkb?
Voor kleinere organisaties werkt een ELK-stack (Elasticsearch, Logstash, Kibana) of een lichte SIEM-oplossing vaak goed, gecombineerd met heldere opslaglagen voor recente en oudere logs. Wie geen intern team heeft, kan dit laten uitbesteden aan een ICT-partij die servermonitoring als dienst aanbiedt.
Wat zijn de risico’s van slecht logbeheer?
Zonder goed beheer mis je bewijsmateriaal bij een beveiligingsincident, overtreed je mogelijk de opslagbeperking uit de AVG door data te lang te bewaren, en verlies je tijd tijdens een onderzoek omdat logs verspreid of onvindbaar zijn.
Moet je logs anonimiseren of pseudonimiseren?
Waar mogelijk wel, zeker voor logs die persoonsgegevens bevatten en langer bewaard worden. Dat verlaagt het privacyrisico en de impact bij een datalek, zonder dat je de analysewaarde van de log volledig verliest.
Reacties0
Nog geen reacties
Deel als eerste uw gedachten.
Meld u aan of registreer u om een reactie te plaatsen.