


ICT scan voor MKB: snel inzicht in kosten en risico’s
Een ICT-scan geeft je binnen korte tijd een objectief overzicht van je systemen, kosten en kwetsbaarheden, inclusief een concrete prioriteitenlijst. Het resultaat is geen technisch rapport voor de IT-afdeling, maar een zakelijk document dat directie en management direct kunnen gebruiken. Wil je snel starten? Doe een gratis zelfscan via de CyberVeilig Check van KVK of NCSC. Voor diepgaand inzicht met remediering schakel je een onafhankelijke partij in. NLXS biedt beide opties voor MKB en zelfstandigen in de regio Breda en omstreken.
Inhoudsopgave
- Wat controleert een ICT-scan concreet?
- Waarom juist MKB en zelfstandigen baat hebben bij een scan
- Hoe een ICT-scan praktisch verloopt
- Hoe kies je de juiste partij voor een ICT-scan?
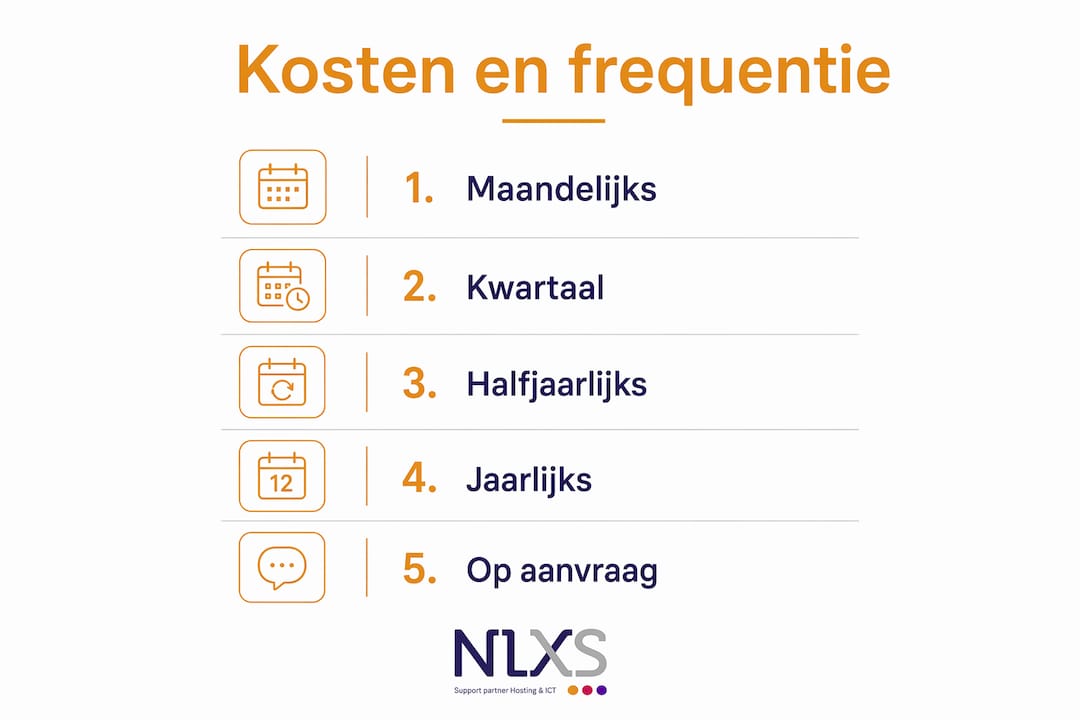
- Kostenmodellen en hoe vaak je een scan nodig hebt
- Wat NLXS concreet levert bij een ICT-scan
- Belangrijkste inzichten
- Waarom periodieke scans meer opleveren dan je denkt
- NLXS ICT-scan: wat is inbegrepen en hoe vraag je hem aan?
- Nuttige bronnen en standaarden
Wat controleert een ICT-scan concreet?
Een grondige scan kijkt verder dan alleen je netwerk. De standaard domeinen die worden onderzocht:
- Netwerk en infrastructuur: routers, switches, firewalls en segmentatie
- Servers en hosting: configuratie, beschikbaarheid en patchniveau
- Back-ups: aanwezigheid, frequentie en hersteltest
- Patchbeheer: actuele updates voor besturingssystemen en applicaties
- Accounts en toegangsbeheer: wie heeft toegang tot wat, en zijn er slapende accounts?
- Softwarelicenties en contracten: dubbele licenties, verlopen contracten en ongebruikte abonnementen
- Processen en organisatie: wie is verantwoordelijk voor welke ICT-taak?
Het verschil tussen een basis- en uitgebreide scope zit vooral in diepgang. Een basisvariant richt zich op de bovenstaande domeinen via een vragenlijst en documentreview. Een uitgebreide variant voegt technische tests toe, zoals netwerkscanners en kwetsbaarheidsanalyses, en omvat interviews met medewerkers.
Wat je terugkrijgt: een executive summary voor de directie, een technische bijlage voor de beheerder, een prioriteitenmatrix (wat is urgent, wat kan wachten) en een indicatie van de kosten voor herstel.
Waarom juist MKB en zelfstandigen baat hebben bij een scan
Kleine organisaties hebben zelden een eigen IT-manager. Beslissingen over software, contracten en beveiliging worden genomen door één medewerker of op advies van de leverancier zelf, en dat advies is niet altijd onafhankelijk. Juist daardoor stapelen verborgen kosten en risico’s zich op zonder dat iemand het doorheeft.
Tijdens een scan duiken regelmatig zogenoemde “zombie-abonnementen” op: cloudlicenties voor medewerkers die al lang weg zijn, dubbele Microsoft 365-accounts of vergeten SaaS-tools die maandelijks afgeschreven worden. Die onnodige licenties en contracten leveren direct kostenbesparing op zodra ze worden opgezegd.
Scans zijn niet alleen voor grote organisaties. Juist MKB-bedrijven verdienen er het meest aan, omdat interne controle ontbreekt en leveranciersadvies commercieel gekleurd kan zijn. Een onafhankelijke scan geeft het eerlijke beeld dat intern niemand kan geven.
Het beveiligingsaspect is minstens zo relevant. Kwetsbaarheden veranderen continu, en NCSC en KVK adviseren daarom om cyberscans periodiek uit te voeren, niet eenmalig. Een scan die je drie jaar geleden deed, zegt weinig over je huidige situatie.
Hoe een ICT-scan praktisch verloopt
Het proces kent een vaste opbouw, ongeacht de aanbieder:
- Intake: scope bepalen, toegang regelen en verwachtingen afstemmen
- Gegevensverzameling: automatische inventarisatie van systemen en handmatige documentreview
- Interviews: korte gesprekken met de verantwoordelijke medewerker(s) over processen en beleid
- Analyse en prioritering: bevindingen worden gewogen op kans en impact
- Rapportage: executive summary, technische bijlage en prioriteitenmatrix
- Nazorg: toelichting op het rapport en optioneel een remedieplan
De tijdlijn verschilt per type. Een snelle vragenlijst levert binnen 24 uur een rapport op. Een uitgebreide scan met technische tests en interviews duurt doorgaans twee tot vier weken. Een formele IT-audit voor compliance-doeleinden neemt vier tot twaalf weken in beslag en is een ander instrument met een ander doel.
Een scan is geen audit. Scans leveren snel uitvoerbare prioriteiten op voor directie en beheer. Audits zijn formele compliance-documenten met een langere doorlooptijd en een ander juridisch kader. Voor de meeste MKB-bedrijven is een scan precies wat nodig is.
Het rapport dat je terugkrijgt bevat minimaal: een managementsamenvatting in begrijpelijke taal, een technisch appendix per domein, een prioriteitenmatrix met actietijden (direct, binnen 30 dagen, binnen 3 maanden) en een indicatie van de kosten voor herstel of verbetering.
Hoe kies je de juiste partij voor een ICT-scan?
Niet elke aanbieder is gelijk. Gebruik deze criteria om aanbieders te vergelijken:
- Onafhankelijkheid: verkoopt de partij ook eigen hardware of software? Zo ja, dan is het advies per definitie gekleurd.
- Transparante methodologie: kan de aanbieder uitleggen hoe de scan werkt en een voorbeeldrapport laten zien?
- Aantoonbare referenties: zijn er klantcases of referenties beschikbaar voor vergelijkbare organisaties?
- Duidelijke SLA: wat zijn de afspraken over doorlooptijd, communicatie en nazorg?
- Databehandeling: welke gegevens worden verzameld, hoe worden ze opgeslagen en wie heeft er toegang toe?
Stel tijdens de intake ook deze vragen: wat valt er precies buiten scope? Ontvang ik een managementsamenvatting? Wat gebeurt er na het rapport?
Rode vlaggen zijn: onduidelijke prijsstelling, geen voorbeeldrapport beschikbaar, beloften dat “alle problemen worden opgelost”, geen referenties en vage afspraken over nazorg.
Pro-tip: Vraag altijd om een voorbeeldrapport vóór je akkoord gaat. Een betrouwbare aanbieder heeft dat direct beschikbaar. Ontbreekt het, dan is dat een duidelijk signaal.
Een onafhankelijke scan uitvoeren vóórdat je een nieuw beheercontract afsluit is verstandig: zo weet je precies wat je inkoopt en voorkom je dat je een probleem meeneemt naar een nieuwe leverancier.
Kostenmodellen en hoe vaak je een scan nodig hebt
Drie gangbare prijsmodellen:
| Scantype | Scope | Tijdlijn | Prijsmodel | Remediering inbegrepen |
|---|---|---|---|---|
| Gratis zelfscan (vragenlijst) | Basis | Direct | Gratis | Nee |
| Betaalde automatische scan | Basis tot uitgebreid | Binnen 24 uur | Eenmalig vast bedrag | Nee |
| Uitgebreide externe scan | Uitgebreid | 2–4 weken | Eenmalig of abonnement | Optioneel |
Als prijsindicatie: een automatische scan via een online platform kost in de pilotfase rond de € 199. Uitgebreide scans met handmatige review en interviews lopen uiteen afhankelijk van scope, aantal locaties, cloud versus on-premise omgeving en of remediering is inbegrepen.
Frequentie is geen luxe. NCSC en KVK adviseren periodieke scans omdat kwetsbaarheden continu veranderen. Voor kritieke bedrijfsomgevingen geldt een relatief hoge scan-frequentie als richtlijn; standaard MKB doet er goed aan regelmatig te scannen.
Factoren die de prijs sterk beïnvloeden: het aantal gebruikers en locaties, de verhouding cloud versus on-premise, de diepgang van technische tests en of het rapport ook een concreet remedieplan bevat. Een ICT-abonnement met periodieke monitoring is voor veel MKB-bedrijven voordeliger dan losse eenmalige scans.
Wat NLXS concreet levert bij een ICT-scan
De aanpak van NLXS volgt een vaste methodologie: intake en scopebepaling, technische inventarisatie van netwerk, servers, hosting, back-ups en toegangsbeheer, gevolgd door een prioritering op basis van kans en impact. Het resultaat is een rapport met een managementsamenvatting voor de directie en een technische bijlage voor de beheerder.
Klanten zoals TU Eindhoven en JCI Breda werken met NLXS voor betrouwbare hosting en infrastructuurbeheer. Die ervaring vertaalt zich direct naar de kwaliteit van de scan: NLXS kent de omgevingen van MKB-bedrijven van binnenuit en weet waar de risico’s zich het vaakst ophopen.
NLXS verkoopt geen eigen hardware of software. Dat betekent dat het advies uit de scan altijd in het belang van de klant is, niet in het belang van een productmarge. Transparante prijzen, geen verrassingen achteraf en een SLA met responstijd binnen één dag zijn de standaard.
Na de scan biedt NLXS optionele vervolgpakketten: migratie, ICT-beheer, hosting en doorlopende monitoring. Zo blijft de scan geen eenmalig document, maar het startpunt van een beheerrelatie.
Belangrijkste inzichten
Een ICT-scan is het meest waardevol als je hem periodiek inzet en laat uitvoeren door een onafhankelijke partij zonder eigen producten te verkopen.
| Punt | Details |
|---|---|
| Scope van een scan | Netwerk, servers, back-ups, patchbeheer, accounts, licenties en contracten worden standaard onderzocht. |
| Directe kostenbesparing | Zombie-abonnementen en dubbele licenties worden opgespoord en leveren direct besparing op. |
| Periodiciteit is cruciaal | NCSC en KVK adviseren periodieke scans; minimaal jaarlijks voor standaard MKB. |
| Onafhankelijkheid als criterium | Kies een partij die geen eigen hardware of software verkoopt om commerciële kleuring te vermijden. |
| NLXS als volgende stap | NLXS biedt een gratis en betaalde scan met rapport, SLA en optioneel beheer voor MKB in Breda en omstreken. |
Waarom periodieke scans meer opleveren dan je denkt
De meeste MKB-ondernemers die ik spreek, denken dat een ICT-scan een eenmalige check is: je doet hem, je lost de gevonden problemen op en daarna is het klaar. Dat is precies de misvatting die de meeste schade aanricht.
ICT-omgevingen veranderen continu. Medewerkers komen en gaan, nieuwe applicaties worden aangeschaft, contracten lopen door zonder dat iemand ze evalueert. Een scan die twee jaar geleden groen licht gaf, zegt niets over de slapende accounts die sindsdien zijn aangemaakt of de back-up die al acht maanden niet meer werkt.
Wat ik ook zie: bedrijven die de scan laten uitvoeren door hun huidige leverancier. Dat klinkt efficiënt, maar het is structureel problematisch. Een leverancier die ook beheerdiensten verkoopt, heeft er belang bij dat de scan bepaalde aanbevelingen oplevert. Onafhankelijkheid is geen nice-to-have, het is de enige manier om een eerlijk beeld te krijgen.
De echte waarde van een scan zit niet in het rapport zelf, maar in wat je ermee doet. Een prioriteitenmatrix zonder opvolging is een duur document. Plan de scan, plan de opvolging en plan de volgende scan. Dat ritme is wat MKB-bedrijven structureel veiliger en goedkoper maakt.
NLXS ICT-scan: wat is inbegrepen en hoe vraag je hem aan?
Minder gedoe, meer grip op je ICT: dat is wat een scan van NLXS oplevert. Geen verkooppraatje over nieuwe hardware, maar een eerlijk overzicht van wat er speelt in jouw omgeving, inclusief concrete prioriteiten en een kostenraming voor herstel.

NLXS biedt een gratis ICT-scan als startpunt, en een betaalde uitgebreide scan met volledig rapport voor MKB-bedrijven die dieper willen gaan. Inbegrepen: scope-inventarisatie, managementsamenvatting, technische bijlage en een prioriteitenmatrix. Optioneel voeg je een beheerpakket toe met SLA, hosting en doorlopende monitoring. Responstijd binnen één dag is de standaard, niet de uitzondering.
Klaar om te starten? Plan je gratis ICT-scan via de NLXS-pagina of neem direct contact op voor een vrijblijvend gesprek over scope en aanpak. NLXS is jouw ICT-partner in Breda en omstreken voor MKB en zelfstandigen die hun ICT willen uitbesteden zonder gedoe.
Nuttige bronnen en standaarden
Gebruik deze bronnen als aanvulling op of voorbereiding voor een professionele scan:
- KVK CyberVeilig Check: gratis vragenlijst van KVK en NCSC, geschikt als eerste meting van je digitale weerbaarheid
- Internet.nl: gratis tool van de overheid die de technische configuratie van je website en e-mail toetst op moderne beveiligingsstandaarden
- NCSC: het Nationaal Cyber Security Centrum publiceert richtlijnen, dreigingsbeelden en aanbevelingen voor periodieke beveiligingsscans
- NLXS gratis scan aanvragen: directe aanvraagpagina voor een gratis ICT-scan zonder verplichtingen
- Exantur beveiliging: aanvullende beveiligingsoplossingen en AVG-conforme software voor organisaties die na de scan ook hun databehandeling willen verbeteren
Raadpleeg deze bronnen als vertrekpunt. Een gratis zelfscan geeft een eerste indruk; een onafhankelijke externe scan geeft het volledige beeld met prioriteiten en een concreet plan van aanpak.
Reacties0
Nog geen reacties
Deel als eerste uw gedachten.
Meld u aan of registreer u om een reactie te plaatsen.